InfoSec
-
General

ធនាគារយក្សបារាំង Crédit Mutuel Arkéa រងការហេគលួចលុយរហូតដល់ ១៣៣ លានដុល្លារ តាមរយៈដៃគូផ្គត់ផ្គង់សេវាកម្ម (Third-Party Service Provider) 🚨
ធនាគារសហករណ៍ដ៏ធំមួយរបស់បារាំង Crédit Mutuel Arkéa (ដែលមានទ្រព្យសកម្មសរុបជាង ២១១.៥ ពាន់លានអឺរ៉ូ និងអតិថិជនជាង ៥.៨ លាននាក់) បានរងការវាយប្រហារសាយប័រដ៏ធំមួយ ដែលអនុញ្ញាតឱ្យហេគឃ័រធ្វើប្រតិបត្តិការផ្ទេរប្រាក់ក្លែងបន្លំជាទឹកប្រាក់រហូតដល់ ១១៨ លានអឺរ៉ូ (ប្រមាណ ១៣៣ លានដុល្លារអាមេរិក) ចូលទៅកាន់ស្ថាប័នហិរញ្ញវត្ថុផ្សេងៗ រួចបំប្លែងទៅជាកាក់គ្រីបតូ Stablecoins (USDC និង USDT)។…
Read More » -
General
ក្រុមហ៊ុន Synology ព្រមានជាបន្ទាន់៖ មេរោគជំរិតទារប្រាក់ C3RB3R កំពុងវាយប្រហារសន្ធាប់លើឧបករណ៍ផ្ទុកទិន្នន័យ NAS អ៊ិនគ្រីបឯកសារជាប់កូដ .L0CK3D
ក្រុមហ៊ុនផលិតឧបករណ៍ផ្ទុកទិន្នន័យបណ្តាញ (NAS) ដ៏ល្បីល្បាញរបស់តៃវ៉ាន់ Synology បានចេញសេចក្តីប្រកាសអាសន្នជំរុញឱ្យអតិថិជនទាំងអស់ធ្វើបច្ចុប្បន្នភាពប្រព័ន្ធប្រតិបត្តិការ DSM ជាបន្ទាន់ បន្ទាប់ពីមានការកើនឡើងយ៉ាងគំហុកនៃការវាយប្រហារដោយមេរោគជំរិតទារប្រាក់ C3RB3R (Cerber) ដែលបានចូលអ៊ិនគ្រីបទិន្នន័យ (Lock ឯកសារ) និងជំរិតទារប្រាក់រាប់ពាន់ដុល្លារពីអ្នកប្រើប្រាស់ទូទាំងពិភពលោក។ «Synology បានរកឃើញតួអង្គគំរាមកំហែងកំពុងកេងប្រវ័ញ្ចលើចន្លោះប្រហោងចាស់ដែលត្រូវបានបញ្ចេញ Patch តាំងពីខែធ្នូ ឆ្នាំ ២០២៤ ដើម្បីវាយលុកលើឧបករណ៍ដែលដំណើរការ DSM ជំនាន់ចាស់។…
Read More » -
General
ក្រុមហ៊ុនវិភាគប្លុកឆេនយក្ស Chainalysis រងការវាយប្រហារទម្លុះប្រព័ន្ធផ្ទៃក្នុង ធ្លាយទិន្នន័យអត្តសញ្ញាណអតិថិជន — បញ្ជាក់ថាហេគឃ័រប្រើប្រាស់បច្ចេកទេស Offensive AI Agents 🚨
ក្រុមហ៊ុនវិភាគទិន្នន័យប្លុកឆេន និងស៊ើបអង្កេតឧក្រិដ្ឋកម្មគ្រីបតូលំដាប់កំពូលរបស់សហរដ្ឋអាមេរិក Chainalysis បានទទួលស្គាល់ជាផ្លូវការកាលពីថ្ងៃសុក្រថា ខ្លួនបានរងនូវឧប្បត្តិហេតុសន្តិសុខសាយប័រមួយ ដែលបណ្តាលឱ្យតួអង្គគំរាមកំហែងខាងក្រៅ (External Actor) អាចជ្រៀតចូលទៅកាន់ប្រព័ន្ធ និងឧបករណ៍ផ្ទៃក្នុង (Internal Tools) របស់ក្រុមហ៊ុន ព្រមទាំងបានលួចចូលមើលទិន្នន័យអត្តសញ្ញាណរបស់អតិថិជនមួយចំនួន។ យ៉ាងណាក៏ដោយ Chainalysis បានបញ្ជាក់យ៉ាងច្បាស់ថា ការវាយប្រហារនេះមិនបានប៉ះពាល់ ឬចូលទៅដល់ទិន្នន័យស៊ើបអង្កេតស៊ីជម្រៅ (Investigation Content), លេខកូដសម្ងាត់ផ្ទៀងផ្ទាត់ (Authentication…
Read More » -
General
ទិន្នន័យរាប់សិបលាននាក់នៅជប៉ុន និងកូរ៉េខាងត្បូង បែកធ្លាយដោយសារ AI Cyberattacks
ក្រុមអ្នកស្រាវជ្រាវសន្តិសុខសាយប័របានកត់សម្គាល់ពីការកើនឡើងនូវរលកវាយប្រហារតាមអ៊ីនធឺណិតដ៏កាចសាហាវដែលកំពុងវាយលុកប្រទេសជប៉ុន និងកូរ៉េខាងត្បូង ក្នុងរយៈពេលប៉ុន្មានសប្តាហ៍ចុងក្រោយនេះ។ ការវាយប្រហារទាំងនេះបានបណ្តាលឱ្យទិន្នន័យផ្ទាល់ខ្លួនរបស់ប្រជាពលរដ្ឋរាប់សិបលាននាក់ត្រូវបែកធ្លាយ និងបានបង្ហាញឱ្យឃើញពីភាពចាំបាច់ជាបន្ទាន់ក្នុងការពង្រឹងប្រព័ន្ធការពារឌីជីថល ដើម្បីការពារឯកជនភាពរបស់អ្នកប្រើប្រាស់។ នៅទីក្រុងតូក្យូ លោក Masaaki Taira ប្រធានគណៈកម្មាធិការសន្តិសុខសាយប័រនៃគណបក្សកាន់អំណាច LDP បានប្រកាសចាត់ទុកព្រឹត្តិការណ៍នេះថាជា «ភាពអាសន្នសន្តិសុខសាយប័រថ្នាក់ជាតិ» កាលពីថ្ងៃទី ៩ ខែតុលា។ ដោយឡែកនៅទីក្រុងសេអ៊ូល ប្រធានាធិបតីកូរ៉េខាងត្បូង លោក Lee Jae…
Read More » -
General
អត្ថបទទី ៧២៖ ខំការពារបន្ទាយស្ទើរស្លាប់… តែចុងក្រោយមកបែកការណ៍ព្រោះការធ្វេសប្រហែសរបស់អ្នក!
«នៅក្នុងពិភពសន្តិសុខសាយប័រ អាវក្រោះការពារដ៏រឹងមាំបំផុត មិនមែនជាកូដដ៏ស្មុគស្មាញនោះទេ… ប៉ុន្តែវាជាការមិនប្រគល់ទីតាំងសម្ងាត់ឱ្យសត្រូវដោយដៃឯង!» មេរៀនមុន យើងបានយល់ដឹងអំពីរឿង «ខូគី (Cookies)» និងប្រព័ន្ធតាមដានពាណិជ្ជកម្មរួចហើយ។ ថ្ងៃនេះ យើងនឹងមកពិនិត្យមើលទិន្នន័យឯកជនដ៏រសើបបំផុតមួយទៀតដែលទូរស័ព្ទដៃរបស់អ្នកកត់ត្រាទុកគ្រប់វិនាទី នោះគឺ «ទីតាំងភូមិសាស្ត្រពិតប្រាកដ (GPS Location)»។ ប្រជាពលរដ្ឋយើងភាគច្រើនចូលចិត្តបើកមុខងារ GPS ចោលលើទូរស័ព្ទដើម្បីងាយស្រួលហៅ PassApp, Grab, កុម្ម៉ង់ម្ហូប ឬមើល Google Maps។ ប៉ុន្តែ តើអ្នកធ្លាប់ដឹងទេថា កម្មវិធីដែលមិនពាក់ព័ន្ធនឹងផែនទីទាល់តែសោះ (ដូចជា…
Read More » -
General
អត្ថបទទី ៧០៖ មិនបាច់ហត់ជួលចារកម្មតាមដានទេ! គ្រាន់តែ Add Friend អ្នក ក៏ដឹងរឿងសម្ងាត់មួយស្ថាប័នបាត់ទៅហើយ!
នៅក្នុងពិភព Ethical Hacking និងការធ្វើ Penetration Testing ដំណាក់កាលដំបូងគេបង្អស់ដែលគ្រោះថ្នាក់ និងមានប្រសិទ្ធភាពបំផុត មិនមែនជាការសរសេរកូដវាយប្រហារ (Exploit) នោះទេ ប៉ុន្តែវាគឺជា Reconnaissance (ការប្រមូលព័ត៌មានសម្ងាត់)។ យើងប្រើប្រាស់បច្ចេកទេស OSINT (Open-Source Intelligence) ដើម្បីស្រាវជ្រាវរកចំណុចខ្សោយរបស់គោលដៅ។ ហើយទាយមើលថាតើអ្នកណាជាអ្នកផ្ដល់ទិន្នន័យសម្ងាត់ទាំងនោះឱ្យយើងងាយស្រួលបំផុត? គឺរូបអ្នកផ្ទាល់ តាមរយៈស្នាមជើងឌីជីថល (Digital Footprint) ដែលអ្នកបន្សល់ទុកលើអនឡាញជារៀងរាល់ថ្ងៃ! ១. របៀបដែល Hacker…
Read More » -
General
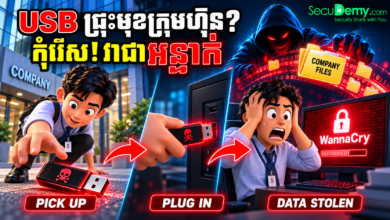
អត្ថបទទី ៦៧៖ USB Baiting ល្បិច Social Engineering ដ៏សាហាវដែលបុគ្គលិកតែងតែចាញ់បោក!
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ អ្នករៀន IT USB ដែលគេទម្លាក់នៅមុខការិយាល័យ ឬចំណតរថយន្ត អាចមិនមែនជារបស់ដែលគេជ្រុះទេ ប៉ុន្តែជានុយដែលរៀបចំឡើងដើម្បីឱ្យអ្នករើសយកទៅដោតកុំព្យូទ័រ។ ល្បិចនេះហៅថា USB Drop Attack។ ១. ហានិភ័យ៖ USB អាចវាយប្រហារបានច្រើនរបៀប USB ធម្មតាអាចផ្ទុកឯកសារមេរោគដែលបន្លំជារូបភាព PDF ឬឯកសារការងារ។ ពេលអ្នកបើកឯកសារ…
Read More » -
General
អត្ថបទទី ៦៣៖ កុំយកការងារមកផ្ទះ បើមិនចង់ឱ្យក្រុមហ៊ុនប្តឹងឡើងតុលាការ!
កាលពីអត្ថបទមុន យើងបានដឹងពីគ្រោះថ្នាក់នៃការលេចធ្លាយរូបភាពឯកជនតាមរយៈកាមេរ៉ា និងទូរទស្សន៍ក្នុងផ្ទះរួចមកហើយ។ ថ្ងៃនេះ យើងនឹងមកមើលរឿងដ៏រសើបមួយទៀត សម្រាប់អ្នកដែលតែងតែយកការងារការិយាល័យមកធ្វើនៅផ្ទះ (Work from Home)។ ⚠️ ការពិតដ៏គួរឱ្យខ្លាច៖ នៅការិយាល័យ ក្រុមហ៊ុនមានប្រព័ន្ធសុវត្ថិភាពអ៊ីនធឺណិតការពារយ៉ាងរឹងមាំ។ ប៉ុន្តែនៅពេលអ្នកធ្វើការពីផ្ទះ ការការពារទាំងអស់គឺស្ថិតនៅលើទម្លាប់របស់អ្នកផ្ទាល់។ ភាពធ្វេសប្រហែសត្រឹមតែបន្តិចបន្តួច អាចធ្វើឱ្យកុំព្យូទ័រការងាររបស់អ្នកឆ្លងមេរោគ ឬធ្លាយឯកសារសម្ងាត់ស្ថាប័នរហូតដល់បាត់បង់ការងារ! ១. កំហុសឆ្គង ៣ យ៉ាងដែលបុគ្គលិកធ្វើការពីផ្ទះតែងតែជួបប្រទះ…
Read More » -
General
ទប់ស្កាត់ការវាយប្រហារតាមអុិនធឺណិតចំពោះអង្គភាពរបស់អ្នក តាមរយៈការបង្កើនការយល់ដឹងអំពីសន្តិសុខព័ត៌មាន
អត្ថបទពាណិជ្ជកម្ម ក្រុមហ៊ុន INFOSEC IQ គឺជាក្រុមហ៊ុនឯកទេសលើផ្នែកសន្តិសុខព័ត៌មានវិទ្យាបានបង្កើតកម្មវិធីដ៏ល្អមួយសម្រាប់បង្កើនការយល់ដឹងអំពីសន្តិសុខព័ត៌មានវិទ្យា ។ កម្មវិធីនេះមានលក្ខណៈពិសេសត្រង់មានចំណុចសំខាន់ៗចំនួនបួន៖ (១) អ្នកសិក្សាអាចជ្រើសរើសមេរៀនតាមចិត្តចង់ (២) មេរៀននីមួយៗគឺបង្កើតឡើងតាមរយៈបទពិសោធន៏ជាក់ស្តែងនៅក្នុងឧស្សាហកម្មផ្ទាល់ដែលបានប្រើប្រាស់ប្រព័ន្ធព័ត៌មានវិទ្យាជាយន្តការសម្រួលអាជីវកម្ម (៣) មេរៀនមានលក្ខណៈដែលអាចទំនាក់ទំនងទៅវិញទៅមកជាមួយអ្នកសិក្សា (Interactive Mode) និង (៤) មេរៀននីមួយៗត្រូវបានបង្កើតជាមេរៀនខ្លី ហើយខ្លឹម និងងាយយល់ ។ ចំណុចពិសេសទាំងបួននេះបានធ្វើ…
Read More » -
Job Recruitment
JOB: InfoSec, Digital Banking and MIS Manager
គ្រឹះស្ថានមីក្រូហិរញ្ញវត្ថុ លី ហួរ ភីអិលស៊ី បច្ចុប្បន្នកំពុងធ្វើប្រតិបត្តិការនៅទីក្រុងភ្នំពេញ និងមានបណ្តាញប្រតិបត្តិការនៅតាមបណ្តាខេត្តមួយចំនួន។ គ្រឹះស្ថានត្រូវការជ្រើសរើសបុគ្គលិកដែលមានសមត្ថភាព និងបទពិសោធន៍ សម្រាប់មុខដំណែងខាងក្រោម៖
Read More » -
General

Building Personal Brand – InfoSec Students
ការស្វែងរឧិកាសការងារក្នុងខណៈពេលនៅជានិស្សិតគឺជាបញ្ហាប្រឈមមួយ។ និស្សិតភាគច្រើនគឺតែងតែជួបប្រទៈបញ្ហាជានិច្ចនៅពេលដែលស្វែងរកការចុះធ្វើកម្មសិក្សានិងឧិកាសផ្សេងៗ ឬមួយភាគធំនោះច្រើនតែធ្វើតាមគ្នា។ យុទ្ធសាស្ត្រមួយដែលមើលទៅមានប្រសិទ្ធិភាពសម្រាប់ការអភិវឌ្ឍន៍អាជីពការងារដែលនិស្សិតមួយចំនួនធំតែងតែមើលរំលងនោះគឺ “PERSONAL BRANDING”។ វាអាចជួយដល់និសិ្សតក្នុងការប៉ៈប៉ូវ ទៅនឹងបទពិសោធន៍ការងារដែលអ្នកមិនមាន។ PERSONAL BRANDING វារួមមាននូវការសាងសង់ “ម៉ាកផ្ទាល់ខ្លួន” មួយដែលមនុស្សទូទៅគិតទៅដល់អ្នកជានិច្ច។ អ្នកប្រហែលជាបានចាប់ផ្តើមបង្កើតនូវម៉ាកផ្ទាល់ខ្លួនរួចទៅហើយជាមួយនឹង Resumes និង cover letters ដែលវាគឺជាអ្វីដែលគ្រូបង្រៀនរបស់អ្នកតែងតែប្រាប់អ្នក (នោះវាគឺត្រឹមត្រូវណាស់)។…
Read More » -
General

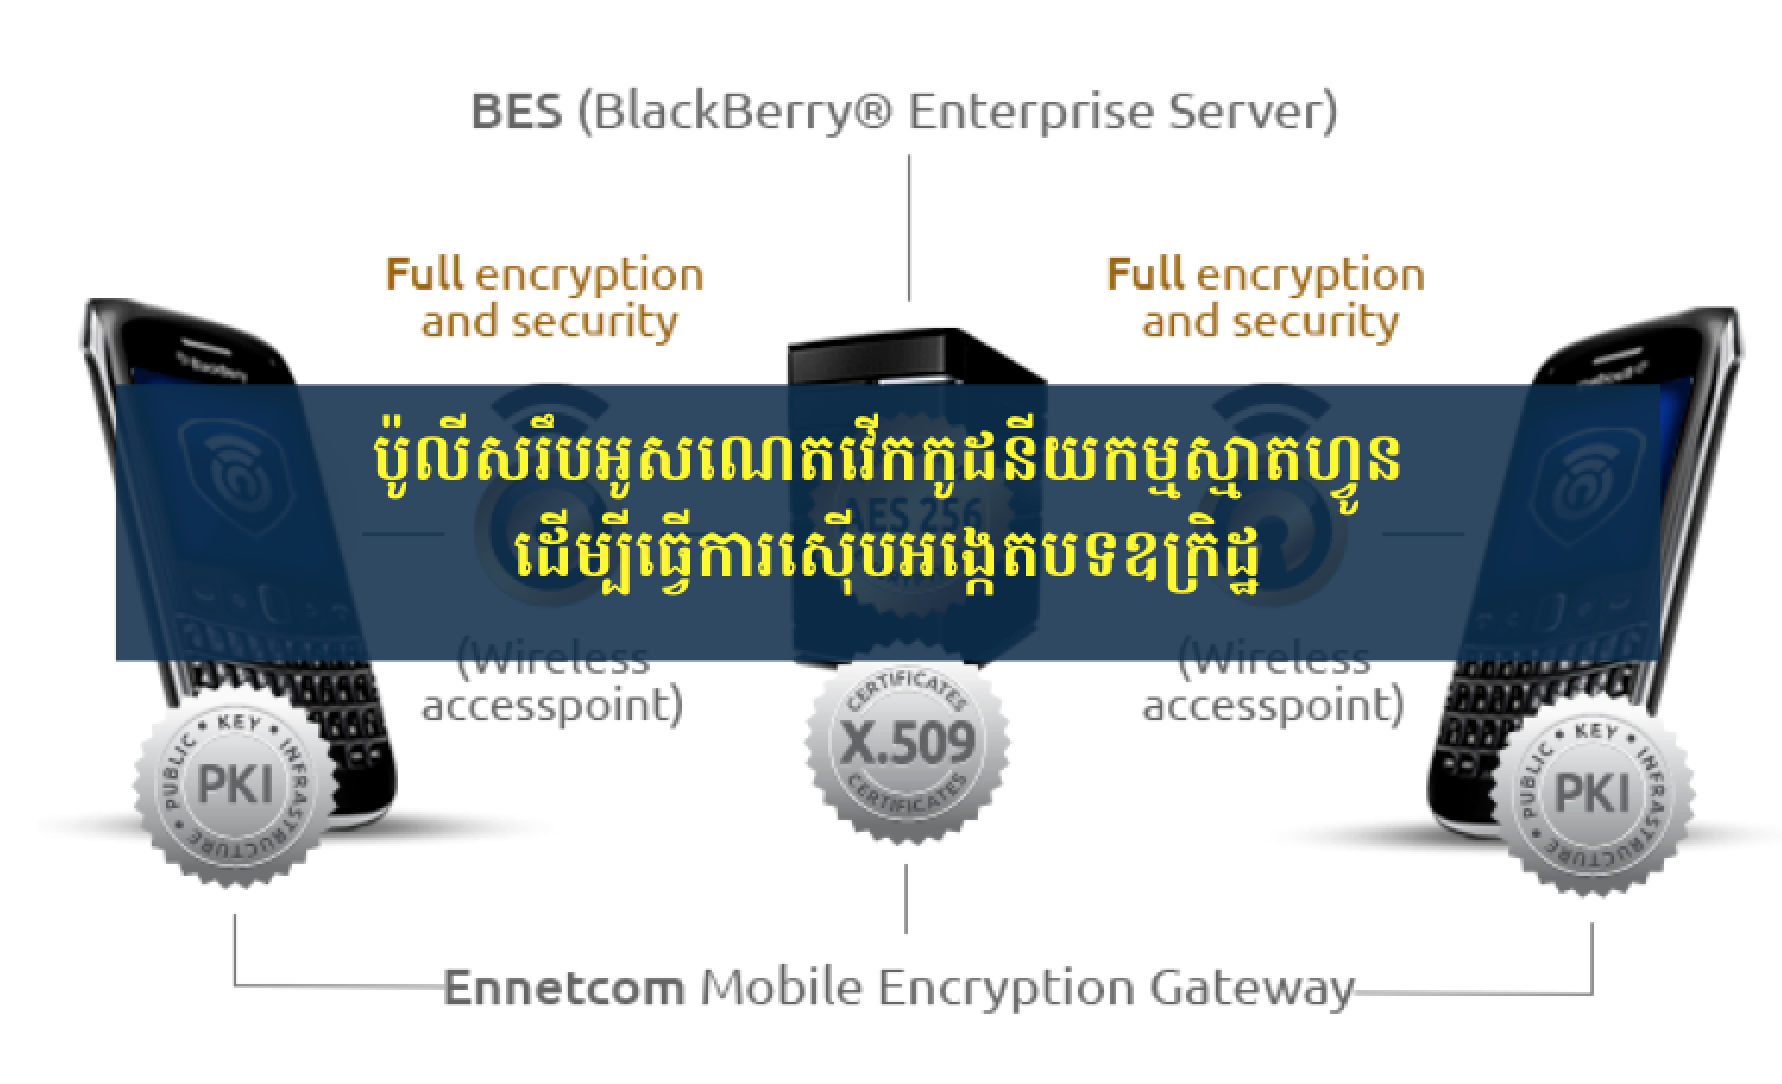
ប៉ូលីសរឹបអូសណេតវើកកូដនីយកម្មស្មាតហ្វូនដើម្បីធ្វើការស៊ើបអង្កេតបទឧក្រិដ្ឋ
កាលពីដើមសប្តាហ៍នេះ Dutch Police បានចាប់ខ្លួនលោក Danny Manupassa អាយុ ៣៦ឆ្នាំ ក្នុងបទសង្ស័យនៃការលាងលុយ ហើយជាប់ពាក់ព័ន្ធជាមួយនឹងការលក់ទូរស័ព្ទកូដនីយកម្មស្មាតហ្វូនទៅឲ្យឧក្រិដ្ឋជន ។ លោក Manupassa ជាម្ចាស់នៃក្រុមហ៊ុនមានឈ្មោះថា Ennetcom ដែលលក់នូវស្មាតហ្វូន Blackberry ភ្ជាប់ជាមួយនឹង PGP-encrypted network…
Read More » -
General

៦ចំនុច ដើម្បីការពារ និងឆ្លើយតបទៅនឹងមេរោគចាប់ជំរិត
ការកើនឡើងខ្លាំងនៃការវាយប្រហារដោយសារតែមេរោគចាប់ជំរិត (ransomware) ទៅលើមន្ទីពេទ្យ និងអង្គភាពផ្សេងៗទៀត បានបន្ថែមនូវការព្រួយបារម្ភមួយបន្ថែមទៀតចំពោះសហគ្រាសធនតូចនិងមធ្យម (SMEs) ថាតើត្រូវធ្វើដូចម្តេចដើម្បីការពារទិន្នន័យរបស់ពួកគេពីការវាយប្រហារ ។ ការវាយប្រហារដោយមេរោគចាប់ជំរិតនេះ បានកើនឡើងដល់ ១៦៥ភាគរយក្នុងឆ្នាំ២០១៥ ប្រៀបធៀបទៅនឹងឆ្នាំមុន (២០១៤) នេះបើតាមលោក Engin Kirda សហស្ថាបនិក និងជានាយកវិស្វករនៅឯ Lastline Labs…
Read More » -
General
United Airlines Hacked by Sophisticated Hacking Group
ក្រុមអ្នកវាយប្រហារដែលមានចិននៅពីខាងក្រោយ ដែលត្រូវបានគេជឿជាក់ថា ទទួលខុសត្រូវសម្រាប់ការវាយប្រហារធំៗលួចយកទិន្នន័យ ដោយរួមមាន U.S. Office of Personnel Management និងក្រុមហ៊ុនយក្សធានារ៉ាប់រង Anthem ផងនោះ ក្នុងពេលនេះបានវាយប្រហារទៅលើក្រុមហ៊ុន United Airlines ។ ក្រុមហ៊ុន United Airlines បានរកឃើញការវាយប្រហារទៅលើប្រព័ន្ធកុំព្យូទ័ររបស់ខ្លួនក្នុងខែឧសភា…
Read More » -
General

‘Directory Traversal’ Flaw exposes 700,000 ADSL Routers provided by ISPs to remote hacking
តើឧបករណ៍ Router ដែលអ្នកកំពុងប្រើប្រាស់តាមគេហដ្ឋាន មានចំនុចខ្សោយដែលអាចឲ្យគេហេគបានមែនទេ? យ៉ាងហោចណាស់មាន ADSL routers ប្រមាណជា 700,000 គ្រឿងគឺទទួលផលប៉ៈពាល់។ មានឧបករណ៍ ADSL Routers ច្រើនជាង 700,000 គ្រឿងដែលផ្តល់ឲ្យដោយក្រុមហ៊ុនផ្តល់សេវាកម្មអ៊ិនធឺណិត (ISPs) នៅជុំវិញពិភពលោក មាននូវចំនុចខ្សោយដែលអាចឲ្យមានការហេគចូលពីចម្ងាយបាន ដែលគេស្គាល់ចំនុចខ្សោយនោះជា…
Read More »