អត្ថបទទី ៧២៖ ខំការពារបន្ទាយស្ទើរស្លាប់… តែចុងក្រោយមកបែកការណ៍ព្រោះការធ្វេសប្រហែសរបស់អ្នក!
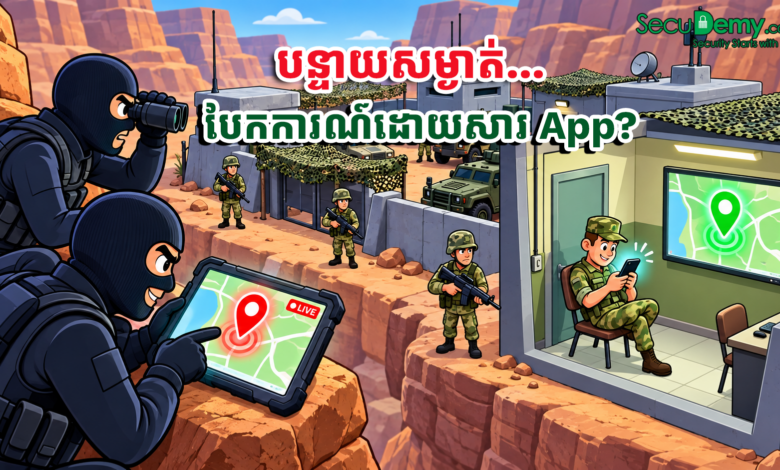
«នៅក្នុងពិភពសន្តិសុខសាយប័រ អាវក្រោះការពារដ៏រឹងមាំបំផុត មិនមែនជាកូដដ៏ស្មុគស្មាញនោះទេ… ប៉ុន្តែវាជាការមិនប្រគល់ទីតាំងសម្ងាត់ឱ្យសត្រូវដោយដៃឯង!»
មេរៀនមុន យើងបានយល់ដឹងអំពីរឿង «ខូគី (Cookies)» និងប្រព័ន្ធតាមដានពាណិជ្ជកម្មរួចហើយ។ ថ្ងៃនេះ យើងនឹងមកពិនិត្យមើលទិន្នន័យឯកជនដ៏រសើបបំផុតមួយទៀតដែលទូរស័ព្ទដៃរបស់អ្នកកត់ត្រាទុកគ្រប់វិនាទី នោះគឺ «ទីតាំងភូមិសាស្ត្រពិតប្រាកដ (GPS Location)»។
ប្រជាពលរដ្ឋយើងភាគច្រើនចូលចិត្តបើកមុខងារ GPS ចោលលើទូរស័ព្ទដើម្បីងាយស្រួលហៅ PassApp, Grab, កុម្ម៉ង់ម្ហូប ឬមើល Google Maps។ ប៉ុន្តែ តើអ្នកធ្លាប់ដឹងទេថា កម្មវិធីដែលមិនពាក់ព័ន្ធនឹងផែនទីទាល់តែសោះ (ដូចជា កម្មវិធីកែរូបថត ហ្គេម ឬម៉ាស៊ីនគិតលេខ) ក៏កំពុងតែលួចកត់ត្រាទីតាំងរបស់អ្នកយ៉ាងស្ងៀមស្ងាត់រាល់ថ្ងៃដែរ?
១. មេរៀនប្រវត្តិសាស្ត្រពិត៖ គ្រោះថ្នាក់នៃការលេចធ្លាយទីតាំងភូមិសាស្ត្រ
ការធ្វេសប្រហែសបើកចំហរទីតាំង GPS មិនមែនជារឿងលេងសើចឡើយ។ ខាងក្រោមនេះជាករណីសិក្សាជាក់ស្តែងចំនួន ២ ដែលពិភពលោកចងចាំមិនភ្លេច៖
- ករណីទី ១៖ ផែនទីកម្ដៅ Strava លាតត្រដាងបន្ទាយសម្ងាត់យោធាអាមេរិក (ឆ្នាំ ២០១៨)កងទ័ព និងបុគ្គលិកសន្តិសុខនៅតាមបន្ទាយសម្ងាត់ជុំវិញពិភពលោក (ដូចជានៅស៊ីរី អាហ្វហ្គានីស្ថាន និងសូម៉ាលី) បានពាក់ Smartwatch និងប្រើប្រាស់កម្មវិធីរត់ហាត់ប្រាណ Strava។ នៅពេលក្រុមហ៊ុន Strava បញ្ចេញទិន្នន័យផែនទីសកល (Global Heatmap) ជាសាធារណៈ អ្នកវិភាគទិន្នន័យ OSINT បានប្រទះឃើញគន្លងរត់ហាត់ប្រាណភ្លឺច្បាស់ក្រឡែតនៅចំកណ្តាលវាលខ្សាច់ដាច់ស្រយាល។ គន្លងនោះបានគូរចេញជាប្លង់របងបន្ទាយ ផ្លូវល្បាត និងទីតាំងអគារបញ្ជាការដ្ឋានសម្ងាត់យ៉ាងលម្អិត ដោយមិនចាំបាច់មានចារកម្មលបមើលសូម្បីតែម្នាក់! Reference: The Guardian / BBC News — “Fitness tracker Strava reveals location of secret US army bases”, January 2018
- ករណីទី ២៖ មេក្រុមបច្ចេកវិទ្យា John McAfee ត្រូវចាប់ខ្លួនដោយសាររូបថត ១ សន្លឹក (ឆ្នាំ ២០១២)ស្ថាបនិកក្រុមហ៊ុនកម្ចាត់មេរោគ McAfee បានរត់គេចខ្លួនពីការតាមប្រមាញ់របស់អាជ្ញាធរ។ ពេលកំពុងលាក់ខ្លួន អ្នកសារព័ត៌មានម្នាក់បានថតរូបគាត់ជាមួយទូរស័ព្ទ iPhone រួចបង្ហោះអត្ថបទអួតថាបានជួបសម្ភាសន៍។ ត្រឹមតែប៉ុន្មាននាទីក្រោយមក អ្នកស្រាវជ្រាវតាមអ៊ីនធឺណិតបានទាញយកទិន្នន័យបង្កប់ EXIF Metadata ពីរូបថតនោះ រួចរកឃើញកូអរដោនេ GPS ចំកន្លែងគាត់ឈរនៅប្រទេសហ្គាតេម៉ាឡា។ មិនយូរប៉ុន្មាន គាត់ត្រូវបានកម្លាំងសមត្ថកិច្ចឡោមព័ទ្ធចាប់ខ្លួនបានភ្លាមៗ! Reference: Wired Magazine — “Vice’s Metadata Mistake Nearly Got John McAfee Caught”, December 2012
២. សម្រាប់សិស្ស-និស្សិត IT៖ តើ Flow ការងារនៃការលួចទិន្នន័យដំណើរការយ៉ាងដូចម្តេច?
នៅក្នុងទស្សនៈ Penetration Tester ឬ Threat Actor ទីតាំងរបស់អ្នកត្រូវបានប្រមូលតាម ២ ច្រកធំៗ៖
Plaintext
[ អ្នកប្រើប្រាស់ចុចប្រើទូរស័ព្ទ / ថតរូប ]
         │
         ├── ផ្លូវទី ១ (EXIF Metadata Extraction)
         │     └─> កាមេរ៉ាបើក GPS ──> បង្កប់កូដ Lat/Long ក្នុង Header រូប ──> ផ្ញើ File ដើម ──> Hacker ប្រើ ExifTool ចាប់ទីតាំងផ្ទះ
         │
         └── ផ្លូវទី ២ (Telemetry & Pattern of Life)
               └─> App ធម្មតាទាមទារសិទ្ធិ (Always Allow) ──> បញ្ជូន GPS ទៅ Server ──> Data Brokers ផ្គុំទិន្នន័យ ──> ស្គាល់ទម្លាប់រស់នៅ ២៤ ម៉ោង
- Active Extraction (EXIF / Geotagging):ឯកសាររូបថតប្រភេទ JPEG/TIFF មានផ្ទុក Metadata ស្តង់ដារ (កាលបរិច្ឆេទ ម៉ូឌែលទូរស័ព្ទ និងកូអរដោនេ GPS)។ ប្រសិនបើផ្ញើរូបភាពតាមទម្រង់ File/Document លើ Telegram ឬ Upload លើគេហទំព័រដែលមិនទាន់ Sanitized ទិន្នន័យនេះនៅដដែល ១០០%។ Hacker គ្រាន់តែប្រើប្រាស់ Command-line tool ដូចជា
exiftoolនោះនឹងឃើញទីតាំងជាក់ស្តែងភ្លាម។ - Passive Surveillance (Pattern of Life Analysis):នៅពេល App ទទួលបានសិទ្ធិ «Always Allow» វានឹងរាយការណ៍ទិន្នន័យ Telemetry ជាប់រហូត។ ប្រព័ន្ធ AI អាចវិភាគដឹងថា៖ ម៉ោងណាអ្នកនៅផ្ទះ ម៉ោងណាអ្នកនៅកន្លែងធ្វើការ និងម៉ោងណាអ្នកចេញក្រៅ។ ព័ត៌មានទាំងនេះអាចត្រូវបានក្រុមហ៊ុនផ្សាយពាណិជ្ជកម្មយកទៅលក់ ឬធ្លាក់ចូលក្នុងដៃចោរលួចគាស់ផ្ទះដែលតាមដានមើលថាតើពេលណាផ្ទះរបស់អ្នកគ្មានមនុស្សនៅ។
៣. ដំណោះស្រាយ៖ ច្បាប់ “ផ្តល់សិទ្ធិទីតាំងនៅពេលចាំបាច់តែប៉ុណ្ណោះ”
ដើម្បីការពារសុវត្ថិភាពរូបវន្ត និងភាពឯកជនរបស់អ្នក សូមអនុវត្តការកំណត់សិទ្ធិទីតាំងតាម ៤ ជំហាននេះ៖
- បិទ Geotagging លើ Camera App ជាដាច់ខាត:ចូលទៅ Settings របស់ Camera រួចបិទមុខងារ «Location Tags» ឬ «Save Location» ចោលភ្លាម។ រូបថតដែលអ្នកថតមិនចាំបាច់ត្រូវមានកូអរដោនេផ្ទះ ឬបន្ទប់គេងរបស់អ្នកឡើយ។
- ជ្រើសរើសយកមុខងារ «While Using the App»:សម្រាប់ App ដែលចាំបាច់ត្រូវដឹងទីតាំង (ដូចជា Google Maps, Grab, PassApp) ហាមជ្រើសរើសពាក្យ «Always Allow» ដាច់ខាត! ត្រូវជ្រើសរើសយក «While Using the App» ដើម្បីឱ្យវាកត់ត្រាទីតាំងតែពេលកំពុងបើកប្រើប៉ុណ្ណោះ។
- ពិនិត្យ និងដកសិទ្ធិ App មិនចាំបាច់ (Revoke Permissions):
- សម្រាប់ iPhone: ចូលទៅកាន់
Settings->Privacy & Security->Location Services - សម្រាប់ Android: ចូលទៅកាន់
Settings->Location->App Permissionsកម្មវិធីណាដែលមិនមែនជាផែនទី (ដូចជា កម្មវិធីកែរូបថត ហ្គេម កម្មវិធីគណនា) សូមប្តូរទៅជា «Never» (មិនអនុញ្ញាត) ទាំងអស់។
- សម្រាប់ iPhone: ចូលទៅកាន់
- បិទមុខងារទីតាំងជាក់លាក់ (Turn Off Precise Location):សម្រាប់ App ព័ត៌មាន ឬអាកាសធាតុ គួរផ្តល់ត្រឹមតែទីតាំងប្រហាក់ប្រហែលកម្រិតខេត្ត/ក្រុង (Approximate Location) បានហើយ ដោយចុចបិទមុខងារ «Precise Location» ចោល។
💡 ចំណុចចងចាំ
«កុំបំពាក់ឧបករណ៍តាមដានឱ្យខ្លួនឯង! បើ App នោះមិនមែនជាផែនទី… វាមិនមានសិទ្ធិ និងតម្រូវការអ្វីដែលត្រូវដឹងថាអ្នកកំពុងនៅទីណាឡើយ!»
សកម្មភាពប្រចាំថ្ងៃរបស់អ្នក
ចំណាយពេលត្រឹម ២ នាទីធ្វើការ «បោសសម្អាតសិទ្ធិទីតាំង» លើទូរស័ព្ទដៃរបស់អ្នកឥឡូវនេះ៖
- ចូលទៅកាន់ Camera Settings លើទូរស័ព្ទ រួចបិទ Location Tags ឱ្យបានមុនគេបង្អស់។
- ចូលទៅកាន់ការកំណត់សិទ្ធិទីតាំង (Location Services ឬ App Permissions) តាមជំហានខាងលើ។
- រកមើល App ប្លែកៗ (ដូចជា កម្មវិធីទិញទំនិញអនឡាញ កម្មវិធីកែវីដេអូ ឬហ្គេម) ដែលមានសិទ្ធិ «Always» ឬ «While Using» រួចចុចប្តូរវាទៅជា «Never» ភ្លាម — ការធ្វើបែបនេះការពារទាំង Privacy និងជួយ សន្សំសំចៃថ្មទូរស័ព្ទ បានយ៉ាងច្រើន!
💬 សំណួរប្រចាំថ្ងៃ៖
បន្ទាប់ពីចូលទៅពិនិត្យមើល តើអ្នកមានឃើញ App ណាខ្លះដែលមិនគួរដឹងទីតាំងសោះ តែបែរជាកំពុងបើក GPS តាមដានអ្នកដែរឬទេ? ចែករំលែកឈ្មោះ App នោះនៅខាងក្រោមនេះទាំងអស់គ្នា!