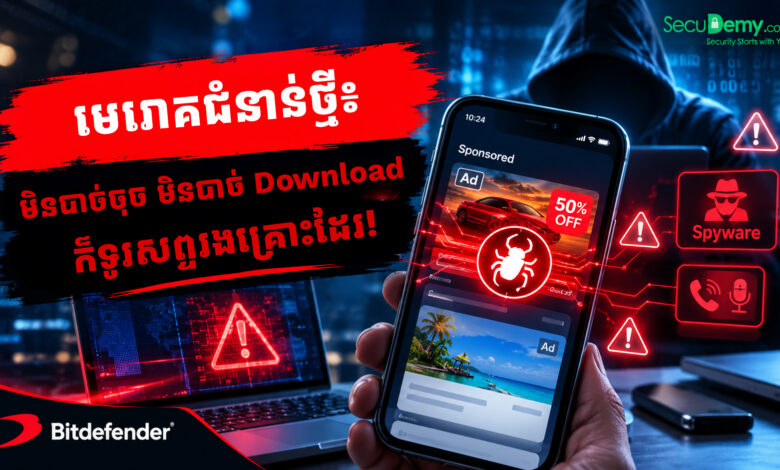
គ្រាន់តែមើលផ្ទាំងពាណិជ្ជកម្មលើអ៊ីនធឺណិត ក៏អាចឆ្លងមេរោគចារកម្ម (Spyware) ចូលក្នុងឧបករណ៍របស់អ្នកបានដែរ នេះជាការលាតត្រដាងរបស់អ្នកស្រាវជ្រាវ
«កន្លងមក យើងធ្លាប់តែគិតថា ដរាបណាយើងមិនចុច (Click) ផ្ដេសផ្ដាស ឧបករណ៍យើងនឹងមានសុវត្ថិភាព… ប៉ុន្តែការស្រាវជ្រាវថ្មីបំផុតនេះ បានបំបែកក្បួនចាស់ចោលទាំងស្រុង!»
ក្រុមអ្នកស្រាវជ្រាវសន្តិសុខសាយប័រដ៏ល្បីឈ្មោះ Citizen Lab ទើបតែបានលាតត្រដាងពីបច្ចេកទេសវាយប្រហារថ្មីមួយឈ្មោះថា “AdFection”។ នេះជាភស្តុតាងបច្ចេកទេសជាសាធារណៈដំបូងបង្អស់ ដែលបង្ហាញថាក្រុមហេគឃ័រអាចបង្កប់មេរោគចារកម្មកម្រិតខ្ពស់ (Commercial Spyware) តាមរយៈផ្ទាំងពាណិជ្ជកម្មលើ Website និង App ដោយជនរងគ្រោះ មិនបាច់ចុច (Zero-Click) មិនបាច់ទាញយក និងគ្មានការព្រមានអ្វីសូម្បីតែមួយម៉ាត់!
ក. តើមានរឿងអ្វីកើតឡើងពិតប្រាកដ? (យល់ដឹងពីទំហំនៃការវាយប្រហារ)
ហេតុផលនៃផ្នែកនេះ៖ ផ្ដល់ព័ត៌មានលម្អិតអំពីស្ថាប័នរងគ្រោះ និងក្រុមហ៊ុនផ្សាយពាណិជ្ជកម្មដែលជាប់ពាក់ព័ន្ធ ដើម្បីឱ្យដឹងថា នេះមិនមែនជារឿងលេងសើចទេ តែជាការវាយប្រហារកម្រិតពិភពលោក។
១. ស្ថាប័នព័ត៌មាន Al Jazeera រងគ្រោះធ្ងន់ធ្ងរ៖ ឧបករណ៍យ៉ាងតិចចំនួន ៤៥ គ្រឿង របស់បុគ្គលិក Al Jazeera ត្រូវបានឆ្លងមេរោគចារកម្មរបស់ក្រុមហ៊ុន Candiru (បច្ចុប្បន្នឈ្មោះ Integrity Labs) តាមរយៈការមើលផ្ទាំង Ad នេះ។
២. ក្រុមហ៊ុនពាណិជ្ជកម្ម Discover-Tech ជាស្ពានចម្លង៖ ក្រុមហ៊ុនអ៊ីស្រាអែលមួយនេះ បានយក Platform ពាណិជ្ជកម្មឈ្មោះ Controliumមកធ្វើជាស្ពានតភ្ជាប់រវាងផ្សារផ្សាយពាណិជ្ជកម្ម ជាមួយក្រុមមេរោគចារកម្ម ដោយកំណត់គោលដៅវាយប្រហារចំៗលើបុគ្គលតាមរយៈ Mobile Ad ID, IP Address និង Cookies។
៣. ទំហំប្រតិបត្តិការដ៏មហាសាល៖ ផ្ទាំងពាណិជ្ជកម្មបង្កប់ល្បិចនេះ បានបង្ហាញខ្លួននៅលើ Website និង App (ទាំង iOS និង Android) ជិត ២០០,០០០ កន្លែង ក្នុងកំណត់ត្រាដេញថ្លៃរហូតដល់ ៤ ពាន់លានដង!
ខ. ហេតុអ្វីគ្រាន់តែ “មើល” ក៏ឆ្លងមេរោគបាន? (ដំណើរការបច្ចេកទេស)
ហេតុផលនៃផ្នែកនេះ៖ បកស្រាយអាថ៌កំបាំងបច្ចេកទេសឱ្យងាយយល់ ដើម្បីដឹងថាតើផ្ទាំងរូបភាពពាណិជ្ជកម្មធម្មតា ប្រែជាអាវុធលួចចម្លងមេរោគដោយស្វ័យប្រវត្តិតាមរបៀបណា។
១. ផ្ទាំង Ad សម័យថ្មីមិនមែនគ្រាន់តែជារូបភាព៖ ផ្ទាំងពាណិជ្ជកម្មបច្ចុប្បន្នសុទ្ធតែមានកូដ (Script) ដំណើរការពីក្រោយ។ ពេលដែល Ad ចាប់ផ្ដើម Load កូដក្នុងនោះនឹងលួច Scan ឧបករណ៍របស់អ្នកភ្លាមៗ។
២. ជ្រើសរើសជនរងគ្រោះដោយស្វ័យប្រវត្តិ៖ ប្រព័ន្ធ Real-Time Bidding (RTB) នឹងផ្ញើទិន្នន័យម៉ាស៊ីនអ្នកទៅ Server។ ប្រសិនបើទិន្នន័យត្រូវនឹង “បុគ្គលគោលដៅ” ដែលគេចង់លួចយកការណ៍ វានឹងបញ្ជូនកូដ JavaScript មកដំណើរការទម្លាក់មេរោគភ្លាម ដោយមិនបាច់រង់ចាំឱ្យអ្នកចុចលើរូបភាពឡើយ។
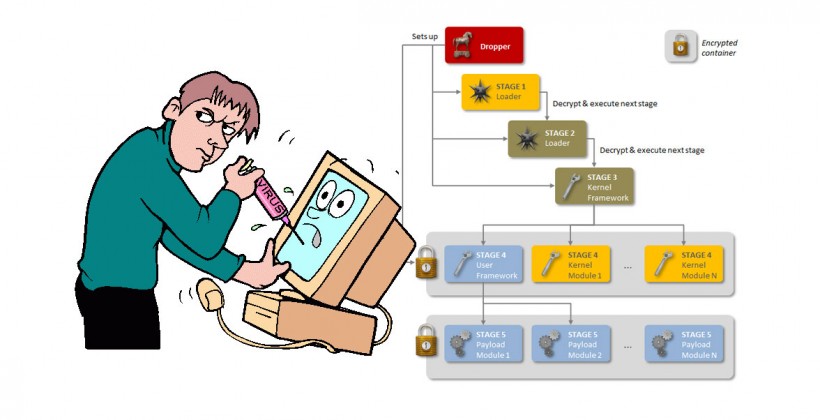
៣. មេរោគលាក់ខ្លួនយ៉ាងស្ងាត់ស្ងៀម (Persistence): ក្រោយពេលជ្រៀតចូល វាបានប្រើបច្ចេកទេស COM Hijacking និងការបំបាំងកូដ (Obfuscation) ជាមួយក្បួន XOR ដើម្បីគេចវេះពីប្រព័ន្ធ Antivirus ទាំងអស់នៅលើ Windows។
គ. តើអ្នកត្រូវការពារខ្លួន និងឧបករណ៍របស់អ្នកដោយរបៀបណា?
ហេតុផលនៃផ្នែកនេះ៖ ផ្ដល់ដំណោះស្រាយជាក់ស្ដែង និងងាយអនុវត្តបំផុត ដែលអ្នកគ្រប់គ្នាអាចធ្វើបានភ្លាមៗនៅលើទូរសព្ទ និងកុំព្យូទ័រ ដើម្បីកាត់ផ្ដាច់ច្រកចម្លងមេរោគនេះ។
១. ដំឡើងកម្មវិធីទប់ស្កាត់ពាណិជ្ជកម្ម (Ad Blocker)៖ ប្រើប្រាស់ Ad Blocker ដែលទុកចិត្តបាន (ដូចជា uBlock Origin, AdGuard) នៅលើ Web Browser ព្រោះបច្ចេកទេសនេះត្រូវការឱ្យ Ad បង្ហាញខ្លួន ទើបដំណើរការកូដបាន។
២. Reset លេខសម្គាល់ពាណិជ្ជកម្ម (Advertising ID)៖ ចូលទៅកាន់ Settings លើទូរសព្ទដៃ (ទាំង iPhone និង Android) ដើម្បី Reset Advertising ID និង បិទ Personalized Ads (ការកំណត់ពាណិជ្ជកម្មផ្ទាល់ខ្លួន)។
៣. សម្រាប់ក្រុមការងារ IT និងស្ថាប័ន៖ ត្រូវ Block ចរាចរណ៍បណ្ដាញ (Network Traffic) និង Domain ណាដែលពាក់ព័ន្ធនឹង Discover-Tech និង Candiru ព្រមទាំងប្រើប្រាស់ដំណោះស្រាយ Browser Isolation សម្រាប់ម៉ាស៊ីនដែលមានទិន្នន័យរសើប។
សេចក្ដីសន្និដ្ឋានខ្លី
យុគសម័យសន្តិសុខសាយប័របានឈានដល់ចំណុចមួយដែល “ការមិនចុចផ្ដេសផ្ដាស” លែងគ្រប់គ្រាន់ទៀតហើយ។ បច្ចេកវិទ្យាកាន់តែឆ្លាត ហេគឃ័រក៏កាន់តែទំនើប!
ប្រភព៖ https://cybersecuritynews.com/0-click-spyware-infects-devices/
អត្ថបទនេះផ្តល់ជូនដោយ Bitdefender Total Security
Bitdefender Total Security គឺជាកញ្ចប់កម្មវិធីការពារឧបករណ៍របស់អ្នកដែលអាចតំឡើងនៅលើប្រព័ន្ធប្រតិបត្តិការ (Windows, macOS, iOS, Android) ដែលប្រមូលផ្តុំនូវមុខងារជាច្រើន មានដូចជា មុខការទប់ស្កាត់និងកម្ចាត់មេរោគ មុខងារឯកជនភាព និងមុខងារសុវត្ថិភាពសំខាន់ៗផ្សេងទៀត ទៅក្នុងកញ្ចប់កម្មវិធីតែមួយ។ Bitdefender អាចបញ្ឈប់មេរោគកុំព្យូទ័រមិនឱ្យឆ្លង ទប់ស្កាត់មោរោគចាប់ជំរិតទារប្រាក់ (ransomware) ការវាយប្រហារតាមភាពងាយរងគ្រោះ/ចន្លោះប្រហោងទើបប្រទះឃើញ (zero-day exploits) និងមេរោគស៊ើបការណ៍ (spyware) មុនពេលដែលវាបង្កការខូចខាតដល់កុំព្យូទ័រ/ប្រព័ន្ធរបស់យើង។ លើសពីនេះ វាក៏មានការការពារនៅកម្រិតបណ្តាញ ដើម្បីរារាំងគេហទំព័រឆបោក (phishing) និងតំណភ្ជាប់ដែលមានមេរោគផងដែរ៕