ធនាគារយក្សបារាំង Crédit Mutuel Arkéa រងការហេគលួចលុយរហូតដល់ ១៣៣ លានដុល្លារ តាមរយៈដៃគូផ្គត់ផ្គង់សេវាកម្ម (Third-Party Service Provider) 🚨

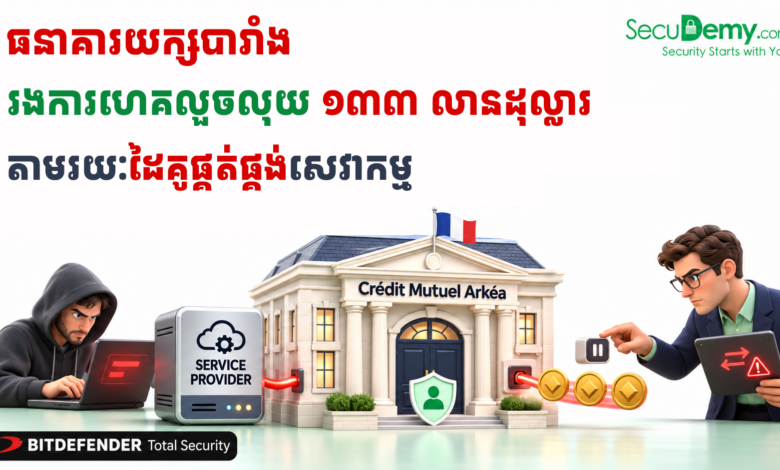
ធនាគារសហករណ៍ដ៏ធំមួយរបស់បារាំង Crédit Mutuel Arkéa (ដែលមានទ្រព្យសកម្មសរុបជាង ២១១.៥ ពាន់លានអឺរ៉ូ និងអតិថិជនជាង ៥.៨ លាននាក់) បានរងការវាយប្រហារសាយប័រដ៏ធំមួយ ដែលអនុញ្ញាតឱ្យហេគឃ័រធ្វើប្រតិបត្តិការផ្ទេរប្រាក់ក្លែងបន្លំជាទឹកប្រាក់រហូតដល់ ១១៨ លានអឺរ៉ូ (ប្រមាណ ១៣៣ លានដុល្លារអាមេរិក) ចូលទៅកាន់ស្ថាប័នហិរញ្ញវត្ថុផ្សេងៗ រួចបំប្លែងទៅជាកាក់គ្រីបតូ Stablecoins (USDC និង USDT)។
«Crédit Mutuel Arkéa សូមធានាដល់អតិថិជនទាំងអស់នៅទូទាំងសាខា និងក្រុមហ៊ុនបុត្រសម្ព័ន្ធថា ឧប្បត្តិហេតុនេះមិនមានផលប៉ះពាល់ដល់ទ្រព្យសម្បត្តិផ្ទាល់ខ្លួនរបស់អតិថិជនឡើយ ប៉ុន្តែវាបានបង្កឱ្យមានការពន្យារពេលខ្លះៗក្នុងការផ្ទេរប្រាក់ប៉ុណ្ណោះ!»
— ការបញ្ជាក់ជាផ្លូវការពីតំណាងធនាគារ Crédit Mutuel Arkéa
១. ដំណើរដើមទង និងការលាងលុយកខ្វក់ On-chain
- ការទម្លាយព័ត៌មានដោយ ZachXBT៖ ឧប្បត្តិហេតុនេះត្រូវបានលាតត្រដាងដំបូងកាលពីថ្ងៃទី ០២ វិច្ឆិកា ដោយអ្នកស៊ើបអង្កេត On-chain ល្បីឈ្មោះ ZachXBT ដែលបានព្រមានអំពីការដកប្រាក់ខុសប្រក្រតីដ៏ធំចេញពីគណនីផ្សារជួញដូរគ្រីបតូធំៗ (CEX)។ ZachXBT បានកត់សម្គាល់ថា ដោយសារតែធនាគារមិនបានប្រកាសព័ត៌មាននេះភ្លាមៗជាសាធារណៈ ទើបធ្វើឱ្យហេគឃ័រឆ្លៀតឱកាស លាងលុយកខ្វក់បានសម្រេចចំនួន ៣០ លានដុល្លារ ត្រឹមថ្ងៃទី ០៣ វិច្ឆិកា មុនពេលអាជ្ញាធរអឺរ៉ុបអាចធ្វើអន្តរាគមន៍បង្កកទាន់ពេល។
- ច្រកទ្វារវាយលុក (Supply Chain Breach)៖ ធនាគារបានបញ្ជាក់ក្នុងទំព័រ FAQ ថា ហេគឃ័របានជ្រៀតចូលបណ្តាញផ្ទៃក្នុង តាមរយៈថ្នាលបច្ចេកវិទ្យារបស់ក្រុមហ៊ុនផ្គត់ផ្គង់សេវាកម្មខាងក្រៅមួយ (Third-Party Service Provider) (ដោយមិនមែនជាក្រុមហ៊ុនបុត្រសម្ព័ន្ធ Fortuneo ឡើយ)។
- ប្រើប្រាស់គណនីផ្ទាល់របស់ធនាគារ៖ ហេគឃ័រមិនបានប៉ះពាល់គណនីបុគ្គលរបស់អតិថិជនទេ ប៉ុន្តែបានប្រើប្រាស់គណនីផ្ទាល់របស់ធនាគារ Arkéa តែម្តង ដើម្បីធ្វើប្រតិបត្តិការផ្ទេរប្រាក់ចេញទៅធនាគារដៃគូ និងបំប្លែងជាទ្រព្យសកម្មឌីជីថល។
២. ការព្រមានអំពីហានិភ័យ Phishing និងទស្សនៈពី SecuDemy
បច្ចុប្បន្នធនាគារបានផ្អាកប្រព័ន្ធមួយចំនួនដើម្បីគ្រប់គ្រងស្ថានការណ៍ និងកំពុងធ្វើការជាមួយប៉ូលិស និងតុលាការ ដើម្បីស៊ើបអង្កេតរកប្រភពដើមនៃការវាយប្រហារដ៏ស្មុគស្មាញនេះ។ ទន្ទឹមនឹងនេះ ធនាគារបានព្រមានអតិថិជនឱ្យប្រុងប្រយ័ត្នខ្ពស់ចំពោះរលកនៃការបន្លំ Phishing តាមអ៊ីមែល ឬទូរស័ព្ទ ដែលអាចឆ្លៀតឱកាសអះអាងថាមកពីធនាគារ ដើម្បីលួចទិន្នន័យសម្ងាត់។
ទស្សនៈវិភាគពី SecuDemy៖
ករណីរបស់ Crédit Mutuel Arkéa ឆ្លុះបញ្ចាំងពីគ្រោះថ្នាក់ដ៏ធ្ងន់ធ្ងរនៃ Third-Party Service Provider Risk (Supply Chain Attack) ក្នុងវិស័យធនាគារ។ ទោះបីជាប្រព័ន្ធធនាគារមានកម្រិតការពារខ្ពស់យ៉ាងណាក៏ដោយ ប្រសិនបើប្រព័ន្ធដៃគូផ្គត់ផ្គង់បច្ចេកវិទ្យា (Vendor) មានចន្លោះប្រហោង ហេគឃ័រនឹងប្រើច្រកនោះជាស្ពានដើម្បីជ្រៀតចូលដល់ប្រព័ន្ធហិរញ្ញវត្ថុស្នូល។ លើសពីនេះ ការបំប្លែងលុយទៅជា Crypto Stablecoins ក្នុងល្បឿនលឿន បង្ហាញថាការរាយការណ៍ឧប្បត្តិហេតុយឺតយ៉ាវសូម្បីតែប៉ុន្មានម៉ោង នឹងផ្តល់ឱកាសឱ្យឧក្រិដ្ឋជនលាងលុយបាត់ដានរាប់សិបលានដុល្លារភ្លាមៗ។
ប្រភពដើម៖ BleepingComputer (Bill Toulas) / ZachXBT On-chain Analysis
អត្ថបទនេះផ្តល់ជូនដោយ Bitdefender Total Security
Bitdefender Total Security គឺជាកញ្ចប់កម្មវិធីការពារឧបករណ៍របស់អ្នកដែលអាចតំឡើងនៅលើប្រព័ន្ធប្រតិបត្តិការ (Windows, macOS, iOS, Android) ដែលប្រមូលផ្តុំនូវមុខងារជាច្រើន មានដូចជា មុខការទប់ស្កាត់និងកម្ចាត់មេរោគ មុខងារឯកជនភាព និងមុខងារសុវត្ថិភាពសំខាន់ៗផ្សេងទៀត ទៅក្នុងកញ្ចប់កម្មវិធីតែមួយ។ Bitdefender អាចបញ្ឈប់មេរោគកុំព្យូទ័រមិនឱ្យឆ្លង ទប់ស្កាត់មោរោគចាប់ជំរិតទារប្រាក់ (ransomware) ការវាយប្រហារតាមភាពងាយរងគ្រោះ/ចន្លោះប្រហោងទើបប្រទះឃើញ (zero-day exploits) និងមេរោគស៊ើបការណ៍ (spyware) មុនពេលដែលវាបង្កការខូចខាតដល់កុំព្យូទ័រ/ប្រព័ន្ធរបស់យើង។ លើសពីនេះ វាក៏មានការការពារនៅកម្រិតបណ្តាញ ដើម្បីរារាំងគេហទំព័រឆបោក (phishing) និងតំណភ្ជាប់ដែលមានមេរោគផងដែរ៕