អត្ថបទទី ៣២៖ វិធីពិនិត្យ URL ក្លែងក្លាយ និងការពារខ្លួនពី Phishing Links
រយៈពេលអាន៖ ២ នាទី
កម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ
នៅអត្ថបទមុន យើងបាននិយាយពី ច្បាប់ ១០ វិនាទី ដើម្បីទប់ស្មារតីកុំឱ្យភ័យ រំភើប ឬប្រញាប់ពេក មុននឹងចុចលើ Link ឬឆ្លើយតបសារចម្លែកៗ។
អត្ថបទនេះ យើងនឹងហ្វឹកហាត់ភ្នែករបស់អ្នកឱ្យពូកែសង្កេតមើល Link ក្លែងក្លាយ (Fake Links) មុននឹងចុច។ ព្រោះក្នុងការឆបោកជាច្រើន ចោរមិនចាំបាច់ Hack អ្នកទេ។ ពួកគេគ្រាន់តែផ្ញើ Link មួយមក ហើយរង់ចាំឱ្យអ្នកចុចដោយខ្លួនឯង។
១. ហានិភ័យ៖ ការបន្លំឈ្មោះវេបសាយ (URL Spoofing)
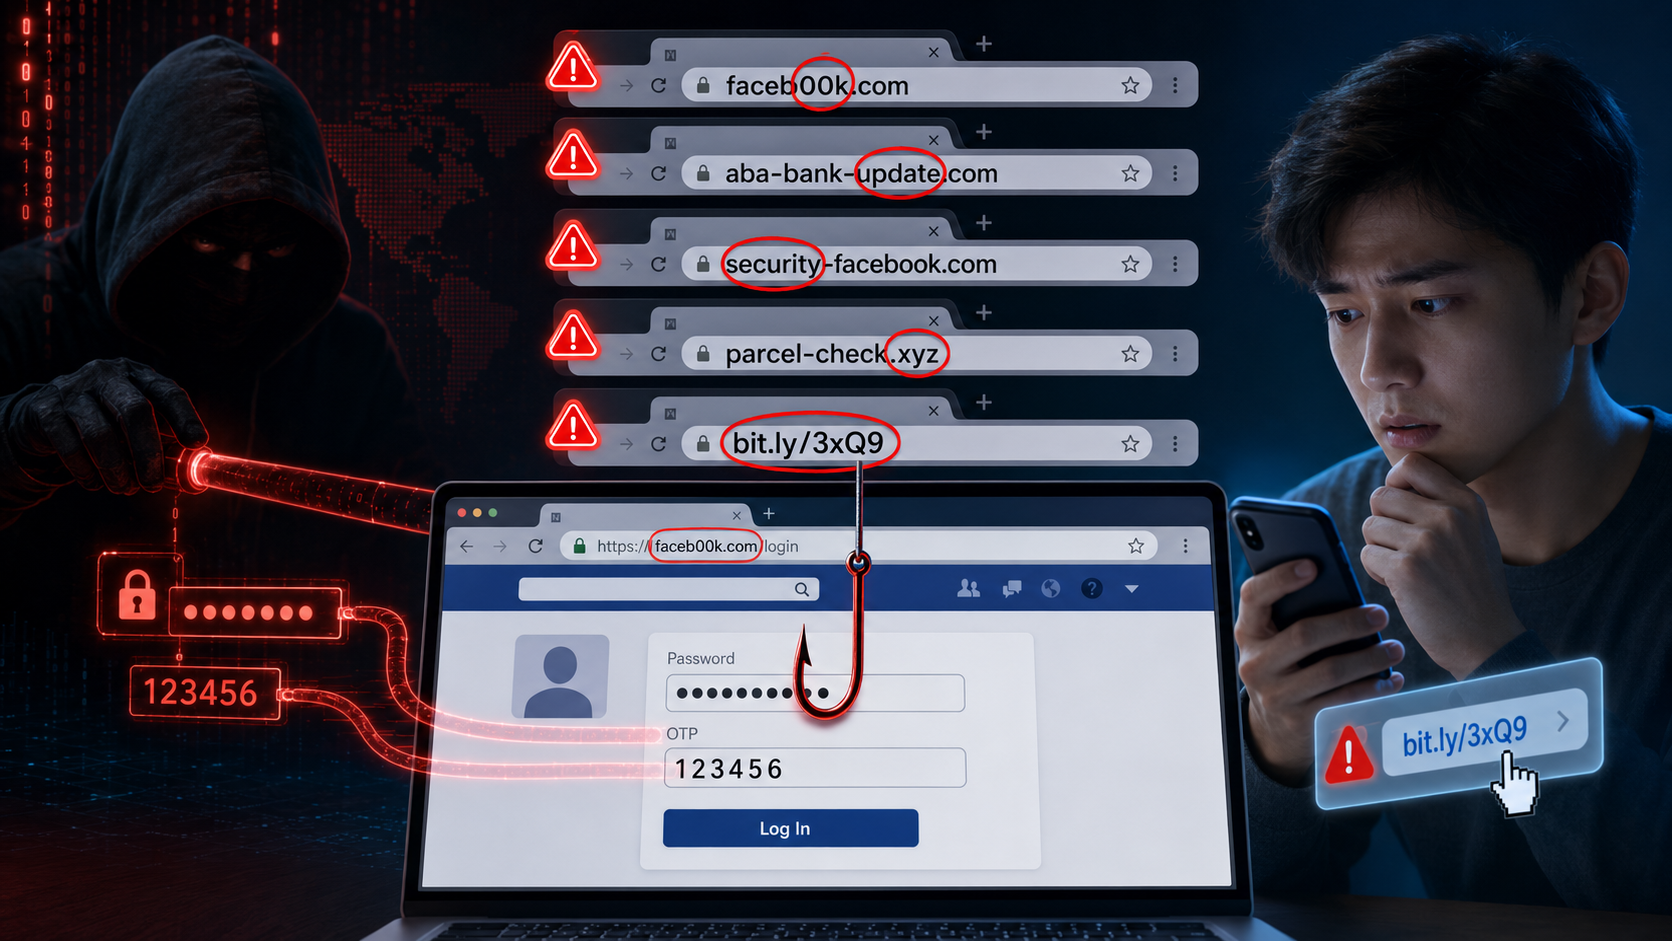
ជនខិលខូចចូលចិត្តបង្កើតវេបសាយក្លែងក្លាយ ដែលមានមុខមាត់ស្រដៀងនឹងវេបសាយពិត ដូចជា Facebook ធនាគារ ក្រុមហ៊ុនដឹកជញ្ជូន ឬគេហទំព័រល្បីៗ។ ប៉ុន្តែមានចំណុចមួយដែលពួកគេលំបាកចម្លងឱ្យដូចពិត ១០០% នោះគឺ អាសយដ្ឋានវេបសាយ (URL)។
ពួកគេច្រើនប្រើល្បិចបន្លំតួអក្សរ ឬបន្ថែមពាក្យឱ្យមើលទៅស្រដៀងនឹងគេហទំព័រពិត។
ឧទាហរណ៍ Link គួរឱ្យសង្ស័យ៖
- ប្រើលេខ
0ជំនួសអក្សរoដូចជាfaceb00k.com - ថែមពាក្យពីមុខ ឬពីក្រោយ ដូចជា
aba-bank-update.com - ប្រើពាក្យបង្ខំឱ្យជឿ ដូចជា
security-facebook.com - ប្រើកន្ទុយវេបសាយចម្លែកៗ ដូចជា
.info,.top,.xyzឬកន្ទុយដែលអ្នកមិនស្គាល់ - ប្រើ Link ខ្លីៗ ដូចជា Short Link ដែលមើលមិនឃើញគោលដៅពិត
ចំណុចគ្រោះថ្នាក់គឺ៖ បើអ្នកចុច Link ក្លែងក្លាយ ហើយវាយលេខសម្ងាត់ ឬ OTP ចូលទៅក្នុងទំព័រនោះ ព័ត៌មានរបស់អ្នកអាចធ្លាក់ទៅដៃចោរភ្លាមៗ។
និយាយឱ្យងាយយល់៖ Link ក្លែងក្លាយមួយ អាចបើកទ្វារឱ្យចោរចូលគណនីអ្នកបាន។
២. ដំណោះស្រាយ៖ ពិនិត្យ Link មុននឹងចុច
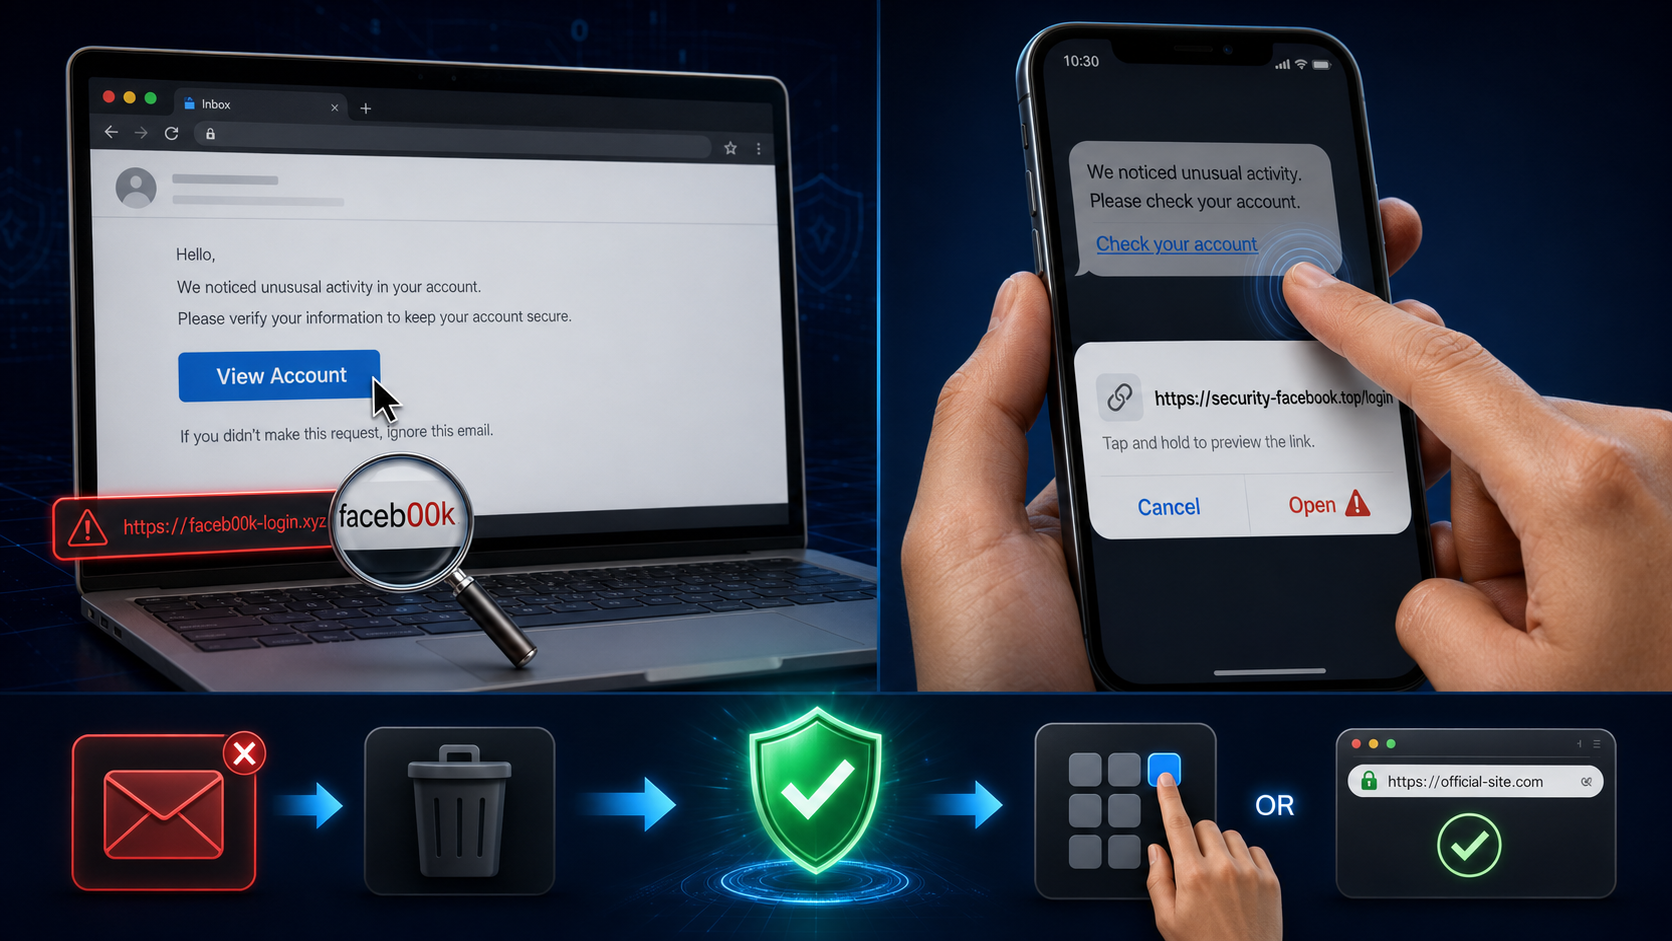
មុននឹងចុច Link ណាមួយ សូមកុំមើលតែឈ្មោះដែលបង្ហាញ។ អ្នកត្រូវពិនិត្យ URL ពិតប្រាកដជាមុនសិន។
💻 សម្រាប់កុំព្យូទ័រ
យក Mouse ទៅដាក់ពីលើ Link នោះ ដោយកុំទាន់ចុច។ វិធីនេះគេហៅថា Hover។
ពេលអ្នក Hover លើ Link អាសយដ្ឋានពិតប្រាកដអាចលោតបង្ហាញនៅផ្នែកខាងក្រោមនៃ Browser ឬកម្មវិធី។
សូមមើលថា URL នោះពិតជាមកពីគេហទំព័រផ្លូវការមែនឬអត់។
📱 សម្រាប់ទូរស័ព្ទ
យកម្រាមដៃសង្កត់លើ Link ឱ្យយូរ ដោយកុំទាន់ចុចបើក។ វិធីនេះគេហៅថា Long-press។
វានឹងបង្ហាញផ្ទាំងតូចមួយ ដែលអាចឱ្យអ្នកមើលឃើញ Link ពេញលេញ មុននឹងសម្រេចចិត្តបើក។
បើ Link មើលទៅចម្លែក សរសេរខុស មានតួអក្សរប្លែក ឬមិនមែនជាគេហទំព័រផ្លូវការ សូមកុំចុច។
ច្បាប់ងាយចាំ៖ កុំចុច Link ពីសារ។ បើចាំបាច់ សូមចូល App ឬវាយ Website ផ្លូវការដោយខ្លួនឯង។
៣. សកម្មភាពប្រចាំអត្ថបទ (Action Item)

អត្ថបទនេះ សូមអនុវត្តទម្លាប់ថ្មីមួយ គឺ សង្ស័យជាមុន មុននឹងចុច។
រាល់ពេលអ្នកទទួលបានសារ SMS, Telegram, Facebook message ឬ Email ដែលសុំឱ្យអ្នកចុច Link ដើម្បី៖
- បញ្ជាក់គណនី
- ទទួលរង្វាន់
- ដោះស្រាយបញ្ហាបន្ទាន់
- បើកការងារក្រៅម៉ោង
- ទទួលប្រាក់ចំណេញ
- បញ្ចូល OTP ឬ Password
- ឆែកប្រតិបត្តិការធនាគារ
សូមកុំចុច Link ក្នុងសារនោះភ្លាមៗ។
ជំនួសវិញ សូមធ្វើ ៣ ជំហាននេះ៖
- ឈប់ ១០ វិនាទី ហើយកុំឱ្យអារម្មណ៍ភ័យ ឬរំភើបបញ្ជាអ្នក។
- ពិនិត្យ Link ដោយ Hover លើកុំព្យូទ័រ ឬ Long-press លើទូរស័ព្ទ។
- ចូលប្រភពផ្លូវការ ដោយបើក App ផ្លូវការ ឬវាយ Website ដោយខ្លួនឯង មិនមែនចុចតាម Link ក្នុងសារ។
បើសារនោះអះអាងថាមកពីធនាគារ ក្រុមហ៊ុនដឹកជញ្ជូន ឬស្ថាប័នណាមួយ សូមទាក់ទងទៅលេខផ្លូវការរបស់ស្ថាប័ននោះ ដើម្បីបញ្ជាក់ មុននឹងធ្វើអ្វីបន្ត។
💬 សំណួរប្រចាំអត្ថបទ
តើអ្នកធ្លាប់បានទទួល Link ចម្លែកៗតាម SMS, Telegram ឬ Facebook ដែលសុំឱ្យអ្នកចុចដើម្បីបញ្ជាក់គណនី ឬទទួលរង្វាន់ដែរឬទេ?
បើធ្លាប់ ចាប់ពីពេលនេះទៅ សូមកុំចុចភ្លាម។ សូមចាំថា Link ពិត មិនបង្ខំឱ្យអ្នកប្រញាប់។ Link ចោរ តែងធ្វើឱ្យអ្នកភ័យ ឬរំភើបខ្លាំង។
នៅអត្ថបទបន្ទាប់ យើងនឹងបន្តទៅប្រធានបទ ការឆបោកជ្រើសរើសបុគ្គលិក (Job Recruitment Scams)។ តើការងារចុច Like បានលុយ អាចនាំឱ្យអ្នកខាតបង់ធំបានយ៉ាងដូចម្តេច?