ហេគឃ័រវាយប្រហារក្រុមហ៊ុនភាគីទីបីជាបន្តបន្ទាប់ ដើម្បីលួចទិន្នន័យសម្ងាត់របស់ប៉ូលិសចក្រភពអង់គ្លេស — របាយការណ៍សវនកម្មរកឃើញចន្លោះប្រហោងធ្ងន់ធ្ងរ

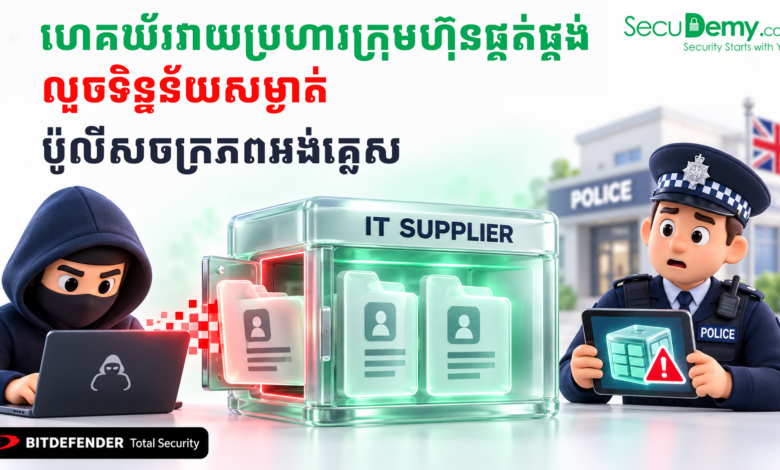
ការវាយប្រហារតាមច្រកទ្វារក្រោយលើខ្សែច្រវាក់ផ្គត់ផ្គង់ (Supply Chain Attacks) បានក្លាយជាសុបិនអាក្រក់របស់ស្ថាប័នអនុវត្តច្បាប់! យោងតាមរបាយការណ៍ស៊ើបអង្កេតផ្លូវការមួយដែលចេញផ្សាយដោយ His Majesty’s Inspectorate of Constabulary and Fire & Rescue Services (HMICFRS) ដែលជាស្ថាប័នអធិការកិច្ចត្រួតពិនិត្យកងកម្លាំងនគរបាល និងសេវាពន្លត់អគ្គិភ័យនៅប្រទេសអង់គ្លេស និងវែលស៍ បានលាតត្រដាងថា ក្រុមហ៊ុនផ្គត់ផ្គង់សេវា ICT ភាគីទីបីជាច្រើនដែលរក្សាទុកទិន្នន័យរបស់ប៉ូលិសចក្រភពអង់គ្លេស ត្រូវបានក្រុមហេគឃ័រវាយលុកទម្លុះប្រព័ន្ធជាបន្តបន្ទាប់តាំងពីឆ្នាំ ២០២១ មកម្ល៉េះ។
របាយការណ៍បានគូសបញ្ជាក់ថា ស្ថាប័ន Police Digital Service (PDS) និងក្រុមប្រឹក្សាប្រធានប៉ូលិសជាតិ (NPCC) បានចែករំលែកភស្តុតាងអំពី «ការវាយប្រហារសាយប័រជាច្រើនលើក» សំដៅលើក្រុមហ៊ុនផ្គត់ផ្គង់បច្ចេកវិទ្យាទាំងនោះ។ ថ្វីត្បិតតែព័ត៌មានលម្អិតអំពីឈ្មោះក្រុមហ៊ុន ឬចំនួនទិន្នន័យដែលត្រូវគេលួចត្រូវបានលាក់បាំងក្រោមហេតុផលសន្តិសុខជាតិក៏ដោយ ប៉ុន្តែទិន្នន័យបានបង្ហាញថា គ្រាន់តែក្នុងរយៈពេល ៣ ខែដំបូងនៃឆ្នាំ ២០២៦ នេះ សេវា Police Digital Service បានកត់ត្រាទុកនូវ ឧប្បត្តិហេតុសន្តិសុខសាយប័រចំនួន ២៥២ ករណី ដែលប៉ះពាល់ដល់ស្ថាប័នប៉ូលិស រួមជាមួយករណីប្រកៀកនឹងគ្រោះថ្នាក់ (Near Misses) ដល់ទៅ ៧៩៦ ករណីបន្ថែមទៀត។
«ការគំរាមកំហែងសាយប័រចំពោះកងកម្លាំងប៉ូលិស និងសេវាពន្លត់អគ្គិភ័យ គឺធំធេងខ្លាំងណាស់ ហើយកំពុងរីករាលដាលយ៉ាងឆាប់រហ័ស។ ការកើតឡើងនូវមហន្តរាយវាយប្រហារសាយប័រទ្រង់ទ្រាយធំ មិនមែនគ្រាន់តែជាការសន្និដ្ឋានបែបទ្រឹស្តីនោះឡើយ!»
— ការដាស់តឿនពីលោកស្រី Michelle Skeer អធិការជាន់ខ្ពស់នៃស្ថាប័ន HMICFRS
ទិន្នន័យដែលស្ថិតក្នុងហានិភ័យរួមមាន ព័ត៌មានលម្អិតរបស់ជនរងគ្រោះ ការការពារបុគ្គល ទិន្នន័យចារកម្ម និងសំណុំរឿងស៊ើបអង្កេតសម្ងាត់ ខណៈដែលទិន្នន័យទាំងនោះស្ថិតនៅក្រៅប្រព័ន្ធតាមដានរបស់ National SOC។ បញ្ហាកាន់តែធ្ងន់ធ្ងរដោយសារកិច្ចសន្យាភាគច្រើនរវាងប៉ូលិស និងក្រុមហ៊ុនផ្គត់ផ្គង់ ពុំមានលក្ខខណ្ឌច្បាស់លាស់តម្រូវឱ្យធានាសន្តិសុខសាយប័រជាប្រចាំ ហើយប៉ូលិសផ្ទាល់ក៏គ្មានសិទ្ធិចូលមើល System Logs លើម៉ាស៊ីន Vendor ឡើយ។
ក្រុមការងារ SecuDemy សូមដាស់តឿនដល់គ្រប់ស្ថាប័នរដ្ឋ និងឯកជន ត្រូវរឹតបន្តឹងការគ្រប់គ្រងហានិភ័យភាគីទីបី (TPRM) ជាបន្ទាន់ ដោយកំណត់កាតព្វកិច្ចឱ្យ Vendor រាយការណ៍ភ្លាមៗពេលមានហេតុការណ៍ និងតម្រូវឱ្យធ្វើ Encryption លើទិន្នន័យរសើបទាំងអស់ ដើម្បីកុំឱ្យច្រកទ្វារក្រោយរបស់ក្រុមហ៊ុនដៃគូ ក្លាយជាស្ពានចម្លងមេរោគ ឬជាផ្លូវលួចទិន្នន័យសម្ងាត់របស់ស្ថាប័ន។
ប្រភពដើម៖ The Record Media (Alexander Martin) / HMICFRS
អត្ថបទនេះផ្តល់ជូនដោយ Bitdefender Total Security
Bitdefender Total Security គឺជាកញ្ចប់កម្មវិធីការពារឧបករណ៍របស់អ្នកដែលអាចតំឡើងនៅលើប្រព័ន្ធប្រតិបត្តិការ (Windows, macOS, iOS, Android) ដែលប្រមូលផ្តុំនូវមុខងារជាច្រើន មានដូចជា មុខការទប់ស្កាត់និងកម្ចាត់មេរោគ មុខងារឯកជនភាព និងមុខងារសុវត្ថិភាពសំខាន់ៗផ្សេងទៀត ទៅក្នុងកញ្ចប់កម្មវិធីតែមួយ។ Bitdefender អាចបញ្ឈប់មេរោគកុំព្យូទ័រមិនឱ្យឆ្លង ទប់ស្កាត់មោរោគចាប់ជំរិតទារប្រាក់ (ransomware) ការវាយប្រហារតាមភាពងាយរងគ្រោះ/ចន្លោះប្រហោងទើបប្រទះឃើញ (zero-day exploits) និងមេរោគស៊ើបការណ៍ (spyware) មុនពេលដែលវាបង្កការខូចខាតដល់កុំព្យូទ័រ/ប្រព័ន្ធរបស់យើង។ លើសពីនេះ វាក៏មានការការពារនៅកម្រិតបណ្តាញ ដើម្បីរារាំងគេហទំព័រឆបោក (phishing) និងតំណភ្ជាប់ដែលមានមេរោគផងដែរ៕