ក្រុម Hacker កំពុងកេងប្រវ័ញ្ចចន្លោះប្រហោងថ្ងៃសូន្យ (Zero-Day) លើ Microsoft Outlook ដើម្បីលួចយក NTLMv2 Hashes ចូលគ្រប់គ្រងគណនី

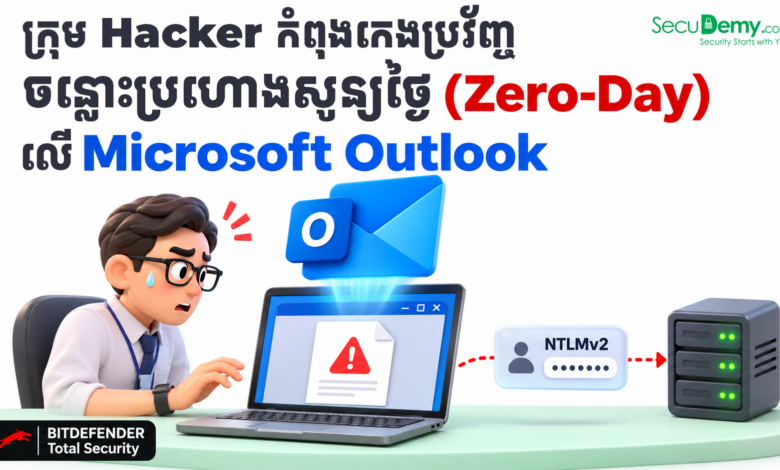
ក្រុមស្រាវជ្រាវសន្តិសុខសាយប័របានរកឃើញការវាយប្រហារជាក់ស្តែង (Active Exploitation) លើចន្លោះប្រហោងសុវត្ថិភាពប្រភេទ Spoofing នៅក្នុងកម្មវិធី Microsoft Outlook ដែលអនុញ្ញាតឱ្យក្រុម Hacker អាចចូលប្រើប្រាស់គណនីរបស់អ្នកប្រើប្រាស់បានដោយមិនចាំបាច់មានលេខសម្ងាត់ផ្ទាល់។
ចំណុចសំខាន់ៗដែលត្រូវដឹង៖
- លេខសម្គាល់ចន្លោះប្រហោង៖ CVE-2026-124194 ដែលទើបត្រូវបានក្រុមហ៊ុន Microsoft បញ្ចេញកំណែទម្រង់ជួសជុលនៅក្នុងកញ្ចប់បច្ចុប្បន្នភាព Patch Tuesday។
- យន្តការវាយប្រហារ (Attack Vector): គ្រាន់តែជនរងគ្រោះបើកមើលឯកសារសារក្លែងបន្លំ (Booby-trapped message file) កម្មវិធី Outlook នឹងលួចភ្ជាប់ទំនាក់ទំនងដោយស្វ័យប្រវត្តិទៅកាន់ Server របស់ Hacker ដោយគ្មានការជូនដំណឹង (No Warning) និងធ្វើឱ្យធ្លាយកូដសម្ងាត់ NTLMv2 login hash។
- លក្ខខណ្ឌគំរាមកំហែង៖ ការវាយប្រហារនេះទាមទារឱ្យអ្នកប្រើប្រាស់ចុចបើកឯកសារសារផ្ទាល់ ដោយផ្ទាំង Preview Pane មិនបង្កឱ្យកើតមានបញ្ហានេះឡើយ។
- កម្រិតធ្ងន់ធ្ងរ៖ ទោះបីជា Microsoft កំណត់កម្រិតពិន្ទុត្រឹមតែ CVSS 6.5/10 ក៏ដោយ ក៏ចន្លោះប្រហោងនេះត្រូវបានបញ្ជាក់ថាមានការកេងប្រវ័ញ្ចផ្ទាល់ក្នុងប្រព័ន្ធអ៊ីនធឺណិតរួចទៅហើយ។
- បច្ចុប្បន្នភាព Patch Tuesday៖ កញ្ចប់អាប់ដេតនេះបានជួសជុលចន្លោះប្រហោងជាង ១,០០០ កន្លែង រួមទាំងចន្លោះប្រហោងធ្ងន់ធ្ងរកម្រិត 9.8/10 ចំនួន ២ ផ្សេងទៀត (រួមមាន zero-click Windows Search flaw ដែលកើតឡើងនៅពេល Exchange ដំណើរការ index លើឯកសារភ្ជាប់អ៊ីមែល)។
អនុសាសន៍ណែនាំ៖
- ធ្វើបច្ចុប្បន្នភាពជាបន្ទាន់៖ អ្នកគ្រប់គ្រងប្រព័ន្ធ IT (System Admins) និងអ្នកប្រើប្រាស់ទូទៅត្រូវដំឡើងកញ្ចប់ Patch Tuesday ចុងក្រោយបំផុតរបស់ Microsoft ភ្លាមៗលើគ្រប់ម៉ាស៊ីន និង Endpoints។
- ប្រុងប្រយ័ត្នចំពោះសារអ៊ីមែលចម្លែក៖ ជៀសវាងការទាញយក ឬបើកឯកសារសារ (.msg/.eml) ដែលផ្ញើមកពីប្រភពមិនច្បាស់លាស់។
credit: https://x.com/IntCyberDigest/status/2120496009629290853
អត្ថបទនេះផ្តល់ជូនដោយ Bitdefender Total Security
Bitdefender Total Security គឺជាកញ្ចប់កម្មវិធីការពារឧបករណ៍របស់អ្នកដែលអាចតំឡើងនៅលើប្រព័ន្ធប្រតិបត្តិការ (Windows, macOS, iOS, Android) ដែលប្រមូលផ្តុំនូវមុខងារជាច្រើន មានដូចជា មុខការទប់ស្កាត់និងកម្ចាត់មេរោគ មុខងារឯកជនភាព និងមុខងារសុវត្ថិភាពសំខាន់ៗផ្សេងទៀត ទៅក្នុងកញ្ចប់កម្មវិធីតែមួយ។ Bitdefender អាចបញ្ឈប់មេរោគកុំព្យូទ័រមិនឱ្យឆ្លង ទប់ស្កាត់មោរោគចាប់ជំរិតទារប្រាក់ (ransomware) ការវាយប្រហារតាមភាពងាយរងគ្រោះ/ចន្លោះប្រហោងទើបប្រទះឃើញ (zero-day exploits) និងមេរោគស៊ើបការណ៍ (spyware) មុនពេលដែលវាបង្កការខូចខាតដល់កុំព្យូទ័រ/ប្រព័ន្ធរបស់យើង។ លើសពីនេះ វាក៏មានការការពារនៅកម្រិតបណ្តាញ ដើម្បីរារាំងគេហទំព័រឆបោក (phishing) និងតំណភ្ជាប់ដែលមានមេរោគផងដែរ៕