អត្ថបទទី ៦៧៖ USB Baiting ល្បិច Social Engineering ដ៏សាហាវដែលបុគ្គលិកតែងតែចាញ់បោក!
រយៈពេលអាន៖ ២ នាទី
កម្រិតយល់ដឹង៖ អ្នករៀន IT
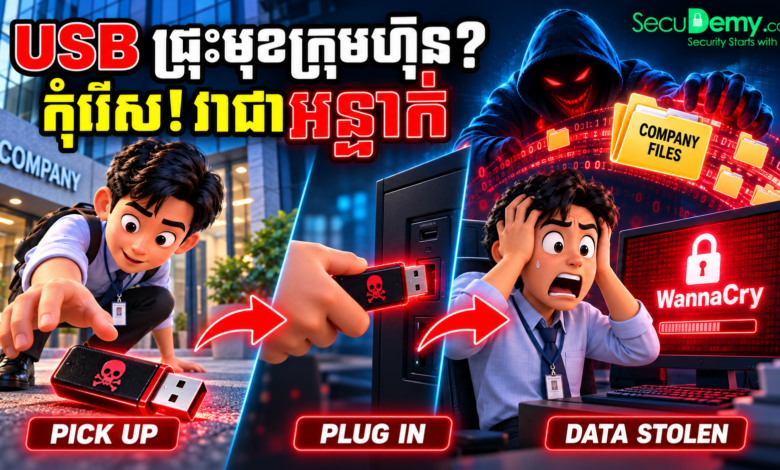
USB ដែលគេទម្លាក់នៅមុខការិយាល័យ ឬចំណតរថយន្ត អាចមិនមែនជារបស់ដែលគេជ្រុះទេ ប៉ុន្តែជានុយដែលរៀបចំឡើងដើម្បីឱ្យអ្នករើសយកទៅដោតកុំព្យូទ័រ។ ល្បិចនេះហៅថា USB Drop Attack។
១. ហានិភ័យ៖ USB អាចវាយប្រហារបានច្រើនរបៀប
USB ធម្មតាអាចផ្ទុកឯកសារមេរោគដែលបន្លំជារូបភាព PDF ឬឯកសារការងារ។ ពេលអ្នកបើកឯកសារ មេរោគអាចលួច Password អ៊ិនគ្រីបឯកសារទារប្រាក់ ឬបើកផ្លូវឱ្យអ្នកវាយប្រហារបញ្ជាម៉ាស៊ីនពីចម្ងាយ។
USB ប្រភេទ BadUSB កាន់តែគ្រោះថ្នាក់ ព្រោះវាអាចបន្លំខ្លួនជាក្ដារចុច ហើយផ្ញើពាក្យបញ្ជាចូលកុំព្យូទ័រយ៉ាងលឿន។ ដូច្នេះ អ្នកអាចរងការវាយប្រហារ ទោះមិនទាន់បានបើកឯកសារក៏ដោយ។
មេរោគពីឧបករណ៍ផ្ទុកចល័តក៏អាចរាលដាលទៅម៉ាស៊ីនផ្សេងទៀតបាន ប្រសិនបើបណ្ដាញ ឬកុំព្យូទ័រទាំងនោះមានចន្លោះខ្សោយ។ MITRE ចាត់ការរាលដាលតាមឧបករណ៍ផ្ទុកចល័តជា Technique T1091។ MITRE ATT&CK
២. ដំណោះស្រាយ៖ កុំដោតឧបករណ៍ដែលមិនស្គាល់ប្រភព
បើរើសបាន USB ឬ External Hard Drive៖
- កុំដោតវាចូលកុំព្យូទ័រផ្ទាល់ខ្លួន ឬកុំព្យូទ័រការងារ។
- ប្រគល់វាទៅផ្នែក IT ឬសន្តិសុខរបស់ស្ថាប័ន។
- ប្រើតែ USB ដែលអង្គភាពអនុញ្ញាត និងស្គាល់ម្ចាស់ច្បាស់លាស់។
- បិទ AutoPlay និងរក្សាប្រព័ន្ធប្រតិបត្តិការ ព្រមទាំងកម្មវិធីការពារមេរោគឱ្យទាន់សម័យ។
- ស្ថាប័នគួរកំណត់សិទ្ធិប្រើ USB និងបិទច្រក USB ដែលមិនចាំបាច់។
ការបិទ AutoPlay និងការស្កេនដោយ Antivirus អាចកាត់បន្ថយហានិភ័យពីឯកសារមេរោគ ប៉ុន្តែមិនអាចធានាការពារ BadUSB បានទាំងស្រុងទេ។ ដំណោះស្រាយសំខាន់បំផុតគឺ៖ កុំដោត USB ដែលមិនស្គាល់ប្រភព។
៣. វិធានការជួសជុល៖ បើបានដោតរួច ត្រូវធ្វើអ្វី?
បើអ្នកបានដោត USB គួរឱ្យសង្ស័យរួច៖
- ដក USB ចេញ ហើយកុំបើកឯកសារណាមួយ។
- បើម៉ាស៊ីនបង្ហាញសកម្មភាពចម្លែក ត្រូវផ្ដាច់ Wi-Fi ឬខ្សែបណ្ដាញ។
- រាយការណ៍ទៅផ្នែក IT ឬ Security ភ្លាមៗ។
- កុំលុបឯកសារ ឬដំឡើង Windows ឡើងវិញដោយខ្លួនឯង ព្រោះអាចបាត់ភស្តុតាង។
- ឱ្យផ្នែក IT ពិនិត្យម៉ាស៊ីនដោយ Antivirus ឬ EDR។
- ប្ដូរ Password តាមឧបករណ៍ដែលមានសុវត្ថិភាព បើអ្នកបាន Login ក្រោយដោត USB នោះ។
ចំណុចសំខាន់
USB ដែលរើសបានមិនមែនជារបស់ឥតគិតថ្លៃទេ—វាអាចជានុយសម្រាប់លួចទិន្នន័យរបស់អ្នក និងវាយប្រហារស្ថាប័នទាំងមូល។
សូមចែករំលែកទៅមិត្តរួមការងារ៖ រើសបាន USB ត្រូវប្រគល់ឱ្យ IT មិនមែនយកទៅដោតសាកទេ!