SocialEngineering
-
General

អត្ថបទទី ៧០៖ មិនបាច់ហត់ជួលចារកម្មតាមដានទេ! គ្រាន់តែ Add Friend អ្នក ក៏ដឹងរឿងសម្ងាត់មួយស្ថាប័នបាត់ទៅហើយ!
នៅក្នុងពិភព Ethical Hacking និងការធ្វើ Penetration Testing ដំណាក់កាលដំបូងគេបង្អស់ដែលគ្រោះថ្នាក់ និងមានប្រសិទ្ធភាពបំផុត មិនមែនជាការសរសេរកូដវាយប្រហារ (Exploit) នោះទេ ប៉ុន្តែវាគឺជា Reconnaissance (ការប្រមូលព័ត៌មានសម្ងាត់)។ យើងប្រើប្រាស់បច្ចេកទេស OSINT (Open-Source Intelligence) ដើម្បីស្រាវជ្រាវរកចំណុចខ្សោយរបស់គោលដៅ។ ហើយទាយមើលថាតើអ្នកណាជាអ្នកផ្ដល់ទិន្នន័យសម្ងាត់ទាំងនោះឱ្យយើងងាយស្រួលបំផុត? គឺរូបអ្នកផ្ទាល់ តាមរយៈស្នាមជើងឌីជីថល (Digital Footprint) ដែលអ្នកបន្សល់ទុកលើអនឡាញជារៀងរាល់ថ្ងៃ! ១. របៀបដែល Hacker…
Read More » -
General
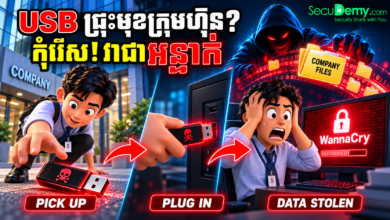
អត្ថបទទី ៦៧៖ USB Baiting ល្បិច Social Engineering ដ៏សាហាវដែលបុគ្គលិកតែងតែចាញ់បោក!
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ អ្នករៀន IT USB ដែលគេទម្លាក់នៅមុខការិយាល័យ ឬចំណតរថយន្ត អាចមិនមែនជារបស់ដែលគេជ្រុះទេ ប៉ុន្តែជានុយដែលរៀបចំឡើងដើម្បីឱ្យអ្នករើសយកទៅដោតកុំព្យូទ័រ។ ល្បិចនេះហៅថា USB Drop Attack។ ១. ហានិភ័យ៖ USB អាចវាយប្រហារបានច្រើនរបៀប USB ធម្មតាអាចផ្ទុកឯកសារមេរោគដែលបន្លំជារូបភាព PDF ឬឯកសារការងារ។ ពេលអ្នកបើកឯកសារ…
Read More » -
General
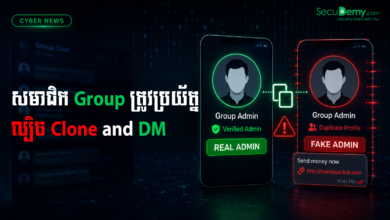
អត្ថបទទី ៤៧៖ សមាជិក Group ត្រូវប្រយ័ត្នល្បិច Clone and DM
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មធ្យម គណនីមានរូបថតដូច Admin ឆាតមកសុំលុយ? សូមកុំជឿភ្លាម។ រូបថត និងឈ្មោះអាចត្រូវចម្លងបាន។ នៅអត្ថបទមុន យើងបាននិយាយពីល្បិច “សុំឱ្យជួយចុច Vote” (Help Me Vote Scam) ដែលជនខិលខូចប្រើគណនីមិត្តភក្តិដែលត្រូវបានហេគ ដើម្បីបោកសុំ OTP និងលួចយកគណនីរបស់អ្នក។…
Read More »