ទិន្នន័យផ្ទាល់ខ្លួនរបស់បុគ្គលិកសុខាភិបាល និងថែទាំសហគមន៍ជាង ៤,០០០ នាក់ រងការលួចចូលមើលក្នុងឧប្បត្តិហេតុសាយប័រលើប្រព័ន្ធ AIC 🚨🏥

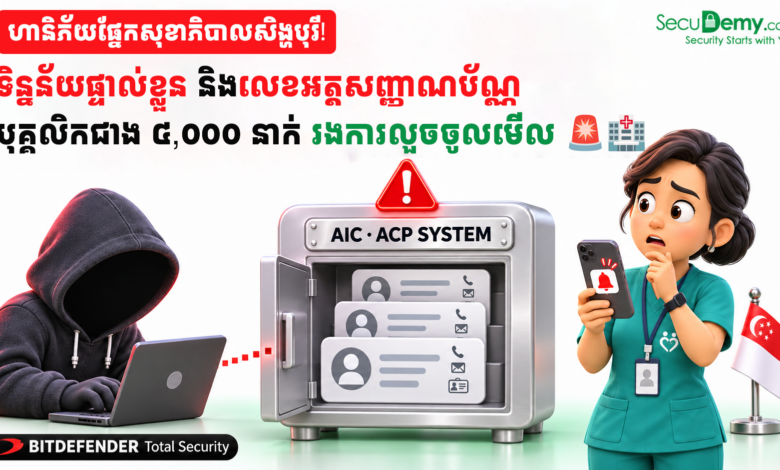
ទីភ្នាក់ងារថែទាំសុខភាពរួមបញ្ចូលគ្នារបស់ប្រទេសសិង្ហបុរី (Agency for Integrated Care – AIC) បានប្រកាសទទួលស្គាល់ឧប្បត្តិហេតុសន្តិសុខសាយប័រមួយ ដែលធ្វើឱ្យទិន្នន័យផ្ទាល់ខ្លួនរបស់បុគ្គលិកមកពីស្ថាប័នសុខាភិបាលសាធារណៈ និងអ្នកផ្តល់សេវាថែទាំសហគមន៍រហូតដល់ទៅ ៤,០៦៤ នាក់ អាចត្រូវបានជនអនាមិក (Unauthorised Third Party) លួចចូលមើល។
«ទិន្នន័យដែលអាចត្រូវបានគេចូលមើលរួមមាន ឈ្មោះ លេខទូរស័ព្ទ អាសយដ្ឋានអ៊ីមែល និងលេខអត្តសញ្ញាណប័ណ្ណសញ្ជាតិសិង្ហបុរី (NRIC Numbers)។ ទោះជាយ៉ាងណា ពុំទាន់មានសញ្ញាបង្ហាញថា កំណត់ត្រាវេជ្ជសាស្ត្រ ឬទិន្នន័យអ្នកជំងឺត្រូវបានបែកធ្លាយនោះទេ ហើយប្រព័ន្ធដទៃទៀតក៏មិនរងផលប៉ះពាល់ដែរ!»
— ការបញ្ជាក់ផ្លូវការពីទីភ្នាក់ងារ AIC ប្រទេសសិង្ហបុរី
១. ដំណើរដើមទង និងការឆ្លើយតបបន្ទាន់
- ប្រព័ន្ធដែលរងផលប៉ះពាល់៖ ឧប្បត្តិហេតុនេះត្រូវបានរកឃើញកាលពីថ្ងៃទី ១០ ខែវិច្ឆិកា ឆ្នាំ ២០២៦ ដោយកើតឡើងលើប្រព័ន្ធព័ត៌មានវិទ្យា Advance Care Planning (ACP) IT System ដែលប្រើប្រាស់ដោយអ្នកសម្របសម្រួល ACP ដើម្បីកត់ត្រាផែនការថែទាំសុខភាពនាពេលអនាគតរបស់ប្រជាពលរដ្ឋ។
- វិធានការទប់ស្កាត់ (Containment)៖ ភ្លាមៗនៅថ្ងៃទី ១០ វិច្ឆិកា ទីភ្នាក់ងារ AIC បានដាក់ពាក្យបណ្តឹងទៅប៉ូលិស រាយការណ៍ទៅកាន់ទីភ្នាក់ងារសន្តិសុខសាយប័រសិង្ហបុរី (CSA) និងបានបិទដំណើរការប្រព័ន្ធ ACP ជាបណ្តោះអាសន្ន (ដោយឱ្យបុគ្គលិកប្រើប្រាស់ទម្រង់បែបបទក្រដាសជំនួសសិន) មុននឹងដាក់ឱ្យដំណើរការឡើងវិញនៅថ្ងៃព្រហស្បតិ៍ ទី ១២ វិច្ឆិកា។
- ការជូនដំណឹងដល់ជនរងគ្រោះ៖ AIC នឹងទាក់ទងទៅកាន់បុគ្គលទាំងអស់ដែលអាចរងផលប៉ះពាល់ក្នុងរយៈពេល ៣ ថ្ងៃខាងមុខ។
២. ហានិភ័យបន្ទាប់ និងអនុសាសន៍ពី SecuDemy
ការបែកធ្លាយព័ត៌មានរសើបដូចជា ឈ្មោះ លេខទូរស័ព្ទ អ៊ីមែល និងលេខអត្តសញ្ញាណប័ណ្ណ (NRIC) គឺជាគ្រឿងផ្សំដ៏គ្រោះថ្នាក់សម្រាប់ការវាយប្រហារបន្តបន្ទាប់ (Secondary Attacks)៖
- ប្រុងប្រយ័ត្នខ្ពស់ចំពោះ Spear-Phishing និងការបន្លំ (Impersonation)៖ ឧក្រិដ្ឋជនអាចប្រើប្រាស់ទិន្នន័យពិតទាំងនេះដើម្បីផ្ញើសារ SMS អ៊ីមែល ឬខលទូរស័ព្ទបន្លំធ្វើជាមន្ត្រីសុខាភិបាល ធនាគារ ឬអាជ្ញាធរ ដើម្បីបញ្ឆោតសុំលេខកូដសម្ងាត់។
- ដាច់ខាតកុំចែករំលែក OTP ឬ Passwords៖ កុំផ្តល់លេខកូដសម្ងាត់ ឬ One-Time Passwords (OTP) ទៅឱ្យបុគ្គលណាដែលមិនអាចផ្ទៀងផ្ទាត់អត្តសញ្ញាណច្បាស់លាស់។
- មេរៀនសម្រាប់ស្ថាប័ន និង IT Admins៖ ប្រព័ន្ធព័ត៌មានវិទ្យាដែលផ្ទុកទិន្នន័យអត្តសញ្ញាណបុគ្គល (PII) ត្រូវតែអនុវត្តការធ្វើ Data Encryption at Rest, ការកំណត់សិទ្ធិចូលប្រើប្រាស់តឹងរ៉ឹង (Strict Access Control / RBAC) និងការត្រួតពិនិត្យ Anomaly Detection Logs ជាប្រចាំ ដើម្បីចាប់សញ្ញាការទាញយកទិន្នន័យខុសប្រក្រតីឱ្យបានទាន់ពេលវេលា។
ប្រភពដើម៖ Channel NewsAsia (CNA) / Agency for Integrated Care (AIC) Singapore
អត្ថបទនេះផ្តល់ជូនដោយ Bitdefender Total Security
Bitdefender Total Security គឺជាកញ្ចប់កម្មវិធីការពារឧបករណ៍របស់អ្នកដែលអាចតំឡើងនៅលើប្រព័ន្ធប្រតិបត្តិការ (Windows, macOS, iOS, Android) ដែលប្រមូលផ្តុំនូវមុខងារជាច្រើន មានដូចជា មុខការទប់ស្កាត់និងកម្ចាត់មេរោគ មុខងារឯកជនភាព និងមុខងារសុវត្ថិភាពសំខាន់ៗផ្សេងទៀត ទៅក្នុងកញ្ចប់កម្មវិធីតែមួយ។ Bitdefender អាចបញ្ឈប់មេរោគកុំព្យូទ័រមិនឱ្យឆ្លង ទប់ស្កាត់មោរោគចាប់ជំរិតទារប្រាក់ (ransomware) ការវាយប្រហារតាមភាពងាយរងគ្រោះ/ចន្លោះប្រហោងទើបប្រទះឃើញ (zero-day exploits) និងមេរោគស៊ើបការណ៍ (spyware) មុនពេលដែលវាបង្កការខូចខាតដល់កុំព្យូទ័រ/ប្រព័ន្ធរបស់យើង។ លើសពីនេះ វាក៏មានការការពារនៅកម្រិតបណ្តាញ ដើម្បីរារាំងគេហទំព័រឆបោក (phishing) និងតំណភ្ជាប់ដែលមានមេរោគផងដែរ៕