ទូរស័ព្ទ Android រាប់លានគ្រឿងប្រឈមហានិភ័យខ្ពស់៖ រកឃើញចន្លោះប្រហោង Zero-Click អាចគ្រប់គ្រងម៉ាស៊ីនដោយមិនបាច់ចុច ស្របពេលឧបករណ៍ជិតពាក់កណ្តាលផុតកំណត់ Support 🚨

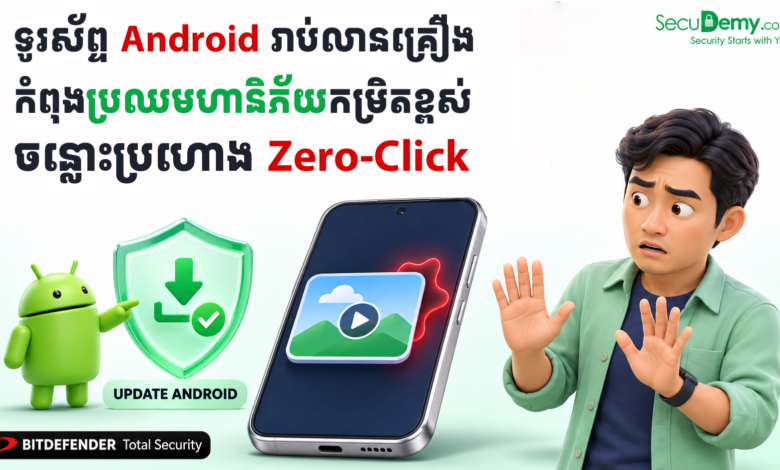
ក្រុមហ៊ុន Google បានបញ្ចេញកញ្ចប់បច្ចុប្បន្នភាពសុវត្ថិភាពប្រចាំខែវិច្ឆិកា ឆ្នាំ ២០២៦ ដោយបានជួសជុលចន្លោះប្រហោងសរុបដល់ទៅ ២១៦ ករណី ដែលក្នុងនោះមានកំហុសកម្រិតធ្ងន់ធ្ងរបំផុត (Critical) ចំនួន ២៣ ករណី។ ចំណុចគួរឱ្យព្រួយបារម្ភបំផុតគឺ ៤៣.៦% នៃឧបករណ៍ Android សកម្មទូទាំងពិភពលោក (ដែលដំណើរការ Android 13 ចុះក្រោម) គឺផុតកំណត់ការគាំទ្រសុវត្ថិភាព (End-of-Life)ដែលមានន័យថា ឧបករណ៍រាប់រយលានគ្រឿងទាំងនោះនឹងមិនទទួលបានកញ្ចប់ Patch ដើម្បីការពារខ្លួនពីការវាយលុកឡើយ។
«នៅក្នុងអនុគមន៍ onOutputReceived នៃ FrameDecoder.cpp មានបញ្ហា Out-of-bounds Write បង្កឡើងដោយ Heap Buffer Overflow។ កំហុសនេះអាចបើកផ្លូវឱ្យដំណើរការកូដពីចម្ងាយ (Remote Code Execution) ដោយមិនបាច់មានសិទ្ធិបន្ថែម ហើយមិនទាមទារឱ្យមានការចុច ឬអន្តរាគមន៍ពីអ្នកប្រើប្រាស់នោះឡើយ (Zero-Click)!»
— ការបញ្ជាក់ពីព្រឹត្តិបត្រសន្តិសុខផ្លូវការរបស់ Google
១. យន្តការបច្ចេកទេសនៃចន្លោះប្រហោង Zero-Click (CVE-2026-58868)
- ទីតាំងនៃចន្លោះប្រហោង៖ កំហុសនេះស្ថិតនៅក្នុងសមាសភាគ Android Framework ត្រង់ File កូដ
FrameDecoder.cppដែលជាផ្នែកទទួលខុសត្រូវក្នុងការទាញយក និងបង្កើតរូបភាព Preview (Thumbnail Generation) សម្រាប់វីដេអូ ឬរូបថត។ - យន្តការវាយលុក Zero-Click៖ ហេគឃ័រអាចផ្ញើឯកសារមេឌៀ (Media File) ដែលបង្កប់កូដបំផ្លាញសតិចងចាំ (Heap Buffer Overflow) ចូលទៅកាន់ឧបករណ៍ជនរងគ្រោះ។ នៅពេលប្រព័ន្ធ Android ដំណើរការបង្កើត Thumbnail នៃឯកសារនោះដោយស្វ័យប្រវត្ត កូដមេរោគនឹងដំណើរការទម្លុះប្រព័ន្ធភ្លាមៗ ដោយជនរងគ្រោះមិនទាំងចាំបាច់ចុចបើក ឬមើលឯកសារនោះឡើយ។
- អាយុកាលនៃកូដចាស់៖ កូដនៅក្នុងសមាសភាគនេះមានប្រភពតាំងពីឆ្នាំ ២០១៧ មកម្ល៉េះ។ ទោះបីជាបច្ចុប្បន្ន Google បានបញ្ជាក់ថាប៉ះពាល់លើ Android 14 ដល់ 17 ក៏ដោយ ប៉ុន្តែប្រព័ន្ធជំនាន់ចាស់ៗក៏ទំនងជាមានភាពងាយរងគ្រោះដូចគ្នា។
២. គ្រោះថ្នាក់ដែលត្រូវបានដោះស្រាយបន្ថែមក្នុងខែវិច្ឆិកា
ក្រៅពីកូដ Zero-Click ខាងលើ កញ្ចប់ Update នេះបានជួសជុលបញ្ហាសំខាន់ៗជាច្រើនទៀត៖
- ចន្លោះប្រហោង “SMS of Death” (CVE-2026-58882)៖ សារ WAP Push ៨ បៃ ដែលធ្វើឱ្យសេវាទូរស័ព្ទដួលរលំ ផ្ដាច់ការហៅទូរស័ព្ទ និងធ្វើឱ្យម៉ាស៊ីនជាប់ក្នុង Reboot Loop។
- ចន្លោះប្រហោងពិន្ទុ 9.8/10 លើ System (CVE-2026-58876 និង CVE-2026-58936)៖ ជាកំហុសកម្រិត Critical អាច Run កូដពីចម្ងាយ (RCE) ដោយមិនបាច់មានសិទ្ធិបន្ថែម និងមិនបាច់មានការចុចពីអ្នកប្រើប្រាស់ដូចគ្នា។
- កំហុសលើ Kernel, MediaTek និង Qualcomm៖ ជួសជុលបញ្ហាដែលអនុញ្ញាតឱ្យមេរោគដំឡើងសិទ្ធិគ្រប់គ្រងម៉ាស៊ីន (Privilege Escalation)។
៣. អនុសាសន៍បន្ទាន់ពី SecuDemy
១. ដំឡើង Patch កម្រិត 2026-11-01 ឬថ្មីជាងនេះជាបន្ទាន់៖ សម្រាប់អ្នកប្រើប្រាស់ស្មាតហ្វូន Android 14 ដល់ 17 សូមចូលទៅកាន់ Settings > System update ដើម្បីពិនិត្យ និងដំឡើងបច្ចុប្បន្នភាពសុវត្ថិភាពភ្លាមៗ។
២. ការប្រុងប្រយ័ត្នចំពោះឧបករណ៍ផុតកំណត់ Support (Android 13 ចុះក្រោម)៖ សម្រាប់អ្នកប្រើប្រាស់ទូរស័ព្ទដែលលែងទទួលបានការ Update ពីក្រុមហ៊ុនផលិត សូមប្រុងប្រយ័ត្នក្នុងការទទួល និងទាញយកឯកសារមេឌៀ (វីដេអូ/រូបថត) ពីជនចម្លែកតាមរយៈកម្មវិធីផ្ញើសារ (Messaging Apps) ឬបិទមុខងារ Auto-download media ជាបណ្តោះអាសន្ន។
credit: https://cybernews.com/security/google-patches-critical-android-security-flaws/
អត្ថបទនេះផ្តល់ជូនដោយ Bitdefender Total Security
Bitdefender Total Security គឺជាកញ្ចប់កម្មវិធីការពារឧបករណ៍របស់អ្នកដែលអាចតំឡើងនៅលើប្រព័ន្ធប្រតិបត្តិការ (Windows, macOS, iOS, Android) ដែលប្រមូលផ្តុំនូវមុខងារជាច្រើន មានដូចជា មុខការទប់ស្កាត់និងកម្ចាត់មេរោគ មុខងារឯកជនភាព និងមុខងារសុវត្ថិភាពសំខាន់ៗផ្សេងទៀត ទៅក្នុងកញ្ចប់កម្មវិធីតែមួយ។ Bitdefender អាចបញ្ឈប់មេរោគកុំព្យូទ័រមិនឱ្យឆ្លង ទប់ស្កាត់មោរោគចាប់ជំរិតទារប្រាក់ (ransomware) ការវាយប្រហារតាមភាពងាយរងគ្រោះ/ចន្លោះប្រហោងទើបប្រទះឃើញ (zero-day exploits) និងមេរោគស៊ើបការណ៍ (spyware) មុនពេលដែលវាបង្កការខូចខាតដល់កុំព្យូទ័រ/ប្រព័ន្ធរបស់យើង។ លើសពីនេះ វាក៏មានការការពារនៅកម្រិតបណ្តាញ ដើម្បីរារាំងគេហទំព័រឆបោក (phishing) និងតំណភ្ជាប់ដែលមានមេរោគផងដែរ៕