GitHub ត្រូវបានគេបង្កប់មេរោគ Backdoor និង Infostealer សំដៅការវាយប្រហារលើអ្នកជំនាញ Cybersecurity — ឆ្លងកុំព្យូទ័រ Windows ជាង ២,០០០ គ្រឿង 🚨

អ្នកជំនាញផ្នែកសន្តិសុខសាយប័រ (Cybersecurity Professionals) និងក្រុមការងារសន្តិសុខប្រព័ន្ធ កំពុងក្លាយជាផ្ទាំងស៊ីបនៃការវាយប្រហារដ៏គ្រោះថ្នាក់មួយ តាមរយៈគម្រោងកូដសន្តិសុខក្លែងក្លាយនៅលើ GitHub ដែលបង្កប់មេរោគលួចព័ត៌មាន (Information Stealer) និងមេរោគបញ្ជាពីចម្ងាយ (Backdoor)។ យោងតាមរបាយការណ៍ស៊ើបអង្កេតពីក្រុមហ៊ុនសន្តិសុខ Dr. Web បានឱ្យដឹងថា បច្ចុប្បន្នមានកុំព្យូទ័រដែលដំណើរការប្រព័ន្ធប្រតិបត្តិការ Windows ជាង ២,០០០ គ្រឿង ត្រូវបានឆ្លងមេរោគរួចជាស្រេច។
យុទ្ធនាការនេះបានចាប់ផ្តើមតាំងពីប្រមាណ ២ ឆ្នាំមុន ដោយកាលពីដំបូងផ្តោតលើអ្នកប្រើប្រាស់កាបូបគ្រីបតូ (Crypto Wallets) តាមរយៈការចែកចាយ Bots ឬឧបករណ៍ Hack ហ្គេមប្លុកឆេន។ ប៉ុន្តែថ្មីៗនេះ ហេគឃ័របានប្តូរគោលដៅយ៉ាងជាក់លាក់មកលើអ្នកជំនាញសន្តិសុខ ដោយបានបង្កើត Repositories ក្លែងក្លាយនៅលើ GitHub ផ្សព្វផ្សាយជា Tool ស្វ័យប្រវត្តសម្រាប់ស្កេនប្រព័ន្ធ (Automating Scans),ឧបករណ៍ Security Testing និងការវិភាគ Log។ ក្នុងនោះ Repositories មួយត្រូវបានបន្លំជា Script ទម្ងន់ស្រាលសម្រាប់ Parse និង Clean ទិន្នន័យ Output ដែលស្កេនចេញពី Network Scanner ល្បីឈ្មោះ Fscan។
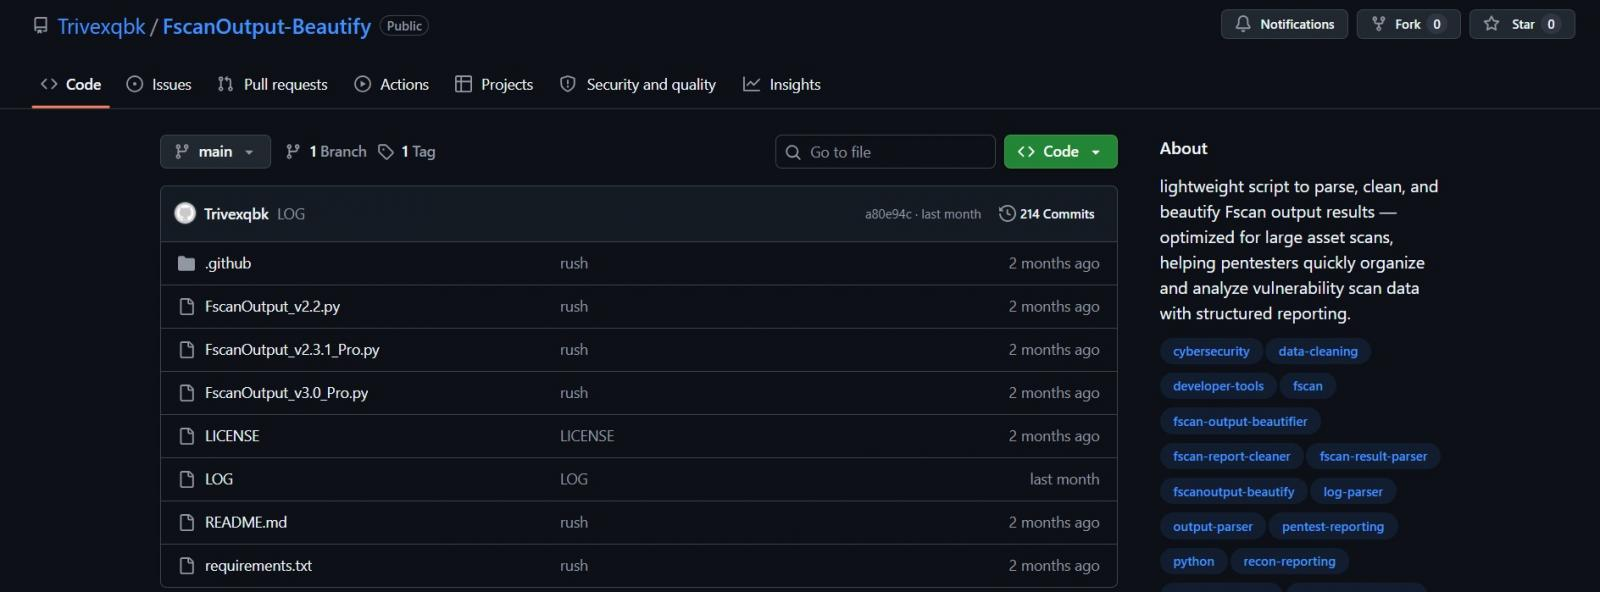
ក. យន្តការបច្ចេកទេស និងខ្សែសង្វាក់ចម្លងមេរោគ (Infection Chain)
ក្រុមស្រាវជ្រាវរបស់ Dr. Web បានលាតត្រដាងថា ហេគឃ័របានបង្កប់កូដមេរោគចូលទៅក្នុងឯកសារគម្រោង Visual Studio Projects,Python Scripts, និង Go Source Files ដោយប្រើល្បិចបំបាំងកូដនៅពីក្រោយគម្លាតទទេដ៏វែង (Long Stretches of Whitespace) ដែលជាបច្ចេកទេសចាស់តែនៅតែមានប្រសិទ្ធភាពខ្ពស់ក្នុងការគេចពីការចាប់អារម្មណ៍។ ក្នុងគម្រោង Visual Studio ខ្លះ កូដមេរោគត្រូវបានកំណត់ឱ្យដំណើរការតាមរយៈ Pre-build Event Routine មុនពេល Compile កូដទៅទៀត។
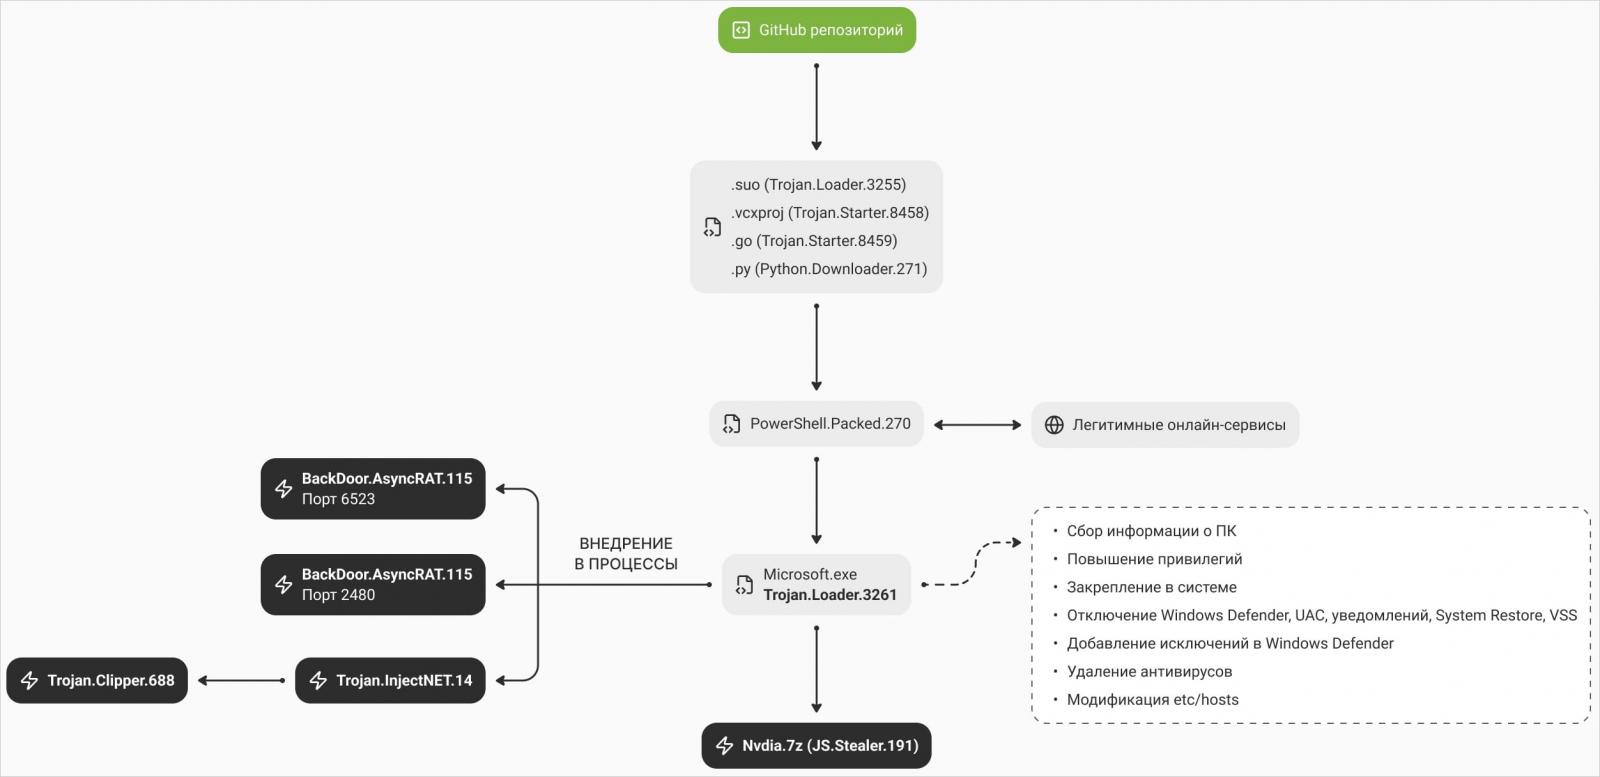
ដំណើរការវាយលុកបន្ទាប់បន្សំរួមមាន៖
- ទាញយក Loader តាមរយៈ PowerShell៖ PowerShell ទាញយក Link អ៊ិនគ្រីប ដើម្បីដំឡើង Loader ដែលបង្កើតឡើងដោយ Electron មានឈ្មោះបន្លំថា
Microsoft.exe។ - ដំឡើង Persistence និងទម្លាក់កំហុសប្រព័ន្ធ៖ Loader នេះមានសមត្ថភាពបង្កប់ខ្លួនជាប់ក្នុងប្រព័ន្ធ (Persistence), ដំឡើងសិទ្ធិ (Privilege Escalation), បិទដំណើរការប្រព័ន្ធការពារ និងមុខងារ Recovery របស់ Windows ព្រមទាំង Inject មេរោគចូលទៅក្នុង Process ស្របច្បាប់។
ខ. ល្បិចបំបាំងខ្លួនទាំង ៦ ចំណុចរបស់ Loader (Evasion Techniques – Mode3)
Loader នេះដំណើរការតាមលំនាំដើមហៅថា Mode3 ដែលប្រើបច្ចេកទេសគេចចេញពីការចាប់សញ្ញារហូតដល់ ៦ ដំណាក់កាល៖
- បន្លំឱ្យ
explorer.exeបង្ហាញជា Parent Process របស់មេរោគ។ - កែប្រែតម្លៃ Windows Registry ដើម្បីបិទមុខងារ Smart App Control។
- ទាញយកកូដដើមនៃ
ntdll.dllពី Hard Disk មកជំនួសវិញ ដើម្បីលុប Hooks ដែលដំឡើងដោយកម្មវិធី Security។ - ហៅប្រើ Direct Windows System Calls (Syscalls) ដោយផ្ទាល់ ដែលធ្វើឱ្យឧបករណ៍ Security ពិបាកចាប់ស្ទាក់។
- កែសម្រួល (Patch) អនុគមន៍
EtwEventWriteក្នុង Memory ដើម្បីបំបិទប្រព័ន្ធតាមដាន Event Tracing របស់ Windows។ - កែសម្រួល (Patch) អនុគមន៍
AmsiScanBufferក្នុង Memory ដើម្បីរារាំងប្រព័ន្ធ Antivirus មិនឱ្យស្កេនចាប់ Scripts របស់វា។
(ចំណាំ៖ ប្រសិនបើ Mode3 បរាជ័យ Loader នឹងប្តូរទៅប្រើ Mode2 ដោយបន្ថែមការលើកលែង (Exclusion) ក្នុង Microsoft Defender និងប្រើ PowerShell ដើម្បី Decrypt រួច Inject Payload ចូលទៅក្នុង RegAsm.exe)។
គ. Payload ចុងក្រោយ និងការបំផ្លាញប្រព័ន្ធការពារ
នៅពេលទម្លុះប្រព័ន្ធជោគជ័យ មេរោគនឹងទម្លាក់ Payload សំខាន់ៗចំនួន ៣៖
- AsyncRAT Backdoor៖ គ្រប់គ្រងម៉ាស៊ីនកុំព្យូទ័រ និងបញ្ជាពីចម្ងាយទាំងស្រុង។
- Clipper Malware៖ លួចប្តូរអាសយដ្ឋានកាបូបគ្រីបតូ (Wallet Addresses) នៅក្នុង Clipboard ពេលជនរងគ្រោះ Copy។
- Information Stealer៖ លួចប្រមូលទិន្នន័យពី Web Browsers, កូដកំណត់រចនាសម្ព័ន្ធ VPN Settings, ឯកសារកំណត់ FTP Client, គណនីហ្គេម និង Discord Tokens រួចបញ្ជូនទិន្នន័យចេញក្រៅតាមរយៈ Telegram Bot។
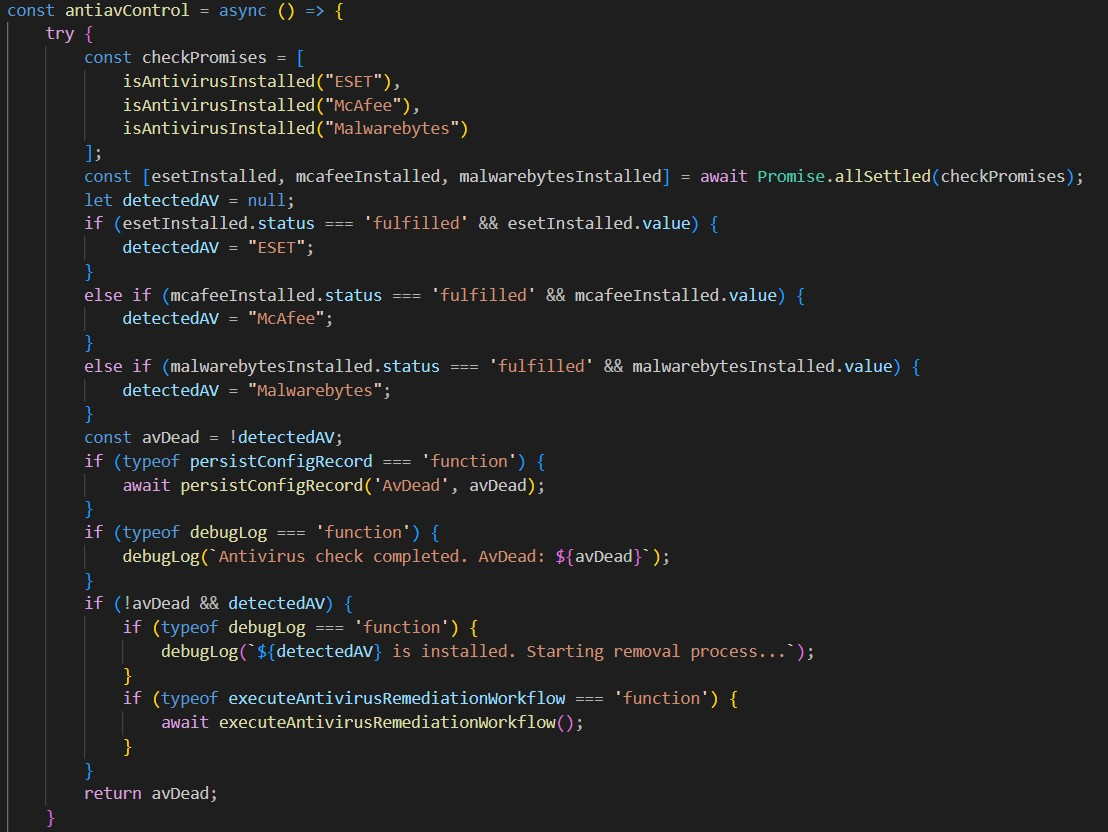
ក្រៅពីនេះ មេរោគថែមទាំងព្យាយាម លុបកម្មវិធីកម្ចាត់មេរោគ ESET, McAfee និង Malwarebytes ចេញពីម៉ាស៊ីន, កាត់ផ្តាច់ការតភ្ជាប់ទៅកាន់ Server Update របស់កម្មវិធី Antivirus ទាំងនោះ និងជ្រៀតជ្រែករារាំងប្រព័ន្ធ Backup របស់ Windows ថែមទៀតផង។ លើសពីនេះ ក្រុមស្រាវជ្រាវក៏បានប្រទះឃើញសមាសភាគថ្មីមួយទៀតដែលកំពុងស្ថិតក្នុងការអភិវឌ្ឍ ដែលជួយឱ្យ Loader អាចបន្តដំណើរការឡើងវិញ និងទាញយកខ្លួនឯងមកដំឡើងសារជាថ្មី ប្រសិនបើវាត្រូវបានម្ចាស់ម៉ាស៊ីនលុបចេញពី Disk។
ឃ. អនុសាសន៍ការពារបន្ទាន់ពី SecuDemy សម្រាប់ Developers និង Security Researchers
ការវាយប្រហារនេះបង្ហាញឱ្យឃើញកាន់តែច្បាស់ថា សូម្បីតែអ្នកស្រាវជ្រាវសន្តិសុខ និង Developers ក៏អាចធ្លាក់ចូលក្នុងអន្ទាក់បានដែរ ប្រសិនបើមិនមានការប្រុងប្រយ័ត្នខ្ពស់ចំពោះប្រភពកូដបើកចំហ (Open Source Repositories)៖
១. ពិនិត្យកូដមុនពេល Clone ឬ Run ជាដាច់ខាត៖
កុំទុកចិត្ត Repositories លើ GitHub ដោយសារតែចំនួន Star ឬមើលទៅហាក់ដូចជា Tool សន្តិសុខមានប្រយោជន៍។ ត្រូវពិនិត្យមើលឯកសារ Project Files (ដូចជា .vcxproj, .csproj), Pre-build Scripts, និងកូដប្រភពជាមុនសិន។ ត្រូវប្រុងប្រយ័ត្នចំពោះឯកសារដែលមានគម្លាត Whitespace ចម្លែកៗខុសប្រក្រតី។
២. ដំណើរការ Tool ក្នុងបរិស្ថានដាច់ដោយឡែក (Sandbox / Disposable VM)៖
រាល់ពេលសាកល្បង Open-source Tools ថ្មីៗដែលមិនទាន់មានការផ្ទៀងផ្ទាត់ច្បាស់លាស់ ដាច់ខាតកុំ Run លើកុំព្យូទ័រការងារផ្ទាល់ ឬម៉ាស៊ីនដែលមានផ្ទុកទិន្នន័យរសើបឱ្យសោះ។ ត្រូវដំណើរការវានៅក្នុង Virtual Machine (VM), Sandbox ឬ Container ដែលផ្តាច់ចេញពីបណ្តាញមូលដ្ឋាន (Isolated Network)។
៣. តាមដាន និងរឹតបន្តឹងចរាចរណ៍ទិន្នន័យចេញក្រៅ (Outbound Traffic)៖
ពិនិត្យមើល និងដាក់កំហិតលើការតភ្ជាប់បណ្តាញដែលមិនប្រក្រតី ជាពិសេសការតភ្ជាប់ដែលប្រើប្រាស់ PowerShell ទាញយកឯកសារពីខាងក្រៅ ឬការបញ្ជូនទិន្នន័យទៅកាន់ Telegram Bot APIs ចេញពីម៉ាស៊ីនផ្ទាល់ខ្លួន។
អត្ថបទនេះផ្តល់ជូនដោយ Bitdefender Total Security
Bitdefender Total Security គឺជាកញ្ចប់កម្មវិធីការពារឧបករណ៍របស់អ្នកដែលអាចតំឡើងនៅលើប្រព័ន្ធប្រតិបត្តិការ (Windows, macOS, iOS, Android) ដែលប្រមូលផ្តុំនូវមុខងារជាច្រើន មានដូចជា មុខការទប់ស្កាត់និងកម្ចាត់មេរោគ មុខងារឯកជនភាព និងមុខងារសុវត្ថិភាពសំខាន់ៗផ្សេងទៀត ទៅក្នុងកញ្ចប់កម្មវិធីតែមួយ។ Bitdefender អាចបញ្ឈប់មេរោគកុំព្យូទ័រមិនឱ្យឆ្លង ទប់ស្កាត់មោរោគចាប់ជំរិតទារប្រាក់ (ransomware) ការវាយប្រហារតាមភាពងាយរងគ្រោះ/ចន្លោះប្រហោងទើបប្រទះឃើញ (zero-day exploits) និងមេរោគស៊ើបការណ៍ (spyware) មុនពេលដែលវាបង្កការខូចខាតដល់កុំព្យូទ័រ/ប្រព័ន្ធរបស់យើង។ លើសពីនេះ វាក៏មានការការពារនៅកម្រិតបណ្តាញ ដើម្បីរារាំងគេហទំព័រឆបោក (phishing) និងតំណភ្ជាប់ដែលមានមេរោគផងដែរ៕