បណ្តាញបំបាំងកាយ “Silent Train” របស់ក្រុមហេគឃ័រចិន Volt Typhoon ត្រូវបានលាតត្រដាង៖ ប្រើប្រាស់ Router និង IoT តាមផ្ទះធ្វើជាស្ពានចម្លង ដើម្បីវាយលុក Zero-Day លើហេដ្ឋារចនាសម្ព័ន្ធសំខាន់ៗរបស់អាមេរិក 🚨

ក្រុមស្រាវជ្រាវសន្តិសុខសាយប័រ Black Lotus Labs នៃក្រុមហ៊ុន Lumen Technologies បានទម្លាយព័ត៌មានលម្អិតអំពីបណ្តាញបំបាំងកាយដ៏អាថ៌កំបាំងមួយឈ្មោះថា “Silent Train” ដែលជាកម្មសិទ្ធិរបស់ក្រុមចារកម្មសាយប័ររដ្ឋាភិបាលចិនដ៏ល្បីល្បាញ Volt Typhoon (ស្គាល់ផងដែរក្រោមឈ្មោះ Bronze Silhouette, Vanguard Panda, ឬ Voltzite)។ បណ្តាញនេះត្រូវបានបង្កើតឡើងតាំងពីចុងឆ្នាំ ២០២៣ ដោយយក Routers តាមផ្ទះ (SOHO), ឧបករណ៍ IoT, និង Firewalls របស់ក្រុមហ៊ុននានា មកចងភ្ជាប់គ្នាធ្វើជា «ស្ពានចម្លងចរាចរណ៍ទិន្នន័យ (Proxy Network)» បំបាំងកាយ ដើម្បីបើកការវាយលុកចន្លោះប្រហោង Zero-Day ធំៗចំនួន ៤ សំដៅគ្រប់គ្រងប្រព័ន្ធហេដ្ឋារចនាសម្ព័ន្ធសំខាន់ៗរបស់សហរដ្ឋអាមេរិក។
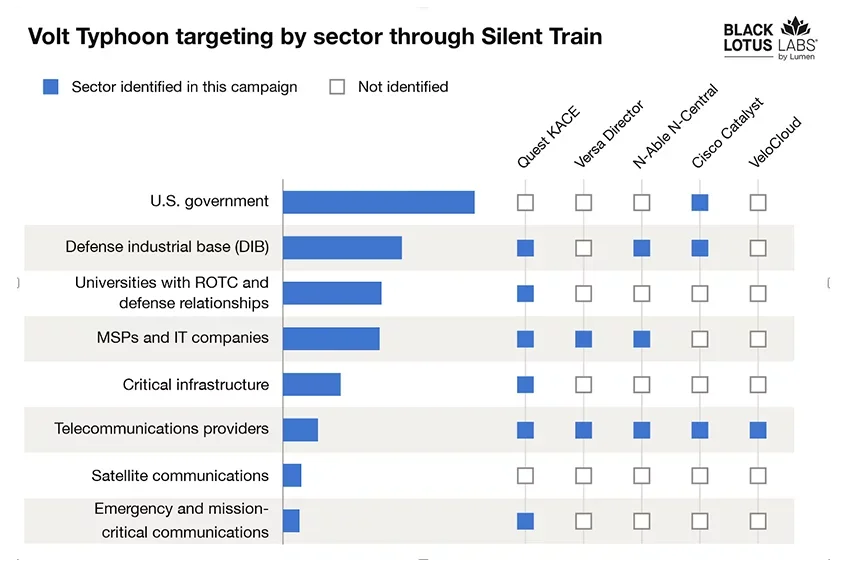
ជនរងគ្រោះរាប់រយស្ថាប័នត្រូវបានរកឃើញ រួមមាន៖ ក្រុមហ៊ុនទូរគមនាគមន៍ ស្ថាប័នរដ្ឋាភិបាល ក្រុមហ៊ុនផ្គត់ផ្គង់វិស័យការពារជាតិ បណ្តាញទំនាក់ទំនងផ្កាយរណប សាកលវិទ្យាល័យ ក្រុមហ៊ុនបច្ចេកវិទ្យា និងវិស័យហេដ្ឋារចនាសម្ព័ន្ធសំខាន់ៗ (ទឹក ថាមពលអគ្គិសនី ផ្លូវដែក ផ្លូវទឹក អាកាសចរណ៍ និងសេវាសង្គ្រោះបន្ទាន់)។
«Silent Train ត្រូវបានរចនាឡើងយ៉ាងប៉ិនប្រសប់ដោយប្រើប្រាស់ច្រវាក់ឧបករណ៍ Router, IoT និង Enterprise Devices ដែលឆ្លងមេរោគ រួចបង្វិលផ្លាស់ប្តូរទីតាំងឥតឈប់ឈរ។ ហេគឃ័រប្រើប្រាស់វាដើម្បីវាយប្រហារចំគោលដៅ លុបដានចោលភ្លាមៗក្រោយពេលចប់ប្រតិបត្តិការ (Post-operation cleanup) ដែលធ្វើឱ្យពិភពលោកស្ទើរតែរកស្លាកស្នាម និងកំណត់អត្តសញ្ញាណពួកគេមិនឃើញ!»
— ការបញ្ជាក់ពីក្រុមស្រាវជ្រាវ Black Lotus Labs
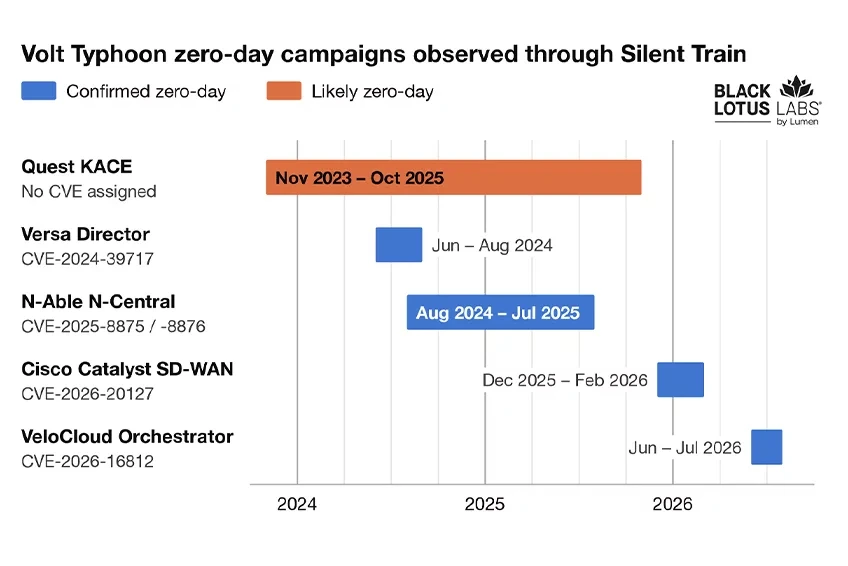
ក. យុទ្ធនាការកេងប្រវ័ញ្ចចន្លោះប្រហោង Zero-Day ទាំង ៤ តាមរយៈ Silent Train
Silent Train មិនមែនគ្រាន់តែជាបណ្តាញលួចមើលធម្មតាទេ ប៉ុន្តែវាជាឧបករណ៍រុញច្រានការវាយប្រហារ Zero-Day លើប្រព័ន្ធគ្រប់គ្រងបណ្តាញស្នូល (Management Planes & Orchestrators) រួមមាន៖
- CVE-2024-39717 (Versa Director)៖ ចន្លោះប្រហោង File Upload លើប្រព័ន្ធ Versa Director ដែលហេគឃ័រទម្លាក់ Custom Web Shell ឈ្មោះ VersaMem ដើម្បីលួច Credentials របស់អតិថិជនបន្តកន្ទុយ។
- CVE-2025-8875 និង CVE-2025-8876 (N-able N-central)៖ បណ្តុំកំហុស Insecure Deserialization និង Command Injection លើប្រព័ន្ធគ្រប់គ្រង IT Management។
- CVE-2026-20127 (Cisco Catalyst SD-WAN Controller)៖ ចន្លោះប្រហោងរំលងការផ្ទៀងផ្ទាត់ (Authentication Bypass) លើឧបករណ៍គ្រប់គ្រង SD-WAN របស់ Cisco។
- CVE-2026-16812 (Arista VeloCloud Orchestrator)៖ កំហុស OS Command Injection លើផ្ទាំងបញ្ជាបណ្តាញ Arista VeloCloud។(លើសពីនេះ ក្រុមនេះក៏ត្រូវបានសង្ស័យថាបានកេងប្រវ័ញ្ចលើចន្លោះប្រហោង Zero-Day នៃប្រព័ន្ធ Quest KACE ប៉ះពាល់ដល់ស្ថាប័នជាង ៣០ ផងដែរ)។
ខ. របៀបដែលបណ្តាញ “Silent Train” ដំណើរការបំបាំងកាយ (Architecture & Mechanics)
ជំនួសឱ្យការបញ្ជាពីម៉ាស៊ីនផ្ទាល់របស់ពួកគេ ហេគឃ័របានរៀបចំបណ្តាញតភ្ជាប់គ្នាជាច្រើនតង់ (Multi-Hop Layered Framework)៖
- តង់ទី ១ – ម៉ាស៊ីនមេបណ្តោះអាសន្នក្រៅអាមេរិក (Foreign VPS)៖ ហេគឃ័រចាប់ផ្តើមបញ្ជាចេញពី Virtual Private Servers ក្រៅសហរដ្ឋអាមេរិក ដែលត្រូវបានបង្កើតឡើងសម្រាប់ប្រើម្តងៗ រួចបំផ្លាញចោល (Disposable VPS)។
- តង់ទី ២ – ឧបករណ៍ Router/IoT ក្រៅអាមេរិក (Non-U.S. Relays)៖ ចរាចរណ៍ទិន្នន័យត្រូវបានរុញបន្តទៅកាន់ឧបករណ៍ Router និង IoT តាមផ្ទះដែលត្រូវគេលួចនៅជុំវិញពិភពលោក ដើម្បីបិទបាំងប្រភពដើមនៃការវាយប្រហារ។
- តង់ទី ៣ – ឧបករណ៍អាមេរិកធ្វើជាច្រកចេញ (U.S. Exit Nodes)៖ នៅមុនពេលទិន្នន័យវាយប្រហាររត់ចូលទៅដល់ស្ថាប័នរងគ្រោះ វាត្រូវរត់កាត់ Router តាមផ្ទះ ឬ Firewall របស់ក្រុមហ៊ុនតូចៗដែលមានទីតាំងនៅក្នុងទឹកដីសហរដ្ឋអាមេរិក។ វិធីនេះជួយឱ្យហេគឃ័រគេចផុតពីប្រព័ន្ធទប់ស្កាត់ Geofencing (ព្រោះ IP មកពីក្នុងស្រុកអាមេរិកស្រាប់) និងរំលង IP Reputation Blocklists ទាំងអស់។
ឧបករណ៍ជាង ២៧ ប្រភេទខុសៗគ្នា ត្រូវបានលួចយកមកបង្កើតជាបណ្តាញនេះ រួមមាន Router តាមផ្ទះដូចជា TP-Link, NETGEAR, Zyxel, Cambium, Intelbras, Ruckus Wireless រហូតដល់ Firewall និង Server ធំៗដូចជា Fortinet, Cisco, PRTG, Mirth Connect, និង CyberPanel។
គ. វិន័យប្រតិបត្តិការកម្រិតខ្ពស់ និងការលុបដានចោល (Operational Discipline)
- ការតភ្ជាប់រយៈពេលខ្លី (Ephemeral Sessions)៖ ការភ្ជាប់បញ្ជាម្តងៗតាមរយៈ Silent Train មានរយៈពេលជាមធ្យមត្រឹមតែ ៤ ម៉ោងប៉ុណ្ណោះ ហើយពេលខ្លះមានរយៈពេលត្រឹមតែប៉ុន្មាននាទី។
- មិនប្រើ C2 អចិន្ត្រៃយ៍៖ ហេគឃ័រមិនដំឡើងមេរោគ C2 ធ្ងន់ៗដែលបន្សល់ទុកលើ Disk ឡើយ។ ពួកគេទម្លុះ Web Interface របស់ Router/IoT រួចបើកត្រឹមតែសេវា SSH បណ្តោះអាសន្ន កំណត់រចនាសម្ព័ន្ធ និងប្រើប្រាស់ឧបករណ៍ដែលមានស្រាប់ក្នុងម៉ាស៊ីន (Living-off-the-Land – LotL)។
- លុបបំបាត់ភស្តុតាង ១០០% (Post-Operation Cleanup)៖ នៅពេលចប់ការងារភ្លាម ហេគឃ័របានលុបចោលរាល់ឯកសារ Config,SSH Keys, និងដាន Log ទាំងអស់ រួចផ្តាច់ច្រវាក់តភ្ជាប់ចោលភ្លាមៗ។
- បែងចែកតួនាទីឧបករណ៍ដាច់ដោយឡែក (Compartmentalization)៖ ឧបករណ៍ម៉ូឌឹម Intelbras ត្រូវបានប្រើសម្រាប់តែជា Relay កណ្តាលប៉ុណ្ណោះ ខណៈដែល Netgear Orbi និង Fortinet FortiGate ត្រូវបានចាត់តាំងជាច្រក Exit Node សម្រាប់វាយប្រហារផ្ទាល់លើជនរងគ្រោះ។ ក្រោយមកនៅឆ្នាំ ២០២៥ ពួកគេបានអភិវឌ្ឍទៅប្រើ Reverse Proxy Tools ដូចជា Chisel និង FRP បន្ថែមទៀត។
ឃ. គោលដៅភូមិសាស្ត្រយុទ្ធសាស្ត្រ និងសន្តិសុខជាតិ
នៅសហរដ្ឋអាមេរិក តំបន់ដែលរងការវាយលុកខ្លាំងជាងគេរួមមានរដ្ឋ ហាវ៉ៃ (Hawaii), កាលីហ្វ័រញ៉ា (California), និងតិចសាស់ (Texas)។ ទីតាំងទាំងនេះគឺជាបេះដូងនៃមូលដ្ឋានទ័ពយោធាធំៗ ហេដ្ឋារចនាសម្ព័ន្ធទូរគមនាគមន៍សំខាន់ៗ ក្រុមហ៊ុនផលិតអាវុធការពារជាតិ និងបណ្តាញភស្តុភារកម្ម។
យោងតាមការវាយតម្លៃរបស់អ្នកជំនាញ គោលដៅពិតប្រាកដរបស់ Volt Typhoon មិនមែនជាការលួចលុយនោះទេ ប៉ុន្តែជា ការបង្កប់ខ្លួនជាយុទ្ធសាស្ត្រយូរអង្វែង (Pre-positioning) នៅក្នុងប្រព័ន្ធទឹក ភ្លើង ដឹកជញ្ជូន និងគមនាគមន៍ ដើម្បីត្រៀមធ្វើសកម្មភាពបំផ្លិចបំផ្លាញ (Sabotage) ឬកាត់ផ្តាច់ប្រព័ន្ធទាំងស្រុង នៅពេលមានវិបត្តិយោធា ឬសង្គ្រាមផ្ទុះឡើងនៅតំបន់ឥណ្ឌូ-ប៉ាស៊ីហ្វិក។
អនុសាសន៍បច្ចេកទេស និងវិធានការការពារបន្ទាន់ពី SecuDemy
១. បិទច្រក Management Interface លើ Public Internet (Zero Exposure)៖
ឧបករណ៍ Router តាមផ្ទះ (SOHO), ឧបករណ៍ IoT, និង Firewalls របស់ស្ថាប័ន ដាច់ខាតមិនត្រូវបើកចំហ Web Admin (Port 80, 443,8080) ឬ SSH (Port 22) ឱ្យចូលមើលពីក្រៅអ៊ីនធឺណិត (WAN side) ឡើយ។
២. អាប់ដេត Firmware លើ Routers និង Firewalls ជាប្រចាំ៖
ត្រូវតាមដាន និងដំឡើង Firmware ថ្មីៗបំផុតលើឧបករណ៍ Cisco, Fortinet, TP-Link, Netgear, និង Zyxel ដើម្បីបិទចន្លោះប្រហោងចាស់ៗដែលហេគឃ័រអាចយកទៅប្រើប្រាស់ជា Botnet/Proxy Nodes។
៣. ត្រួតពិនិត្យចរាចរណ៍ Outbound SSH និង Reverse Tunnels៖
ក្រុមការងារ Network/SOC ត្រូវពិនិត្យ និងតាមដានរាល់ការតភ្ជាប់ SSH ចេញក្រៅ (Outbound SSH) មិនប្រក្រតីចេញពីឧបករណ៍បណ្តាញ ឬ Servers ព្រមទាំងត្រួតពិនិត្យមើលវត្តមាននៃ Proxy Tools ដូចជា Chisel, FRP, ឬ Cloudflared ក្នុងប្រព័ន្ធ។
៤. ផ្លាស់ប្តូរ Default Credentials លើគ្រប់ឧបករណ៍ទាំងអស់៖
Router និងឧបករណ៍ IoT រាប់លានគ្រឿងធ្លាក់ចូលទៅក្នុងកណ្តាប់ដៃហេគឃ័រ ដោយសារតែម្ចាស់ឧបករណ៍នៅតែបន្តប្រើប្រាស់ Username និង Password លំនាំដើមពីរោងចក្រ (ដូចជា admin/admin)។ ត្រូវប្តូរពាក្យសម្ងាត់ថ្មីដែលរឹងមាំភ្លាមៗពេលដំឡើង។
ទស្សនៈយល់ឃើញពី SecuDemy
យុទ្ធនាការ Silent Train របស់ Volt Typhoon គឺជាសញ្ញាដាស់តឿនដ៏ធ្ងន់ធ្ងរមួយដែលបញ្ជាក់ថា «ឧបករណ៍ Router ធម្មតាតាមផ្ទះរបស់អ្នក ក៏អាចក្លាយជាអាវុធរបស់រដ្ឋអំណាចបរទេសក្នុងការវាយប្រហារលើសន្តិសុខជាតិបានដែរ»។ ហេគឃ័រលំដាប់ APT លែងចំណាយពេលទម្លុះប្រព័ន្ធការពារធំៗពីខាងមុខទៀតហើយ ប៉ុន្តែពួកគេជ្រើសរើសវាយប្រហារលើឧបករណ៍ Router ខ្សោយៗនៅតាមផ្ទះ ដើម្បីយកធ្វើជាជញ្ជាំងបាំងមុខ។ សន្តិសុខសាយប័រជាតិ មិនមែនចាប់ផ្តើមត្រឹមតែនៅស្ថាប័នរដ្ឋ ឬធនាគារនោះឡើយ ប៉ុន្តែវាចាប់ផ្តើមចេញពីសុវត្ថិភាពនៃ Router ដែលអ្នកកំពុងប្រើប្រាស់រាល់ថ្ងៃ!
ប្រភពដើម៖ The Hacker News (Ravie Lakshmanan) / Lumen Technologies Black Lotus Labs
អត្ថបទនេះផ្តល់ជូនដោយ Bitdefender Total Security
Bitdefender Total Security គឺជាកញ្ចប់កម្មវិធីការពារឧបករណ៍របស់អ្នកដែលអាចតំឡើងនៅលើប្រព័ន្ធប្រតិបត្តិការ (Windows, macOS, iOS, Android) ដែលប្រមូលផ្តុំនូវមុខងារជាច្រើន មានដូចជា មុខការទប់ស្កាត់និងកម្ចាត់មេរោគ មុខងារឯកជនភាព និងមុខងារសុវត្ថិភាពសំខាន់ៗផ្សេងទៀត ទៅក្នុងកញ្ចប់កម្មវិធីតែមួយ។ Bitdefender អាចបញ្ឈប់មេរោគកុំព្យូទ័រមិនឱ្យឆ្លង ទប់ស្កាត់មោរោគចាប់ជំរិតទារប្រាក់ (ransomware) ការវាយប្រហារតាមភាពងាយរងគ្រោះ/ចន្លោះប្រហោងទើបប្រទះឃើញ (zero-day exploits) និងមេរោគស៊ើបការណ៍ (spyware) មុនពេលដែលវាបង្កការខូចខាតដល់កុំព្យូទ័រ/ប្រព័ន្ធរបស់យើង។ លើសពីនេះ វាក៏មានការការពារនៅកម្រិតបណ្តាញ ដើម្បីរារាំងគេហទំព័រឆបោក (phishing) និងតំណភ្ជាប់ដែលមានមេរោគផងដែរ៕