DataProtection
-
General

អត្ថបទទី៨៣៖ ការគ្រប់គ្រងហានិភ័យសាយប័រសម្រាប់ SMEs៖ យុទ្ធសាស្ត្របែងចែកកញ្ចប់ថវិកា និងពង្រឹងសុវត្ថិភាពអាជីវកម្ម
«ការការពារសន្តិសុខសាយប័រ មិនមែនជាបន្ទុកចំណាយដែលគ្មានផលត្រឡប់មកវិញនោះទេ ប៉ុន្តែជាការវិនិយោគជាយុទ្ធសាស្ត្រដើម្បីការពារកេរ្តិ៍ឈ្មោះ ទំនុកចិត្តអតិថិជន និងនិរន្តរភាពអាជីវកម្មរបស់អ្នកក្នុងយុគសម័យឌីជីថល!» យើងបានរៀនអំពីវិធីធ្វើតេស្តសាកល្បងប្រព័ន្ធសុវត្ថិភាពផ្ទាល់ខ្លួនរួចរាល់ហើយ។ ថ្ងៃនេះ SecuDemy សូមលើកយកប្រធានបទកម្រិតយុទ្ធសាស្ត្រមួយគឺ «ការគ្រប់គ្រងហានិភ័យសាយប័រដោយយុទ្ធសាស្ត្រ (Strategic Cyber Risk)» ដែលមានសារៈសំខាន់ខ្លាំងសម្រាប់អ្នកដែលមានអាជីវកម្មអនឡាញ ហាងលក់ទំនិញ ឬក្រុមហ៊ុនខ្នាតតូចនិងមធ្យម (SMEs) នៅកម្ពុជា។ ម្ចាស់អាជីវកម្មភាគច្រើនតែងតែគិតថា៖ «ខ្ញុំបើកហាងតូចតាចតើ មានអីត្រូវចោរសាយប័រមកចាប់អារម្មណ៍នោះ?» នេះជាការយល់ច្រឡំមួយ។ ហេកឃ័រចូលចិត្តវាយប្រហារលើអាជីវកម្មខ្នាតតូចបំផុត ពីព្រោះពួកគេដឹងថាអាជីវកម្មទាំងនោះគ្មានប្រព័ន្ធការពាររឹងមាំដូចធនាគារ ឬក្រុមហ៊ុនធំៗឡើយ។ ការរងគ្រោះសាយប័រតែមួយលើក…
Read More » -
General
អត្ថបទទី៧៧៖ ស្មានតែ BACKUP លើ CLOUD រួចខ្លួនមែន? កំហុសមួយនេះ អាចធ្វើឱ្យបែកធ្លាយរូបសម្ងាត់ ឬចម្លងមេរោគសុីទិន្នន័យអ្នក ទាំងស្រុង!
«កុំចាំទាល់តែបាត់ទូរស័ព្ទ ឬកុំព្យូទ័រត្រូវ Ransomware ចាក់សោ ទើបដឹងថាតម្លៃនៃទិន្នន័យមានកម្រិតណា! ប៉ុន្តែការ Backup ទាំងប្រហែស មិនខុសពីការយកកូនសោផ្ទះទៅព្យួរចំហនៅមុខផ្ទះនោះឡើយ!» កាលពីម្សិលមិញ យើងបានលាតត្រដាងពីគ្រោះថ្នាក់នៃកម្មវិធី Crack យ៉ាងលម្អិត។ ថ្ងៃនេះ SecuDemy សូមនាំលោកអ្នកទៅធ្វើការសិក្សាអំពីខែលការពារចុងក្រោយបង្អស់នៃទិន្នន័យរបស់អ្នក គឺ «ការរក្សាទុកទិន្នន័យបម្រុងនៅលើ Cloud (Cloud Backups)» ដូចជា Google Drive,…
Read More » -
General
អត្ថបទទី៦៦៖ តើគេលួចបន្លំជាអ្នកតាមរយៈអ្វី បើគ្មាន Password? អាថ៌កំបាំងនៅពីក្រោយ Session Cookie ដែលអ្នករៀន IT ត្រូវដឹង!
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ អ្នករៀន IT មនុស្សជាច្រើនគិតថា បើ Hacker មិនស្គាល់ Password នោះពួកគេមិនអាចចូល Account បានទេ។ ប៉ុន្តែការពិត ពួកគេអាចក្លែងធ្វើជាអ្នកបាន បើលួចយក Session Cookie ដែលនៅមានសុពលភាព។ Session Cookie ជាអ្វី? នៅពេលអ្នកបញ្ចូល Username…
Read More » -
General
អត្ថបទទី ៦៤៖ កុំទុកចិត្ត VPN ពេក ប្រយ័ត្នអស់ទាំងលុយ អស់ទាំងទិន្នន័យ!
កាលពីអត្ថបទមុន យើងបានដឹងហើយថា ការធ្វើការពីផ្ទះដោយមិនប្រយ័ត្ន អាចធ្វើឱ្យបែកធ្លាយឯកសារក្រុមហ៊ុន។ មនុស្សជាច្រើនគិតថា ឱ្យតែបើកប្រើ VPN លើទូរស័ព្ទឬកុំព្យូទ័រ គឺមានសុវត្ថិភាព ១០០% គ្មានអ្នកណាធ្វើអីបានទេ។តែការពិតមិនដូច្នោះទេ! បើអ្នកចេះតែដោនឡូត App VPN ផ្តេសផ្តាសមកប្រើ វាប្រៀបដូចជារត់គេចពីចោរខាងក្រៅ តែបែរជាបើកទ្វារផ្ទះឱ្យចោរមួយទៀតចូលមកលួចទិន្នន័យដល់ក្នុងបន្ទប់ទៅវិញ។១. គ្រោះថ្នាក់នៃកម្មវិធី VPN ឥតគិតថ្លៃ…
Read More » -
General
អត្ថបទទី ៦៣៖ កុំយកការងារមកផ្ទះ បើមិនចង់ឱ្យក្រុមហ៊ុនប្តឹងឡើងតុលាការ!
កាលពីអត្ថបទមុន យើងបានដឹងពីគ្រោះថ្នាក់នៃការលេចធ្លាយរូបភាពឯកជនតាមរយៈកាមេរ៉ា និងទូរទស្សន៍ក្នុងផ្ទះរួចមកហើយ។ ថ្ងៃនេះ យើងនឹងមកមើលរឿងដ៏រសើបមួយទៀត សម្រាប់អ្នកដែលតែងតែយកការងារការិយាល័យមកធ្វើនៅផ្ទះ (Work from Home)។ ⚠️ ការពិតដ៏គួរឱ្យខ្លាច៖ នៅការិយាល័យ ក្រុមហ៊ុនមានប្រព័ន្ធសុវត្ថិភាពអ៊ីនធឺណិតការពារយ៉ាងរឹងមាំ។ ប៉ុន្តែនៅពេលអ្នកធ្វើការពីផ្ទះ ការការពារទាំងអស់គឺស្ថិតនៅលើទម្លាប់របស់អ្នកផ្ទាល់។ ភាពធ្វេសប្រហែសត្រឹមតែបន្តិចបន្តួច អាចធ្វើឱ្យកុំព្យូទ័រការងាររបស់អ្នកឆ្លងមេរោគ ឬធ្លាយឯកសារសម្ងាត់ស្ថាប័នរហូតដល់បាត់បង់ការងារ! ១. កំហុសឆ្គង ៣ យ៉ាងដែលបុគ្គលិកធ្វើការពីផ្ទះតែងតែជួបប្រទះ…
Read More » -
General
Security Alert៖ ប្រយ័ត្នអ្នកប្រើ Mac! មេរោគ “MacSync Stealer” កំពុងលួច Password, Session Cookies និង Crypto Wallet តាមល្បិច ClickFix
ក្រុមហ៊ុនម៉ៃក្រូសូហ្វ បានចេញសេចក្តីព្រមានបន្ទាន់មួយអំពីមេរោគប្រភេទ Info-Stealer ថ្មីឈ្មោះថា MacSync Stealer ដែលកំពុងកំណត់គោលដៅវាយប្រហារលើអ្នកប្រើប្រាស់ប្រព័ន្ធប្រតិបត្តិការ macOS។ មេរោគនេះប្រើប្រាស់ល្បិចបោកបញ្ឆោតយ៉ាងវៃឆ្លាតដើម្បីលួចទិន្នន័យសំខាន់ៗពីក្នុងកុំព្យូទ័ររបស់អ្នកដោយងាយស្រួល។ នៅពេលដែល MacSync Stealer ឆ្លងចូលទៅក្នុងម៉ាស៊ីន វាអាចទាញយកទិន្នន័យសម្ងាត់របស់អ្នកចេញទៅក្រៅភ្លាមៗ។ ទិន្នន័យទាំងនោះរួមមាន Browser Credentials និង Session Tokens (ដែលអនុញ្ញាតឱ្យចោរព័តមានវិទ្យាចូលគណនីរបស់អ្នកដោយមិនបាច់ឆ្លងកាត់ 2FA), កាបូបលុយគ្រីបតូ (Cryptocurrency Wallets), SSH Keys,…
Read More » -
General
អត្ថបទទី ៥៧៖ រឿងសម្ងាត់នៅពីក្រោយការប្រើប្រាស់ Public Wi‑Fi
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មធ្យម Wi-Fi ហ្វ្រីមិនមែនសុទ្ធតែសុវត្ថិភាពទេ។ ពេលអ្នកចុចភ្ជាប់ដោយមិនបានពិនិត្យ ទិន្នន័យរបស់អ្នកអាចកំពុងឆ្លងកាត់ដៃចោរ។ បន្ទាប់ពីយើងបានរៀនពីការការពារគណនី និងការបម្រុងទុកទិន្នន័យរួចហើយ អត្ថបទនេះយើងនឹងបន្តមកស្គាល់ហានិភ័យមួយដែលមនុស្សជាច្រើនមើលរំលង នោះគឺ ការប្រើប្រាស់ Public Wi-Fi។ Public Wi-Fi មាននៅគ្រប់ទីកន្លែង ដូចជា ហាងកាហ្វេ សណ្ឋាគារ…
Read More » -
General
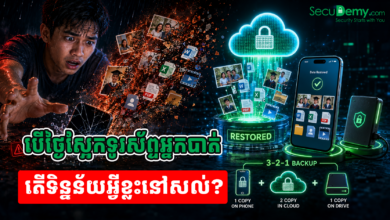
អត្ថបទទី ៥៦៖ បើថ្ងៃស្អែកទូរស័ព្ទអ្នកបាត់ តើទិន្នន័យអ្វីខ្លះនៅសល់?
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មធ្យម ទូរស័ព្ទបាត់មួយគ្រឿង អាចមិនគួរឱ្យខ្លាច តែបើការបាត់រូបថត ឯកសារ និងទិន្នន័យវិញទេដែលសំខាន់។ នៅអត្ថបទមុន យើងបាននិយាយពី ការការពារគណនីបណ្តាញសង្គមឱ្យរឹងមាំ (Advanced Account Protection) ដោយប្រើ Password ខ្លាំង, 2FA និងការត្រួតពិនិត្យ Active Sessions។…
Read More » -
General
អត្ថបទទី១៦: កុំកត់ Password ក្នុង Notes… បើមិនចង់ឱ្យគេចូលគណនីអ្នកងាយៗ
រយៈពេលអាន៖ ២ នាទី កម្រិតយល់ដឹង៖ មធ្យមមកដល់អត្ថបទទី ១៦ នេះ អ្នកប្រហែលជាដឹងហើយថា អ្នកគួរបង្កើត “ឃ្លាសម្ងាត់ (Passphrase)” វែងៗ និងប្រើលេខសម្ងាត់ខុសៗគ្នាសម្រាប់គ្រប់គណនីទាំងអស់ ដើម្បីកាត់បន្ថយហានិភ័យពីការត្រូវបានគេហេគ។ ប៉ុន្តែសំណួរធំគឺ៖ បើខ្ញុំមានគណនី ២០ ឬ ៣០ តើធ្វើដូចម្តេចទើបអាចចាំលេខសម្ងាត់ទាំងអស់បាន? ចម្លើយគឺ៖ អ្នកមិនចាំបាច់ចាំវាទាំងអស់ទេ!សូមទុកភារកិច្ចនេះឱ្យ “កម្មវិធីគ្រប់គ្រងលេខសម្ងាត់ (Password Manager)” ជាអ្នកចងចាំជំនួសអ្នក។ ១. បញ្ហា៖…
Read More » -
General
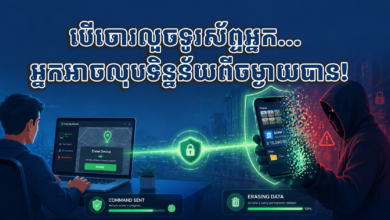
អត្ថបទទី ១០៖ បើចោរលួចទូរស័ព្ទអ្នក… អ្នកអាចលុបទិន្នន័យពីចម្ងាយបាន!
រយៈពេលអាន៖ ២ នាទី | កម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ នៅក្នុង អត្ថបទទី ៩ យើងបាននិយាយពីជំហានបន្ទាន់ដែលត្រូវធ្វើនៅពេលចោរឆក់ទូរស័ព្ទ។ ថ្ងៃនេះ យើងនឹងរៀបចំ “សន្លឹកបៀរចុងក្រោយ”ទុកជាមុន នោះគឺការបើកមុខងារតាមដាន និងគ្រប់គ្រងទូរស័ព្ទពីចម្ងាយ (Find My Device)។ ១. ហានិភ័យ៖ ពេលបាត់ទូរស័ព្ទហើយ…
Read More »