cybersecurity
-
General

អត្ថបទទី ៥០៖ Fake Online Shopping វេរលុយមុន តែអ្នកលក់បាត់ស្រមោល?
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ តម្លៃថោកខុសពីធម្មតា បិទ Comment ហើយទាមទារឱ្យវេរលុយមុន? សូមប្រយ័ត្ន! វាអាចជា Fake Online Shopping Scam។ នៅអត្ថបទមុន យើងបាននិយាយពី ទំព័រ Facebook ធនាគារក្លែងក្លាយ (Fake Bank…
Read More » -
General
អត្ថបទទី ៤៩៖ ទំព័រ Facebook ធនាគារក្លែងក្លាយ (Fake Bank Pages)
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ ឆាតទៅ Page ធនាគារក្លែងក្លាយ ហើយផ្ញើ OTP ឬលេខកាត? នោះអាចស្មើនឹងប្រគល់សោរគណនីឱ្យចោរ។ នៅអត្ថបទមុន យើងបាននិយាយពីល្បិច វេរលុយច្រឡំ (Fake Transfer Scam) ដែលជនខិលខូចប្រើសាច់រឿងអាណិត ដើម្បីបោកឱ្យអ្នកវេរលុយត្រឡប់ទៅវិញ។ អត្ថបទនេះ យើងនឹងបន្តមកស្គាល់ល្បិចមួយទៀត ដែលកើតឡើងញឹកញាប់នៅលើ…
Read More » -
General
អត្ថបទទី ៤៨៖ ល្បិច “វេរលុយច្រឡំ” (Fake Transfer Scam) – កុំប្រញាប់វេរលុយត្រឡប់ទៅវិញ ពេលមានគេទូរស័ព្ទមកយំប្រាប់ថាវេរខុស!
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ មានគេទូរស័ព្ទមកយំប្រាប់ថា វេរលុយច្រឡំចូលកុងអ្នក? សូមកុំប្រញាប់វេរត្រឡប់ទៅវិញ។ វាអាចជាល្បិចឆបោក។ នៅអត្ថបទមុន យើងបាននិយាយពី ការបន្លំជាអ្នកគ្រប់គ្រងក្រុម (Admin Impersonation) ដែលជនខិលខូចចម្លងរូបថត និងឈ្មោះ Admin ដើម្បីឆាតបោកសមាជិកក្នុងក្រុម។ អត្ថបទនេះ យើងនឹងបន្តមកស្គាល់ល្បិចមួយទៀត ដែលពឹងផ្អែកលើ ភាពស្មោះត្រង់ សេចក្តីអាណិត និងការប្រញាប់ចង់ជួយគេ។…
Read More » -
General
អត្ថបទទី ៤៧៖ សមាជិក Group ត្រូវប្រយ័ត្នល្បិច Clone and DM
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មធ្យម គណនីមានរូបថតដូច Admin ឆាតមកសុំលុយ? សូមកុំជឿភ្លាម។ រូបថត និងឈ្មោះអាចត្រូវចម្លងបាន។ នៅអត្ថបទមុន យើងបាននិយាយពីល្បិច “សុំឱ្យជួយចុច Vote” (Help Me Vote Scam) ដែលជនខិលខូចប្រើគណនីមិត្តភក្តិដែលត្រូវបានហេគ ដើម្បីបោកសុំ OTP និងលួចយកគណនីរបស់អ្នក។…
Read More » -
General
អត្ថបទទី ៤៦៖ ល្បិចឆបោក “សុំឱ្យជួយចុច Vote” (The “Help Me Vote” Scam)
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ មិត្តភក្តិឆាតមកសុំឱ្យជួយចុច Vote ហើយសុំលេខកូដ SMS? កុំផ្ញើឱ្យសោះ! វាអាចជាល្បិចលួចគណនី។ នៅអត្ថបទមុន យើងបាននិយាយពី ការគំរាមទារប្រាក់តាមវីដេអូខល (Sextortion) ដែលជនខិលខូចប្រើការថតអេក្រង់ ដើម្បីគំរាមទារប្រាក់ពីជនរងគ្រោះ។ អត្ថបទនេះ យើងនឹងបន្តមកស្គាល់ល្បិចមួយទៀត ដែលមើលទៅសាមញ្ញ ប៉ុន្តែអាចធ្វើឱ្យអ្នកបាត់គណនី Telegram ឬ…
Read More » -
General
អត្ថបទទី ៤៥៖ ល្បិចបន្លំថតរូបអាក្រាត ដើម្បីជំរិតទារប្រាក់ (Sextortion Scam)!
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មធ្យម ទៅ ខ្ពស់ វីដេអូខលពីជនចម្លែក អាចក្លាយជាអន្ទាក់ថតអេក្រង់ ដើម្បីគំរាមទារប្រាក់។ នៅអត្ថបទមុន យើងបាននិយាយពី ការបន្លំជាថ្នាក់ដឹកនាំ (Boss/Official Impersonation) ដែលជនខិលខូចប្រើរូបថត និងឈ្មោះថ្នាក់ដឹកនាំ ដើម្បីឆាតសុំឱ្យវេរលុយបន្ទាន់។ អត្ថបទនេះ យើងនឹងបន្តមកស្គាល់ប្រភេទបទល្មើសសាយប័រដ៏គ្រោះថ្នាក់មួយ ដែលវាយប្រហារលើ កិត្តិយស ភាពអាម៉ាស់ និងផ្លូវចិត្ត របស់ជនរងគ្រោះ។…
Read More » -
General
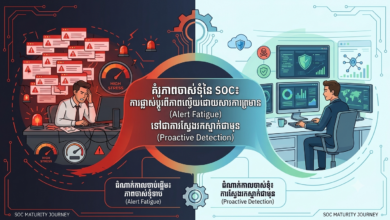
គំរូភាពចាស់ទុំនៃ SOC៖ ការផ្លាស់ប្តូរពីការព្រមាន (Alert Fatigue) ទៅជាការស្វែងរកស្ទាក់ជាមុន (Proactive Detection)
ការគ្រប់គ្រងមជ្ឈមណ្ឌលប្រតិបត្តិការសន្តិសុខសាយប័រ (SOC) តែងតែជួបប្រទះនូវបញ្ហាប្រឈមដ៏ធំមួយគឺ «ដោយសារការព្រមាន» (Alert Fatigue) ដែលកើតចេញពីការទទួលបានការជូនដំណឹង (Alerts) ច្រើនហួសប្រមាណ រហូតធ្វើឱ្យក្រុមការងារបាត់បង់ការផ្តោតអារម្មណ៍លើការគំរាមកំហែងពិតប្រាកដ។ ដើម្បីដោះស្រាយបញ្ហានេះ SOC ត្រូវធ្វើការផ្លាស់ប្តូរតាមរយៈ គំរូភាពចាស់ទុំ (Maturity Model) ពីប្រតិកម្មរង់ចាំតែឆ្លើយតប (Reactive) ទៅជា ការស្វែងរកស្ទាក់ជាមុន (Proactive Detection & Threat Hunting)។…
Read More » -
General
អត្ថបទទី ៤៤៖ Boss Impersonation ល្បិចបន្លំជាមេ ដើម្បីសុំឱ្យវេរលុយបន្ទាន់
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មធ្យម មេឆាតមកថា “កំពុងប្រជុំ ខលមិនបាន ជួយវេរលុយបន្ទាន់”? សូមកុំប្រញាប់ធ្វើតាម។ វាអាចជាចោរបន្លំជាថ្នាក់ដឹកនាំ។ នៅអត្ថបទមុន យើងបាននិយាយពីការឆបោកដែលប្រើល្បែងកម្សាន្ត ឬ App ក្លែងក្លាយ ដើម្បីលួចទិន្នន័យ។ អត្ថបទនេះ យើងនឹងមកស្គាល់ល្បិចមួយទៀត ដែលផ្តោតលើបុគ្គលិកក្រុមហ៊ុន មន្ត្រីរាជការ…
Read More » -
General
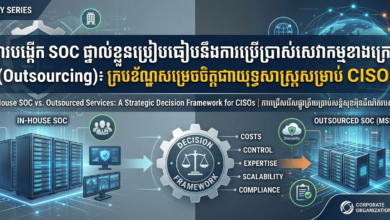
ការបង្កើត SOC ផ្ទាល់ខ្លួនប្រៀបធៀបនឹងការប្រើប្រាស់សេវាកម្មខាងក្រៅ (Outsourcing)៖ ក្របខ័ណ្ឌសម្រេចចិត្តជាយុទ្ធសាស្ត្រសម្រាប់ CISO
សម្រាប់អ្នកដឹកនាំផ្នែកសន្តិសុខព័ត៌មាន (CISO) ការសម្រេចចិត្តថាតើត្រូវបង្កើតមជ្ឈមណ្ឌលប្រតិបត្តិការសន្តិសុខ (Security Operations Center – SOC) ផ្ទាល់ខ្លួន ឬប្រើប្រាស់សេវាកម្មខាងក្រៅ គឺជាជម្រើសជាយុទ្ធសាស្ត្រដ៏សំខាន់ និងមានភាពស្មុគស្មាញបំផុត។ មិនមានដំណោះស្រាយ “មួយទំហំសមសម្រាប់ទាំងអស់” ទេ ហើយជម្រើសនីមួយៗមានផលប៉ះពាល់យ៉ាងខ្លាំងដល់ថវិកា, ធនធានមនុស្ស, ការគ្រប់គ្រងហានិភ័យ និងភាពចាស់ទុំនៃសន្តិសុខសាយប័ររបស់វិស័យ។ ក្របខ័ណ្ឌសម្រេចចិត្តនេះមានគោលបំណងផ្តល់ជូន CISO នូវវិធីសាស្ត្រដែលមានរចនាសម្ព័ន្ធដើម្បីវាយតម្លៃ…
Read More » -
General
អត្ថបទទី ៤២៖ Delivery Phishing បង់តែ ១ ដុល្លារ ដើម្បីទទួលអីវ៉ាន់?
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ សារ SMS ប្រាប់ថាអីវ៉ាន់អ្នកជាប់ដឹកជញ្ជូន ហើយត្រូវបង់តែ ១ ដុល្លារ? សូមប្រយ័ត្ន! Link នោះអាចលួចព័ត៌មានកាតធនាគាររបស់អ្នក។ នៅអត្ថបទមុន យើងបាននិយាយពី សារព្រមានមេរោគក្លែងក្លាយ (Fake Virus Alerts) ដែលបំភ័យឱ្យអ្នកចុច និងដោនឡូតកម្មវិធីគ្រោះថ្នាក់។ អត្ថបទនេះ…
Read More » -
General
អត្ថបទទី ៤១៖ Fake Virus Alerts សារព្រមានមេរោគក្លែងក្លាយ ដែលបំភ័យឱ្យអ្នកចុច និងដោនឡូតមេរោគពិត
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ ទូរស័ព្ទអ្នកមានមេរោគ ១៣? សូមកុំភ័យ និងកុំចុច “Clean Now” ភ្លាមៗ។ វាអាចជាសារបំភ័យក្លែងក្លាយ។ នៅអត្ថបទមុន យើងបាននិយាយពី ការឆបោកតាមរូបភាពសប្បុរសធម៌ក្លែងក្លាយ (Fake Charity Scams) ដែលប្រើរូបភាពកម្សត់ និង QR Code…
Read More » -
General
អត្ថបទទី ៤០៖ Fake Charity Scam រូបភាពកម្សត់មួយ អាចជាអន្ទាក់បោកប្រាស់លើ Facebook
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ ចិត្តបុណ្យគឺជារឿងល្អ ប៉ុន្តែមុនបរិច្ចាគតាមអនឡាញ សូមផ្ទៀងផ្ទាត់ឱ្យច្បាស់សិន។ នៅអត្ថបទមុន យើងបាននិយាយពី ការឆបោកតាមរយៈ Link បញ្ចុះតម្លៃក្លែងក្លាយ (Fake Promotions & Coupons) ដែលប្រើពាក្យថា បញ្ចុះតម្លៃ រង្វាន់ ឬ Coupon ដើម្បីបញ្ឆោតឱ្យអ្នកចុច…
Read More » -
General
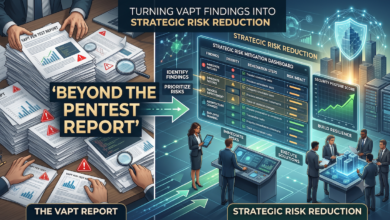
លើសពីរបាយការណ៍ Pentest៖ ការផ្លាស់ប្តូរលទ្ធផល VAPT ទៅជាការកាត់បន្ថយហានិភ័យតាមបែបយុទ្ធសាស្ត្រ
បញ្ហាយុទ្ធសាស្ត្រ អង្គភាពជាច្រើនបានជួលសេវាធ្វើតេស្តវាយប្រហារសាកល្បង (Penetration Test) ជារៀងរាល់ឆ្នាំ ទទួលបានរបាយការណ៍ជាឯកសារ PDF យ៉ាងក្រាស់ ហើយរក្សាទុកវាចោលដោយមានការដោះស្រាយកែប្រែតិចតួចបំផុត។ ការធ្វើតេស្តនេះគ្រាន់តែជួយបំពេញតាមតម្រូវការអនុលោមភាព (Compliance) ប៉ុន្តែផ្តល់លទ្ធផលតិចតួចណាស់ក្នុងការកាត់បន្ថយហានិភ័យជាក់ស្តែង។ ហេតុអ្វីបានជារបាយការណ៍ត្រូវទុកចោល? លទ្ធផលនៃការធ្វើតេស្តភាគច្រើនត្រូវបានបង្ហាញក្នុងទម្រង់ជាចំណុចខ្សោយបច្ចេកទេសសុទ្ធសាធ ដោយខ្វះការភ្ជាប់ជាមួយបរិបទអាជីវកម្ម ដែលជាហេតុធ្វើឱ្យក្រុមការងារបច្ចេកវិទ្យាព័ត៌មាន (IT) មានការធុញថប់ និងស្មុគស្មាញជាមួយចំណុចខ្សោយរាប់រយដែលត្រូវបានចាត់ថ្នាក់ជា “ធ្ងន់ធ្ងរខ្លាំង…
Read More » -
General
អត្ថបទទី ៣៩៖ ការឆបោកតាមរយៈ Link បញ្ចុះតម្លៃក្លែងក្លាយ (Fake Promotions & Coupons) – ពេលប្រូម៉ូសិនពិសេស ក្លាយជាអន្ទាក់លួចគណនី!
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ បញ្ចុះតម្លៃ ៧០% ឬចែករង្វាន់ឥតគិតថ្លៃ? សូមប្រយ័ត្ន! Link មួយអាចនាំអ្នកទៅបាត់គណនី។ នៅអត្ថបទមុន យើងបាននិយាយពី ការឆបោកកញ្ចប់អីវ៉ាន់ពីក្រៅប្រទេស (Fake Parcel Scams) ដែលប្រើកាដូរមានតម្លៃ ដើម្បីទាមទារឱ្យជនរងគ្រោះបង់ថ្លៃគយ ឬថ្លៃឯកសារជាមុន។ អត្ថបទនេះ យើងនឹងបន្តមកស្គាល់ល្បិច Phishing…
Read More » -
General
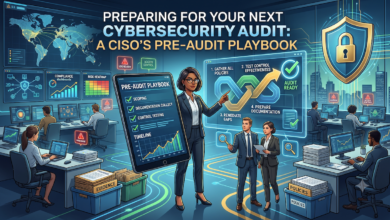
ការត្រៀមលក្ខណៈសម្រាប់សវនកម្មសន្តិសុខសាយប័រលើកក្រោយរបស់អ្នក៖ សៀវភៅណែនាំមុនធ្វើសវនកម្មសម្រាប់ CISO
បញ្ហាជាយុទ្ធសាស្ត្រការត្រៀមខ្លួនសម្រាប់សវនកម្មជាញឹកញាប់ក្លាយជាការប្រញាប់ប្រញាល់នៅនាទីចុងក្រោយ — ភស្តុតាងនៅរាយប៉ាយ ការពិនិត្យឡើងវិញលើការចូលប្រើប្រាស់មិនពេញលេញ និងការបកស្រាយបែបឆ្លើយតបចំពោះគម្លាតនៃវិធានការបញ្ជា។ នេះមិនត្រឹមតែបំផ្លាញភាពជឿជាក់ប៉ុណ្ណោះទេ ប៉ុន្តែថែមទាំងខាតបង់ពេលវេលា និងធនធានអង្គភាពយ៉ាងច្រើនសន្ធឹកសន្ធាប់ផងដែរ។ ភាពរួចរាល់នៃភស្តុតាងរក្សាការផ្ទៀងផ្ទាត់ផែនទីវិធានការបញ្ជាឱ្យបានធ្វើបច្ចុប្បន្នភាពជាប្រចាំ ជំនួសឱ្យការកសាងភស្តុតាងឡើងវិញនៅក្នុងរដូវកាលសវនកម្ម។ ភ្ជាប់វិធានការបញ្ជានីមួយៗទៅនឹងឯកសារគាំទ្រ អ្នកទទួលខុសត្រូវ និងកាលបរិច្ឆេទពិនិត្យឡើងវិញចុងក្រោយ។ ទម្រង់បរាជ័យទូទៅ ការពិនិត្យឡើងវិញលើការចូលប្រើប្រាស់មិនពេញលេញ ឬហួសសម័យ (ជាការរកឃើញកំពូលជារៀងរហូត)។ គម្លាតនៃការកត់ត្រា Logging និងការតាមដានត្រួតពិនិត្យ…
Read More »