របកគំហើញ “PHP2Shell” ដោយ AI បង្ហាញពីចន្លោះប្រហោងកម្រិតមហន្តរាយ RCE លើ Core PHP Engine ប៉ះពាល់គេហទំព័រដល់ទៅ ៧០%

ពិភពសន្តិសុខសាយប័រទើបតែកត់ត្រានូវព្រឹត្តិការណ៍ប្រវត្តិសាស្ត្រថ្មីមួយទៀត! ក្រុមស្រាវជ្រាវ Wiz Research បានរកឃើញចន្លោះប្រហោងកម្រិតធ្ងន់ធ្ងរបំផុតជាបន្តបន្ទាប់នៅក្នុងម៉ាស៊ីនស្នូលរបស់ PHP (Core Engine) ដែលគេប្រសិទ្ធនាមថា “PHP2Shell”។
សម្រាប់បងប្អូន Developers, DevOps និង SysAdmins នៅកម្ពុជា ដូចដែលយើងដឹងស្រាប់ហើយថា PHP គឺជាភាសាស្នូលដែលដំណើរការគេហទំព័រប្រមាណ ៧០% នៅលើពិភពលោក រួមទាំងប្រព័ន្ធគ្រប់គ្រងមាតិកា (CMS) ពេញនិយមដូចជា WordPress, Drupal, Joomla និង MediaWiki របស់ Wikipedia ផងដែរ។
អ្វីដែលគួរឱ្យបារម្ភបំផុតនោះគឺ ចន្លោះប្រហោងនេះកើតឡើងលើ Core PHP ផ្ទាល់តែម្ដង។ នេះមានន័យថា ទោះបីជាបងប្អូន Dev សរសេរកូដ Website ឬ App បានស្អាត និងប្រុងប្រយ័ត្នយ៉ាងណាក៏ដោយ (សូម្បីតែកូដសាមញ្ញត្រឹម echo "Hello World";) ក៏ Server នោះនៅតែប្រឈមនឹងគ្រោះថ្នាក់ដដែល!
«PHP2Shell អាចចាត់ទុកជាចំណុចរបត់ប្រវត្តិសាស្ត្រស្រដៀងទៅនឹង Heartbleed កាលពីឆ្នាំ ២០១៤ ឬ Log4Shell កាលពីឆ្នាំ ២០២១ អញ្ចឹងដែរ។ កូដដែលមានបញ្ហាបានកប់ខ្លួនជាង ១០ ឆ្នាំមកហើយ ប៉ុន្តែភាពស្មុគស្មាញរបស់វាគឺហួសពីសមត្ថភាពមនុស្សទូទៅអាចចងក្រងជា Exploit បាន។ ការមកដល់នៃ Frontier AI បានបំបែករបាំងនេះ ដោយអាចបង្កើត Exploit វាយប្រហារជាក់ស្តែងក្នុងរយៈពេលត្រឹមតែប៉ុន្មានម៉ោង!»
— ការបញ្ជាក់ពីក្រុមការងារ Wiz Research
សេចក្តីសង្ខេបប្រតិបត្តិ (Executive Summary សម្រាប់ DevOps & IT)
- ការវាយប្រហារ RCE ដោយគ្មាន Password៖ ហេគឃ័រអាចចូលទៅដំណើរការកូដបញ្ជាលើ Server (Remote Code Execution) និងលួចទាញយកទិន្នន័យសម្ងាត់ពី Memory បានពីចម្ងាយ ដោយមិនចាំបាច់មានគណនី ឬការ Login ឡើយ។
- ប៉ះពាល់ស្ទើរតែគ្រប់ Version ក្នុងរយៈពេល ១០ ឆ្នាំចុងក្រោយ៖ កំណែ PHP ចាប់ពី PHP 5.4 ឡើងមក សុទ្ធតែរងផលប៉ះពាល់ដោយកំហុសយ៉ាងតិចមួយក្នុងចំណោមកំហុសទាំងនេះ។
- PHP បានចេញ Patch កែកំហុសរួចរាល់ហើយ៖ នៅថ្ងៃទី ២១ ខែតុលា ឆ្នាំ ២០២៦ ក្រុមការងារផ្លូវការរបស់ PHP បានបញ្ចេញកំណែអាប់ដេតថ្មីដើម្បីជួសជុលបញ្ហា Memory-Safety នៅក្នុង Core Engine។
- ការរួមចំណែករបស់ Frontier AI៖ ក្រុមស្រាវជ្រាវបានប្រើប្រាស់ប្រព័ន្ធ Wiz Atlas រួមជាមួយម៉ូឌែល AI កម្រិតខ្ពស់ Gemini 4 Argon (របស់ Google DeepMind) និង GPT-5.6 Sol (របស់ OpenAI) ដើម្បីស្វែងរកកំហុស វិភាគ និងជួយបញ្ជាក់សុពលភាពនៃកញ្ចប់ Patch។
របៀបដែល Frontier AI ផ្លាស់ប្តូរការស្វែងរកចន្លោះប្រហោង
នៅក្នុងអត្ថបទនេះ Wiz បានពន្យល់ពីរបៀបដែល Frontier AI បានជួយពួកគេស្វែងរក និងជួសជុលចន្លោះប្រហោងដែលបានលាក់ខ្លួនក្នុងកូដ PHP ជាងមួយទសវត្សរ៍។ បញ្ហាទាំងអស់នេះកើតចេញពីការសម្រេចចិត្តលើស្ថាបត្យកម្មកូដកាលពីជាង ១០ ឆ្នាំមុន ហើយត្រូវបានដាក់ជា CVE ពីរ ដែលមានពិន្ទុគ្រោះថ្នាក់កម្រិតខ្ពស់រហូតដល់ CVSS 9.2។
ស្ទើរតែគ្រប់កំណែ PHP ទាំងអស់ចាប់តាំងពី PHP 5.4 សុទ្ធតែរងផលប៉ះពាល់។ ហេគឃ័រដែលគ្មាន Authentication អាចបញ្ជាកូដលើ Server ឬលួចអាន Process Memory នៃម៉ាស៊ីនបាន។ ទិន្នន័យ Memory នោះអាចផ្ទុកនូវ Passwords, Authentication Tokens, API Keys និង Certificates នៃ Session ដទៃទៀត។
ប្រវត្តិសាស្ត្រសន្តិសុខធ្លាប់មានចំណុចរបត់ធំៗដូចជា Heartbleed (2014) ដែលបង្ហាញពីភាពទន់ខ្សោយនៃហេដ្ឋារចនាសម្ព័ន្ធរួម និង Log4Shell (2021) ដែលបង្ហាញពីភាពគ្រោះថ្នាក់នៃការបង្កប់ Dependencies ក្នុង Software។ ពេលនេះ PHP2Shell គឺជាចំណុចរបត់សម្រាប់យុគសម័យ AI។
កាលពីមុន ការបង្កើត Exploit លើ Memory ទាមទារការតេស្ត និងកែសម្រួលម្តងហើយម្តងទៀតទៅតាម Memory Layout នៃគោលដៅនីមួយៗ។ វត្តមានរបស់ Frontier AI Models បានជួយសម្រួលដំណើរការនេះ ដោយអនុញ្ញាតឱ្យបង្កើត និងសម្របសម្រួល Exploit ឱ្យដើរលើ App ផ្សេងៗបានក្នុងរយៈពេលត្រឹមតែប៉ុន្មានម៉ោង។
Wiz Research សូមថ្លែងអំណរគុណដល់ក្រុមការងារ PHP, Calif និង OpenAI ក្នុងការស្វែងរក សម្របសម្រួល និងផ្ទៀងផ្ទាត់ Patch។ ពួកយើងក៏សូមអរគុណដល់ Automattic, Akamai, AWS, Cloudflare, Fastly, Google, Imperva, Microsoft, Vercel និងដៃគូជាច្រើនទៀត ក្នុងការរៀបចំការណែនាំ និងដំណោះស្រាយការពារជាមុន (Out-of-the-box mitigations) សម្រាប់អ្នកដែលមិនទាន់អាច Update បាន។
ឫសគល់នៃបញ្ហាបច្ចេកទេស (The Vulnerabilities)
◆ Memory-Safety Issue និងកំហុស OOM
ចន្លោះប្រហោងទាំងអស់សុទ្ធតែជាបញ្ហា Memory-Safety ដែលកើតចេញពីកំហុសនៃរបៀបដែល PHP ចាត់ចែង Fatal Errors កំឡុងពេលដំណើរការ Request ជាពិសេសគឺកំហុស Out-of-Memory (OOM)។
◆ យន្តការនៃបញ្ហា (Memory Corruption Logic)
នៅពេលមាន Request មួយចប់ទៅដោយមិនប្រក្រតី (ដូចជាដាច់ពាក់កណ្តាលទីដោយសារខ្វះ Memory) កំហុសនេះបានបន្សល់ទុកនូវ State ខាងក្នុងរបស់ PHP ដែលខូចខាត (Corrupted State) ចោលលើប្រព័ន្ធ។ នៅពេលមាន Request បន្ទាប់ ឬមាន Worker ផ្សេងទៀតយក State ចាស់នោះមកប្រើឡើងវិញ វានឹងនាំឱ្យកើតមានការលួចអាន Memory (Memory Disclosure) ឬការបង្ខូច Memory (Memory Corruption) ដែលបើកផ្លូវឱ្យហេគឃ័រដំណើរការកូដបញ្ជាពីចម្ងាយ (RCE) បានយ៉ាងងាយស្រួល!
ខាងក្រោមនេះជាតារាងបង្ហាញពីផលប៉ះពាល់ជាក់ស្តែងដែលយើងបានរាយការណ៍ទៅកាន់ PHP៖
| Tracking ID | Bug (ឈ្មោះកំហុស) | អ្វីដែលហេគឃ័រអាចធ្វើបាន | ការបង្ហាញជាក់ស្តែង (PoC) |
| CVE-2026-109618 | • Upload-progress unserializer use-after-free • Remote process-memory disclosure | • លួចអាន Process Memory ពីចម្ងាយ • បង្ខូច Process Memory និងដំណើរការកូដ | • លួចទាញយក Memory របស់ PHP Worker ដោយគ្មាន Auth • Pre-authentication RCE លើ WordPress, Drupal និង Joomla • លួចអាន Memory ដោយមិនខ្វល់ពី App |
| CVE-2026-109619 | • Fatal-error backtrace use-after-free • OPcache type confusion | • បង្ខូច Process Memory និងដំណើរការកូដ • បង្ខូច Shared PHP State និងដំណើរការកូដ | • Pre-authentication RCE លើ Drupal • Pre-authentication RCE លើ WordPress |
ទោះបីជាអត្ថបទនេះលើកឡើងកំហុសជាក់ស្តែងចំនួន ៤ (ក្រោម CVE ទាំងពីរ) ក៏ពិតមែន ប៉ុន្តែវានៅមានទម្រង់បំប្លែង (Variants) ផ្សេងទៀតនៅក្នុង Codebase របស់ PHP។ យ៉ាងណាក៏ដោយ កញ្ចប់ Patch ផ្លូវការរបស់ PHP បានជួសជុលឫសគល់នៃបញ្ហា និងលុបបំបាត់រាល់ Variants ទាំងអស់។
Impact (ផលប៉ះពាល់ជាក់ស្តែង)
ពួកយើងបានរួមបញ្ចូលចន្លោះប្រហោងទាំងនេះទៅក្នុង Script វាយប្រហារតែមួយឈ្មោះថា php2shell ហើយបានបង្ហាញថាវាអាចដំណើរការកូដពីចម្ងាយដោយគ្មាន Authentication លើ Container Images ចុងក្រោយបង្អស់របស់ WordPress (wordpress:latest), Drupal (drupal:latest), និង Joomla (joomla:latest)។
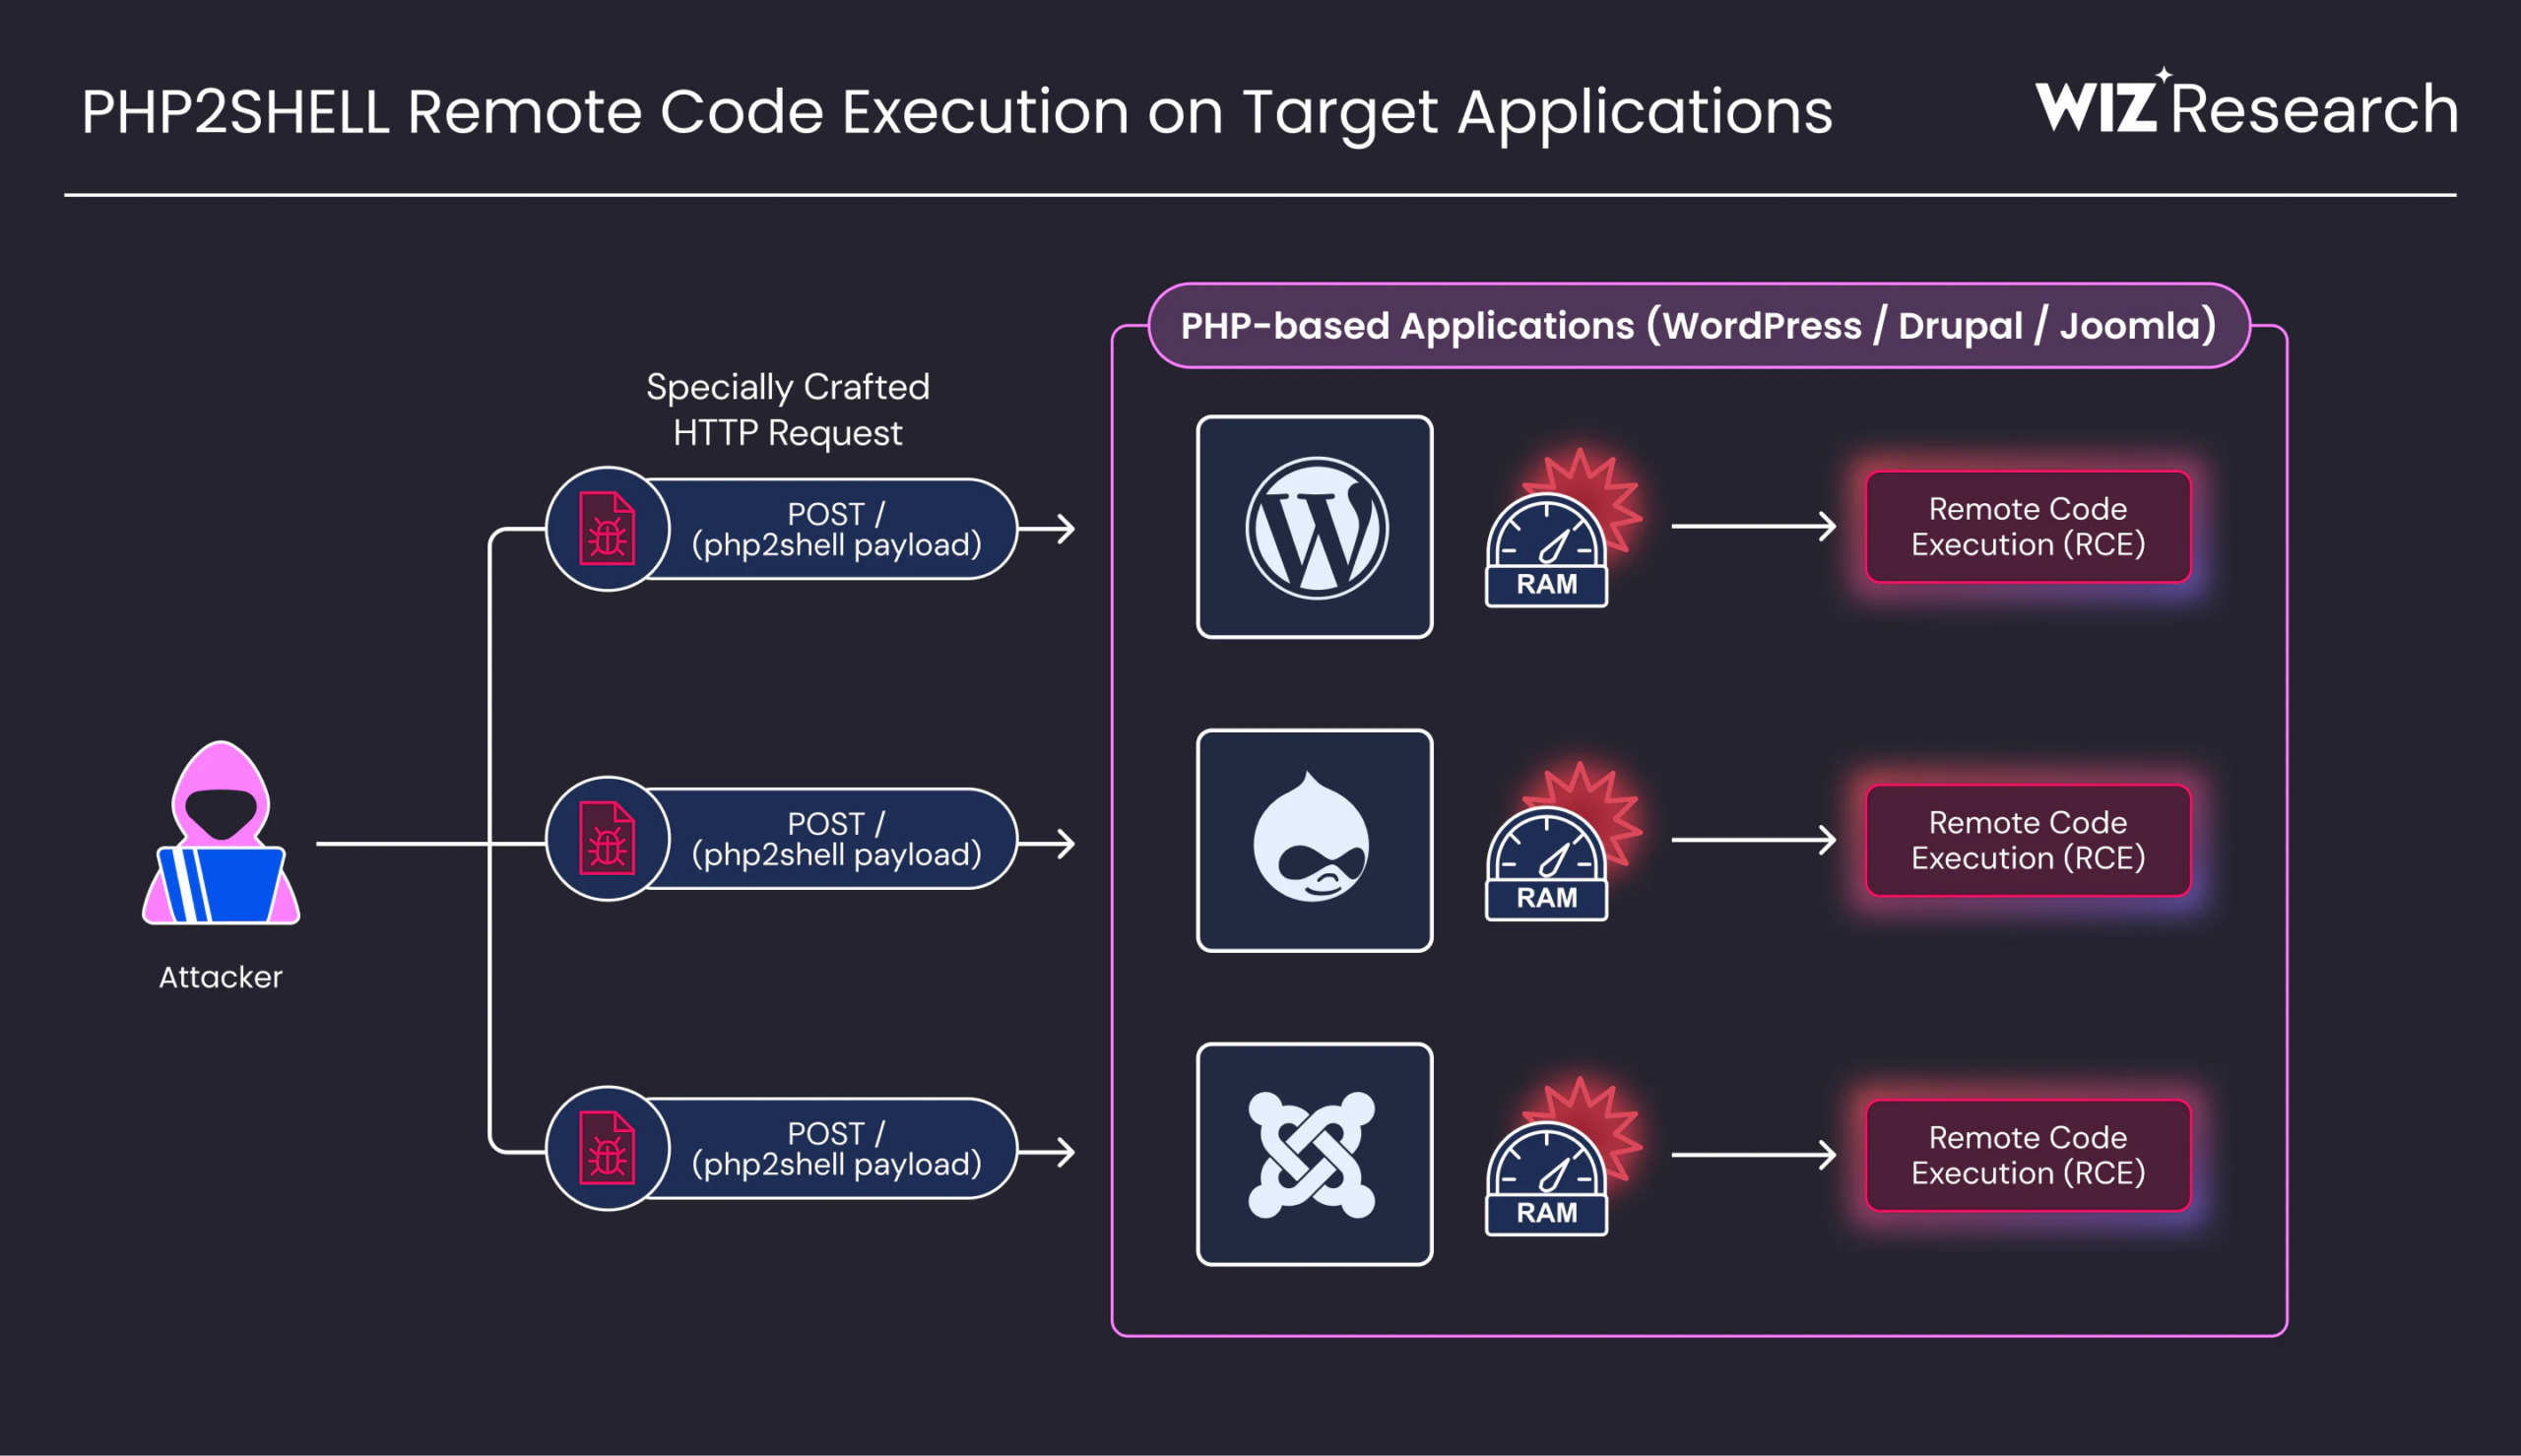
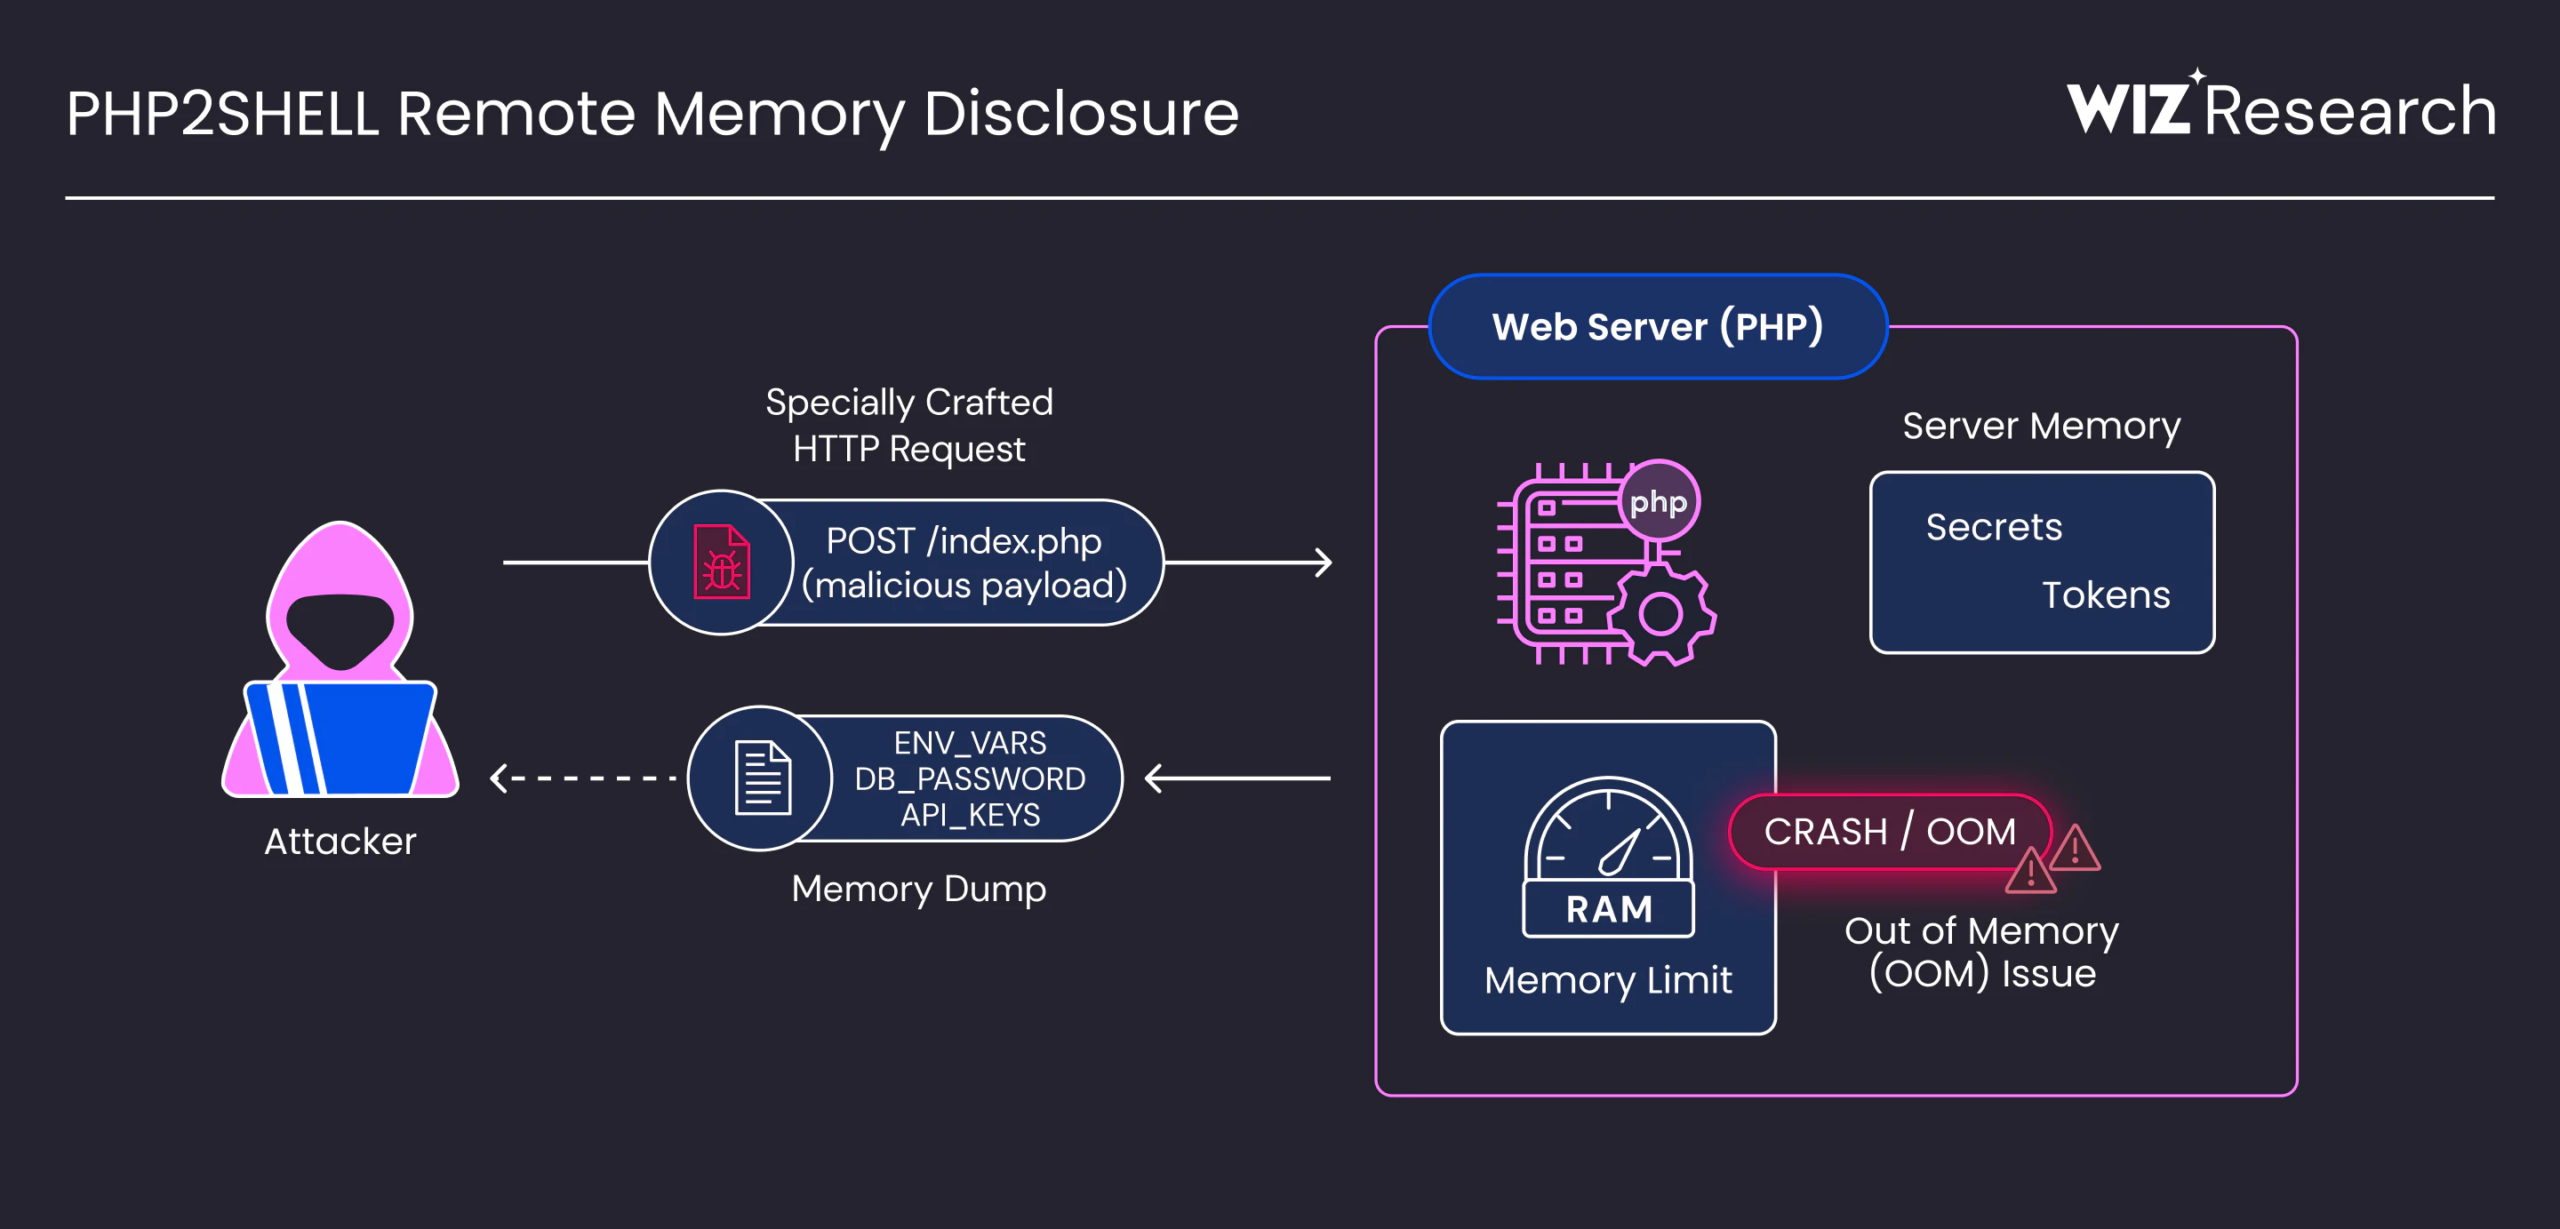
វេទិកាទាំងនេះគ្រាន់តែជាគោលដៅតំណាងដើម្បីបង្ហាញពីផលប៉ះពាល់ប៉ុណ្ណោះ ព្រោះកំហុសពិតប្រាកដគឺស្ថិតនៅក្នុង PHP ផ្ទាល់។ សូម្បីតែកូដធម្មតាបែប “Hello World” ក៏ប្រឈមនឹងគ្រោះថ្នាក់ដែរ។ លើសពីនេះ ហេគឃ័រអាចលួចអានទិន្នន័យសម្ងាត់ពី Process Memory (Passwords, Tokens, API Keys) បានដោយមិនចាំបាច់ឈានដល់ដំណាក់កាល RCE ឡើយ!
ការបង្ហាញការវាយលុកជាក់ស្តែង (Demos)
ខាងក្រោមនេះជារូបភាពបង្ហាញពីការដំណើរការ Exploit php2shell លើ WordPress, Joomla និង Drupal៖
ចំណុចរបត់នៃយុគសម័យ AI (The AI Inflection Point)
កូដដែលមានបញ្ហាទាំងនេះបានកប់ខ្លួននៅក្នុង PHP ជាង ១០ ឆ្នាំមកហើយ។ កាលពីមុន ដើម្បីកែច្នៃ Memory Bug ដ៏សែនស្មុគស្មាញបែបនេះឱ្យក្លាយជាកូដវាយប្រហារ (Working Exploit) ដំណើរការបាន គឺទាមទារឱ្យមានការតភ្ជាប់កំហុសច្រើនដំណាក់កាល និងត្រូវយល់ច្បាស់ពីរបៀបដែល PHP បែងចែក និងប្រើប្រាស់ Memory ឡើងវិញ។ បើគ្មាន AI ទេ ការងារអង្គុយ Debug ដោយដៃ (Manual work) គឺពិបាកខ្លាំង ហើយស្ទើរតែមិនអាចយកទៅវាយប្រហារលើគោលដៅច្រើនក្នុងទ្រង់ទ្រាយធំ (Scale) បានឡើយ។
ប៉ុន្តែនៅពេល AI ចូលមកដល់ របាំងភាពស្មុគស្មាញនេះត្រូវបានលុបបំបាត់ចោលទាំងស្រុង៖
- សម្របខ្លួនតាមបរិស្ថាន Server ស្វ័យប្រវត្តិ៖ ម៉ូឌែល LLMs អាចជួយកែសម្រួល Exploit ឱ្យត្រូវទៅតាមប្រភេទ និងកំណែ PHP, ការកំណត់ Configuration, ព្រមទាំង Memory Layout ផ្សេងៗគ្នារបស់ Server នីមួយៗបានយ៉ាងរហ័ស។
- តេស្ត និងកែកូដវាយលុកដោយខ្លួនឯង៖ AI អាចវិភាគកំហុសនៅពេល Run តេស្ត រួចកែតម្រូវកូដម្តងហើយម្តងទៀត ដែលកាត់បន្ថយពេលវេលា និងកម្លាំងពលកម្មរបស់អ្នកជំនាញបានយ៉ាងច្រើនសន្ធឹកសន្ធាប់។
- ប្តូរកំហុសស្មុគស្មាញឱ្យក្លាយជាផ្ទាំងស៊ីបងាយស្រួល៖ ចន្លោះប្រហោងដែលពីមុនពិភពបច្ចេកវិទ្យាគិតថាមិនអាច Exploit កើតក្នុងជីវិតពិត ពេលនេះបានក្លាយជាផ្ទាំងស៊ីបដែលអាចវាយលុកបានយ៉ាងងាយ។
នៅក្នុងការស្រាវជ្រាវនេះ ក្រុមការងារបានប្រើប្រាស់ប្រព័ន្ធ Wiz Atlas រួមជាមួយ Gemini 4 Argon និង GPT-5.6 Sol។ ជាពិសេស ម៉ូឌែល Gemini 4 Argon បានរួមចំណែកយ៉ាងធំធេងក្នុងការស្វែងរកចន្លោះប្រហោង ការសរសេរ Exploit ការកំណត់សញ្ញាចាប់ការវាយប្រហារ និងការផ្ទៀងផ្ទាត់កញ្ចប់ Patch។
«តាមរយៈការប្រើប្រាស់ Gemini 4 Argon ក្រុមការងារ Wiz បានបង្ហាញឱ្យឃើញពីមូលហេតុដែល Frontier AI គឺជាឧបករណ៍ផ្លាស់ប្តូរហ្គេម (Game-changer) សម្រាប់វិស័យការពារសន្តិសុខសាយប័រ។ យើងពិតជារីករាយដែលបានឃើញ Gemini 4 Argon ជួយអ្នកការពារប្រព័ន្ធក្នុងការស្វែងរកចន្លោះប្រហោង និងជួយ Patch ពួកវា។»
— Raluca Ada Popa, ប្រធានផ្នែក Gemini Security នៅ Google DeepMind
កិច្ចសហការកម្រិតឧស្សាហកម្មសកល (Industry-level Collaborations)
មុនពេលប្រកាសព័ត៌មានជាសាធារណៈ ក្រុមស្រាវជ្រាវ Wiz Research បានធ្វើការសម្របសម្រួលយ៉ាងជិតស្និទ្ធជាមួយក្រុមការងារ PHP, Calif និង OpenAI។ លើសពីនេះ ពួកយើងបានចាប់ដៃគូជាមួយក្រុមហ៊ុន Cloud និង CDN ឈានមុខគេលើពិភពលោក រួមមាន Google Cloud, Cloudflare, AWS, Microsoft, Automattic, Fastly, Akamai, Imperva, Vercel និងក្រុមហ៊ុនជាច្រើនទៀត ដើម្បីរៀបចំការណែនាំ និងបញ្ចេញវិធានការការពារបណ្តោះអាសន្ន (Out-of-the-box mitigations) សម្រាប់អតិថិជនដែលមិនទាន់អាច Update បានភ្លាមៗ។
ការវិភាគបច្ចេកទេសស៊ីជម្រៅ (Technical Deep Dive សម្រាប់ DevOps)
◆ កំហុសទី ១៖ Upload-progress unserializer use-after-free (CVE-2026-109618)
Session Module របស់ PHP អាចធ្វើការ Decode ទិន្នន័យ Session កំឡុងពេលគ្រប់គ្រង Upload-progress ក្នុងដំណាក់កាល Pre-initialization ដោយរក្សាទុកវាក្នុង BG(unserialize)។ នៅពេល Server ជួបបញ្ហាខ្វះ Memory ភ្លាមៗ (Fatal allocation failure) វានឹងកាត់ផ្តាច់ដំណើរការ និងបំផ្លាញ Request Heap ចោល ប៉ុន្តែបែរជាបន្សល់ទុក Global State របស់ Unserializer លើម៉ាស៊ីនដដែល។ នៅពេល Worker នោះទទួល Request បន្ទាប់ ហេគឃ័រអាចរៀបចំ Memory ក្លែងបន្លំឱ្យ PHP យកទៅប្រើ ដែលបង្កើតបានជា Memory Corruption ឈានទៅធ្វើ Pre-auth RCE លើ WordPress, Drupal និង Joomla។
- សញ្ញាដែល DevOps ត្រូវកត់សម្គាល់លើ Log៖ ដោយសារបញ្ហានេះកើតឡើងក្រោម Application Layer កំណត់ត្រា App Log ធម្មតានឹងមិនបង្ហាញអ្វីឡើយ។ បងប្អូនត្រូវតាមដានលើ Web Server Log ដូចជា៖ សំណើ Multipart Requests ចម្លែកៗដែលបណ្តាលឱ្យកើតមាន Memory-limit errors ឬចេញកូដ HTTP 500 ញឹកញាប់, Cookie
PHPSESSIDឆ្លើយតបដែលមានទំហំធំខុសប្រក្រតី, និងដំណើរការរបស់ PHP Worker ឧស្សាហ៍ Crash ឬ Restart ញឹកញាប់ (Worker Churn)។
◆ កំហុសទី ២៖ Remote process-memory disclosure (CVE-2026-109618 – ស្រដៀង Heartbleed)
PHP ដំណើរការ Parse សំណើ RFC1867 Multipart មុនពេល Module ធម្មតាដំណើរការចប់។ Upload-progress អាចបង្កើត Session State និងបញ្ចេញ Session ID ទៅកាន់ PS(id)។ បើមានបញ្ហា Out-of-memory វានឹងផ្តាច់ Request មុនពេល Cleanup រួចរាល់ ដែលធ្វើឱ្យ PS(id) ចង្អុលទៅកាន់ Memory ដែលត្រូវបានលុបចោលហើយ (Freed allocation)។ នៅ Request បន្ទាប់ PHP នៅតែទុកចិត្ត Pointer ចាស់នោះ រួចចាប់យកទិន្នន័យក្នុង Heap មក Encode បញ្ជូនចូលទៅក្នុង Cookie PHPSESSIDឆ្លើយតបមកវិញ។ វិធីនេះអនុញ្ញាតឱ្យហេគឃ័រអាចលួចអានទិន្នន័យសម្ងាត់ (Passwords, Tokens, API Keys) ពី Memory របស់ Worker បាន ទោះបីជាគេហទំព័រនោះមិនដែលប្រើ session_start() ក៏ដោយ!
◆ កំហុសទី ៣៖ Fatal-error backtrace use-after-free (CVE-2026-109619)
PHP រក្សាទុក Backtrace នៃ Fatal Error ចុងក្រោយក្នុង EG(last_fatal_error_backtrace)។ នៅពេលកើតមានកំហុស OOM ទោះបីជា Heap ត្រូវបានលុប ប៉ុន្តែ Global Pointer នេះនៅតែបន្តចង្អុលទៅ Memory នៃ Request មុន។ នៅពេល Worker ដំណើរការ Request បន្ទាប់មកដល់ វានឹងរត់តាម Pointer ដែលខូចនោះ ដែលនាំឱ្យកើតមាន Cross-request use-after-free បើកផ្លូវឱ្យហេគឃ័របង្ខូច Memory និងធ្វើ RCE លើ Drupal បាន។
◆ កំហុសទី ៤៖ OPcache type confusion (CVE-2026-109619)
OPcache រក្សាទុក Compiled PHP Structures នៅក្នុង Shared Memory។ កំឡុងពេលដំណើរការ zend_accel_script_persist() PHP ធ្វើការរុញ Process-local CG(map_ptr_last)។ ការបរាជ័យនៃការបម្រុងទុក Memory បានធ្វើឱ្យ Shared State និង Process ក្នុងស្រុកលែងត្រូវគ្នា។ នៅពេល Worker ផ្សេងទៀតមកទាញយក Slot នោះទៅប្រើ វានឹងយល់ច្រឡំប្រភេទ Data (Type Confusion) បណ្តាលឱ្យ Shared State របស់ OPcache ខូចខាត ដែលត្រូវបានយកមកធ្វើ RCE លើ WordPress បានដោយជោគជ័យ។
ដំណោះស្រាយការពារពី Wiz (How Can Wiz Help?)
សម្រាប់ស្ថាប័នដែលប្រើប្រាស់ Wiz អាចចូលទៅកាន់ Wiz Threat Intel Center ដើម្បីពិនិត្យមើល Advisory សម្រាប់ PHP2Shell ដែលមានប្រព័ន្ធស្កេនរកចន្លោះប្រហោងបែប Agentless និងការចាប់សញ្ញាវាយប្រហារផ្ទាល់លើ Runtime។
អ្នកដែលប្រើ Wiz Sensor (Version 1.0.12768 ឡើងទៅ) អាចបើកដំណើរការ Rule ឆ្លើយតបស្វ័យប្រវត្ត ដើម្បីកាត់ផ្តាច់ដំណើរការ (Auto-terminate) ភ្លាមៗ រាល់ពេលមាន Process ណាដែលព្យាយាមធ្វើសកម្មភាពកេងប្រវ័ញ្ចតាមទម្រង់ PHP2Shell។
ការសន្និដ្ឋាន (Conclusion)
ជាមួយនឹងការគំរាមកំហែងដល់ទៅ ៧០% នៃពិភពអ៊ីនធឺណិត PHP2Shell គឺជាមហន្តរាយសន្តិសុខដ៏ធំធេងដែលមិនអាចមើលស្រាលបានឡើយ។ នេះជាសញ្ញាប្រាប់ថា យុគសម័យសន្តិសុខសាយប័របានឈានចូលដំណាក់កាលថ្មី ដោយសារ AI បានផ្លាស់ប្តូរល្បឿននៃការស្រាវជ្រាវ និងវាយប្រហារ។ ការងារស្វែងរកកំហុសស្មុគស្មាញដែលពីមុនត្រូវការក្រុមការងារជំនាញលំដាប់ពិភពលោកធ្វើការរាប់ខែ ពេលនេះអ្នកស្រាវជ្រាវតែម្នាក់អាចធ្វើចប់ក្នុងរយៈពេលត្រឹម មួយសប្តាហ៍ ប៉ុណ្ណោះ ដោយមានជំនួយពី Frontier AI!
កាលប្បវត្តិនៃការដោះស្រាយ (Responsible Disclosure Timeline)
- ថ្ងៃទី ១៩ ខែសីហា ឆ្នាំ ២០២៦៖ Wiz Research រកឃើញចន្លោះប្រហោង PHP ដំបូងដោយប្រើ Wiz Atlas, Gemini 4 Argon និង GPT-5.6 Sol។
- ថ្ងៃទី ២០ ខែសីហា ឆ្នាំ ២០២៦៖ បញ្ជាក់ការវាយលុក Pre-auth RCE លើ Drupal ដោយជោគជ័យ។
- ថ្ងៃទី ២១ ខែសីហា ឆ្នាំ ២០២៦៖ បញ្ជាក់ការវាយលុក Pre-auth RCE លើ WordPress ដោយជោគជ័យ។
- ថ្ងៃទី ២៤ ខែសីហា ឆ្នាំ ២០២៦៖ Wiz Research រាយការណ៍បញ្ហាជាផ្លូវការទៅកាន់ក្រុមការងារ PHP Security។
- ថ្ងៃទី ២១ ខែកញ្ញា ឆ្នាំ ២០២៦៖ ក្រុមការងារ PHP ទទួលស្គាល់ និងចាប់ផ្តើមរៀបចំកញ្ចប់ Patch។
- ថ្ងៃទី ២១ ខែតុលា ឆ្នាំ ២០២៦៖ កញ្ចប់ Patch ផ្លូវការរបស់ PHP ត្រូវបានបញ្ចេញ។
- ថ្ងៃទី ២១ ខែតុលា ឆ្នាំ ២០២៦៖ ប្រកាសព័ត៌មានលម្អិតជាសាធារណៈ។
អនុសាសន៍បច្ចេកទេសបន្ទាន់ពី SecuDemy សម្រាប់ Dev & DevOps នៅកម្ពុជា
- អាប់ដេត PHP ទៅកាន់កំណែចុងក្រោយភ្លាមៗ៖ នេះគឺជាដំណោះស្រាយពេញលេញតែមួយគត់! ត្រូវធ្វើបច្ចុប្បន្នភាពកញ្ចប់ Core PHP នៅលើ Web Server (PHP-FPM, Apache, Nginx) ទៅកាន់កំណែដែលទើបបញ្ចេញ Patch កាលពីថ្ងៃទី ២១ តុលា ២០២៦។ ប្រសិនបើប្រព័ន្ធនៅដំណើរការ PHP 8.1 ចុះក្រោម សូមរៀបចំផែនការ Upgrade ជាបន្ទាន់ ព្រោះកំណែចាស់ៗមិនទទួលបាន Patch ឡើយ។
- បើកដំណើរការ WAF ការពារជាបណ្តោះអាសន្ន៖ ប្រសិនបើមិនទាន់អាច Update PHP លើ Server បានភ្លាមៗទេ សូមបើកដំណើរការ Rules លើ Cloudflare WAF, AWS WAF ឬ ModSecurity ដើម្បីទប់ស្កាត់សំណើ Multipart ចម្លែកៗដែលព្យាយាមវាយប្រហារលើ Memory។
- បិទគេហទំព័រជាបណ្តោះអាសន្ន (Take Offline) បើចាំបាច់៖ សម្រាប់គេហទំព័ររបស់ស្ថាប័នរដ្ឋ ធនាគារ ឬក្រុមហ៊ុនដែលផ្ទុកទិន្នន័យរសើបខ្លាំង ហើយមិនទាន់មានលទ្ធភាព Patch បានទាន់ពេល ការបិទគេហទំព័រ ឬដាក់ចូលក្នុង Maintenance Mode គឺជាជម្រើសដ៏ឆ្លាតវៃបំផុត ដើម្បីការពារកុំឱ្យហេគឃ័រទម្លុះយក Database និង File System របស់ Server ទាំងមូល។
Credit ប្រភពដើម៖ Wiz Research (Sagi Tzadik, Shir Tamari, Nir Ohfeld, Tomer Schwartz)
អត្ថបទនេះផ្តល់ជូនដោយ Bitdefender Total Security
Bitdefender Total Security គឺជាកញ្ចប់កម្មវិធីការពារឧបករណ៍របស់អ្នកដែលអាចតំឡើងនៅលើប្រព័ន្ធប្រតិបត្តិការ (Windows, macOS, iOS, Android) ដែលប្រមូលផ្តុំនូវមុខងារជាច្រើន មានដូចជា មុខការទប់ស្កាត់និងកម្ចាត់មេរោគ មុខងារឯកជនភាព និងមុខងារសុវត្ថិភាពសំខាន់ៗផ្សេងទៀត ទៅក្នុងកញ្ចប់កម្មវិធីតែមួយ។ Bitdefender អាចបញ្ឈប់មេរោគកុំព្យូទ័រមិនឱ្យឆ្លង ទប់ស្កាត់មោរោគចាប់ជំរិតទារប្រាក់ (ransomware) ការវាយប្រហារតាមភាពងាយរងគ្រោះ/ចន្លោះប្រហោងទើបប្រទះឃើញ (zero-day exploits) និងមេរោគស៊ើបការណ៍ (spyware) មុនពេលដែលវាបង្កការខូចខាតដល់កុំព្យូទ័រ/ប្រព័ន្ធរបស់យើង។ លើសពីនេះ វាក៏មានការការពារនៅកម្រិតបណ្តាញ ដើម្បីរារាំងគេហទំព័រឆបោក (phishing) និងតំណភ្ជាប់ដែលមានមេរោគផងដែរ៕