កំហុសក្នុង Microsoft Authenticator បើកដៃឱ្យ App គ្មាន Permission លួចយក Work Account Tokens ចូលបញ្ជា Email និង Files ទាំងស្រុង

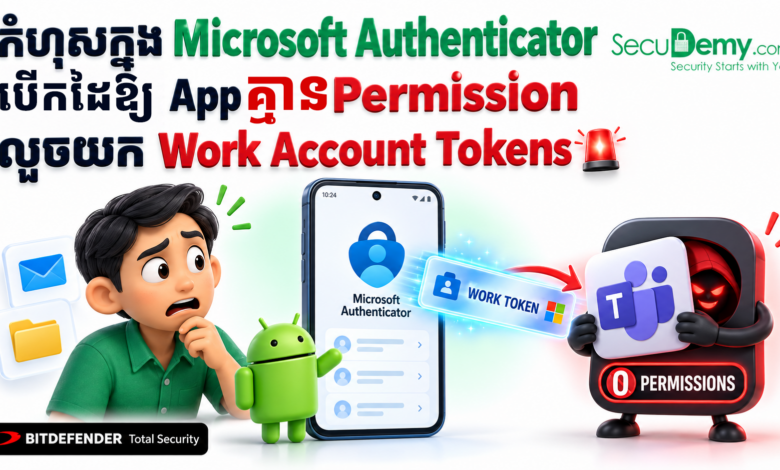
ក្រុមហ៊ុន Microsoft បានបញ្ចេញកញ្ចប់សុវត្ថិភាពសង្គ្រោះបន្ទាន់មួយ ដើម្បីជួសជុលចន្លោះប្រហោងកម្រិតខ្ពស់ដែលមានលេខកូដសម្គាល់ CVE-2026-80097 (ពិន្ទុគ្រោះថ្នាក់ CVSS 8.6) នៅក្នុងកម្មវិធី Microsoft Authenticator លើប្រព័ន្ធប្រតិបត្តិការ Android។ ចន្លោះប្រហោងនេះ អនុញ្ញាតឱ្យកម្មវិធីបង្កប់មេរោគនៅលើទូរស័ព្ទ បើទោះបីជាកម្មវិធីនោះមិនមានសិទ្ធិ (Permissionless App) អ្វីសោះក៏ដោយ អាចបន្លំខ្លួនធ្វើជាកម្មវិធីផ្លូវការរបស់ Microsoft ដូចជា Microsoft Teams ដើម្បីលួចស្រូបយក Sign-in Access Tokens នៃគណនីការងាររបស់ជនរងគ្រោះបានយ៉ាងងាយស្រួល។
របកគំហើញនេះត្រូវបានរកឃើញដោយអ្នកស្រាវជ្រាវ Ofek Levin មកពីក្រុមហ៊ុនសន្តិសុខ Enclave។ នៅលើប្រព័ន្ធ Android កម្មវិធី Authenticator មិនត្រឹមតែបង្ហាញលេខកូដ ៦ ខ្ទង់ប៉ុណ្ណោះទេ ប៉ុន្តែវាក៏ដើរតួជា Broker ផងដែរ។ នៅពេលដែលកម្មវិធីដូចជា Teams ឬ Outlook ត្រូវការ Login វាត្រូវស្នើសុំ Token ពី Authenticator ហើយ Authenticator នឹងប្រគល់សំបុត្រអនុញ្ញាតឌីជីថលនេះទៅឱ្យកម្មវិធីទាំងនោះវិញ។
ភាពងាយរងគ្រោះបានកើតឡើងដោយសារ Authenticator បានបើកចំហ Activity មួយឈ្មោះថា AccountChooserActivity ដែលអាចឱ្យគ្រប់ App ទាំងអស់នៅលើទូរស័ព្ទដំណើរការបាន។ នៅពេល App របស់ហេគឃ័រចូលទៅស្នើសុំ Token ដោយប្រាប់ថាខ្លួនជា Teams កម្មវិធី Authenticator បានទៅផ្ទៀងផ្ទាត់ហត្ថលេខាឌីជីថល (Signature Check) របស់ Teams ពិតប្រាកដដែលមានដំឡើងស្រាប់លើម៉ាស៊ីននោះដែរ។ ដោយសារហត្ថលេខានោះត្រឹមត្រូវ Authenticator ក៏ជឿទុកចិត្ត និងប្រគល់ Token ទៅឱ្យ App ហេគឃ័រភ្លាម ដោយមិនបានពិនិត្យឱ្យច្បាស់ថា តើ App ណាជាអ្នកហៅស្នើសុំពិតប្រាកដនោះឡើយ។
តាមរយៈការធ្វើតេស្តជាក់ស្តែងរបស់អ្នកស្រាវជ្រាវ Token ដែលលួចបានតាមវិធីនេះ អាចឱ្យហេគឃ័រចូលប្រើប្រាស់ Microsoft Graphជាមួយនឹងសិទ្ធិពេញលេញ រួមមានការអាន និងផ្ញើអ៊ីមែល ការទាញយកនិងកែប្រែឯកសារ Files ព្រមទាំងការចូលមើលប្រតិទិន (Calendar) នៃគណនីស្ថាប័នទាំងមូល។
ទោះបីជាយ៉ាងណា ក្រុមហ៊ុន Microsoft បានបញ្ជាក់ថា ចន្លោះប្រហោងនេះមិនទាន់ត្រូវបានកេងប្រវ័ញ្ចក្នុងការវាយប្រហារជាក់ស្តែងនៅលើអ៊ីនធឺណិតនៅឡើយទេ។ ដំណោះស្រាយបន្ទាន់សម្រាប់អ្នកប្រើប្រាស់ទូទៅ គឺត្រូវចូលទៅកាន់ Google Play Store ដើម្បីធ្វើបច្ចុប្បន្នភាពកម្មវិធី Microsoft Authenticator លើ Android ទៅកាន់កំណែ 6.2606.4246 ឬថ្មីជាងនេះ ជាបន្ទាន់ ខណៈដែលអ្នកគ្រប់គ្រងប្រព័ន្ធ IT ត្រូវកំណត់គោលការណ៍លើប្រព័ន្ធ MDM ឬ Intune ដើម្បីតម្រូវឱ្យឧបករណ៍ Android ទាំងអស់ក្នុងស្ថាប័ន ប្រើប្រាស់កំណែដែលបាន Patch រួចរាល់នេះជានិច្ច
ប្រភពដើម៖ The Hacker News (Swati Khandelwal)
អត្ថបទនេះផ្តល់ជូនដោយ Bitdefender Total Security
Bitdefender Total Security គឺជាកញ្ចប់កម្មវិធីការពារឧបករណ៍របស់អ្នកដែលអាចតំឡើងនៅលើប្រព័ន្ធប្រតិបត្តិការ (Windows, macOS, iOS, Android) ដែលប្រមូលផ្តុំនូវមុខងារជាច្រើន មានដូចជា មុខការទប់ស្កាត់និងកម្ចាត់មេរោគ មុខងារឯកជនភាព និងមុខងារសុវត្ថិភាពសំខាន់ៗផ្សេងទៀត ទៅក្នុងកញ្ចប់កម្មវិធីតែមួយ។ Bitdefender អាចបញ្ឈប់មេរោគកុំព្យូទ័រមិនឱ្យឆ្លង ទប់ស្កាត់មោរោគចាប់ជំរិតទារប្រាក់ (ransomware) ការវាយប្រហារតាមភាពងាយរងគ្រោះ/ចន្លោះប្រហោងទើបប្រទះឃើញ (zero-day exploits) និងមេរោគស៊ើបការណ៍ (spyware) មុនពេលដែលវាបង្កការខូចខាតដល់កុំព្យូទ័រ/ប្រព័ន្ធរបស់យើង។ លើសពីនេះ វាក៏មានការការពារនៅកម្រិតបណ្តាញ ដើម្បីរារាំងគេហទំព័រឆបោក (phishing) និងតំណភ្ជាប់ដែលមានមេរោគផងដែរ៕