ហេគឃ័រប្រើល្បិច Token-Replay និង AitM ទម្លុះគណនីបាន ៩៧ គណនីក្នុង ៧៩ ស្ថាប័ន — Bypass ប្រព័ន្ធ MFA រួចចុះបញ្ជីទូរស័ព្ទ និងឧបករណ៍ក្លែងក្លាយដើម្បីបង្កប់ខ្លួន

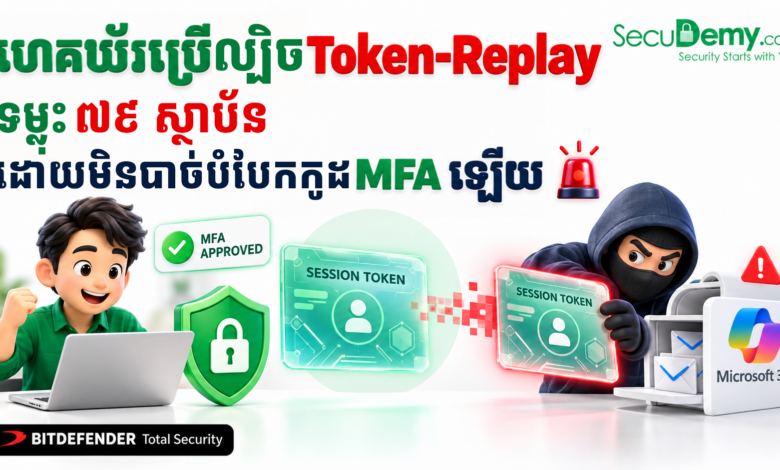
ការយល់ឃើញថា «ឱ្យតែបើកប្រើ Two-Factor Authentication (MFA) គឺមានសុវត្ថិភាព ១០០%» ត្រូវបានកម្ទេចចោលម្តងទៀតហើយ! ក្រុមអ្នកស្រាវជ្រាវសន្តិសុខសាយប័រមកពី Huntress បានលាតត្រដាងអំពីយុទ្ធនាការវាយលុកដ៏ធំមួយលើប្រព័ន្ធ Microsoft 365 ដោយហេគឃ័របានប្រើប្រាស់បច្ចេកទេសបញ្ជូនបន្ត Adversary-in-the-Middle (AitM) ដើម្បីស្ទាក់ចាប់យក Session Login របស់ជនរងគ្រោះ រួចយក Access Tokens នោះមកដំណើរការឡើងវិញ (Token-Replay / Token Spraying) ទម្លុះចូលអ៊ីមែលរបស់ស្ថាប័នចំនួន ៧៩ ស្ថាប័នដោយជោគជ័យ។
នៅក្នុងយុទ្ធនាការដែលបានតាមដានចាប់ពីថ្ងៃទី ១៤ ខែកក្កដា ដល់ថ្ងៃទី ២២ ខែកញ្ញា ឆ្នាំ ២០២៦ ក្រុមការងារ Huntress បានកត់ត្រាការ Login ចូលដោយជោគជ័យចំនួន ៤៩៧ លើក ចេញពីការប៉ុនប៉ង Login ជាង ២០០,០០០ ដង ដោយហេគឃ័របានចូលគ្រប់គ្រងគណនីបានដល់ទៅ ៩៧ គណនី និងបានលួចចុះបញ្ជីឧបករណ៍ក្លែងក្លាយ (Rogue Entra Devices) ចំនួន ៤៨ គ្រឿង ចូលក្នុង Microsoft Directory របស់ក្រុមហ៊ុនរងគ្រោះ។
«ជំនួសឱ្យការអង្គុយទាយ Password (Brute-force) ហេគឃ័របានយក Token ដែលលួចបានមក Replay ចូលប្រព័ន្ធផ្ទាល់តែម្តង។ យើងបានតាមដានការប៉ុនប៉ង Login បរាជ័យជាង ២០០,០០០ ដងក្នុងយុទ្ធនាការនេះ ដែលមានប្រភពចេញពីប្លុក IP Range
193.26.115[.]0/24!»— ការបញ្ជាក់ពីក្រុមស្រាវជ្រាវ Huntress (Andrea Hatcher, Susannah Matt, Matt Poto, Andrew Schwartz)
ក. យន្តការវាយប្រហារ AitM និង “Token Spraying”
ហេតុផលនៃផ្នែកនេះ៖ ពន្យល់អំពីរបៀបដែលហេគឃ័រ Bypass ប្រព័ន្ធ MFA ដោយមិនចាំបាច់បំបែកកូដ OTP។
- ទំព័រ Phishing បែប AitM Relay៖ ហេគឃ័របានបង្កើតទំព័រ Login ក្លែងក្លាយមួយដែលឈរនៅកណ្តាលរវាងជនរងគ្រោះ និង Server ពិតប្រាកដរបស់ Microsoft។ នៅពេលជនរងគ្រោះវាយបញ្ចូល Username, Password និងចុចយល់ព្រមលើកូដ MFA (Authenticator Prompt) ទំព័រ AitM នោះបានបញ្ជូនព័ត៌មានទាំងនោះទៅកាន់ Microsoft ភ្លាមៗ។
- ការស្ទាក់ចាប់ Access Token (Session Hijacking)៖ នៅពេល Microsoft ផ្ទៀងផ្ទាត់ជោគជ័យ ប្រព័ន្ធបានចេញ Token បញ្ជាក់ការ Login (Proof-of-login Access Token)។ ទំព័រ AitM បានលួចចម្លងយក Token នេះភ្លាមៗ មុននឹងបញ្ជូនទៅកាន់ជនរងគ្រោះ។
- បច្ចេកទេស “Token Spraying”៖ ដោយសារតែ Token នេះជាសំបុត្រអនុញ្ញាតស្របច្បាប់ ហេគឃ័រមិនបាច់ឆ្លងកាត់ការសួរ MFA លើកទីពីរឡើយ។ ពួកគេបានយក Tokens ដែលលួចបានរាប់រយ មក Replay ដំណើរការ Login ស្វ័យប្រវត្តក្នុងទ្រង់ទ្រាយធំ (ស្រដៀងនឹង Password Spraying) លើសេវាកម្ម Microsoft 365 ផ្សេងៗក្នុងរយៈពេលត្រឹមតែប៉ុន្មាននាទី។
ខ. ការបង្កប់ខ្លួន និងការកែប្រែប្រព័ន្ធក្រោយពេលទម្លុះចូលបាន (Post-Exploitation)
ហេតុផលនៃផ្នែកនេះ៖ បង្ហាញពីល្បិចដែលហេគឃ័រប្រើប្រាស់ដើម្បីកុំឱ្យម្ចាស់គណនីទាត់ពួកគេចេញបាន។
- ចុះបញ្ជី Authenticator App ផ្ទាល់ខ្លួនជាបន្ទាន់៖ ដើម្បីការពារកុំឱ្យបាត់បង់ការគ្រប់គ្រងនៅពេល Session Token ផុតកំណត់ (Expire) ហេគឃ័របានបន្ថែមកម្មវិធី Authenticator ផ្ទាល់ខ្លួនចូលក្នុងគណនីជនរងគ្រោះ។ ក្នុងស្ថាប័នយ៉ាងតិច ១៩ វិធីសាស្ត្រ MFA ដើមរបស់ជនរងគ្រោះត្រូវបានលុបចោល ហើយវិធីសាស្ត្រថ្មីរបស់ហេគឃ័រត្រូវបានចុះបញ្ជីជំនួសវិញក្នុងរយៈពេល មិនដល់ ៣ ម៉ោងផង។ ជាក់ស្តែងក្នុងករណីមួយកាលពីថ្ងៃទី ២១ ខែកក្កដា ហេគឃ័របាន Add Authenticator ថ្មីដាក់ឈ្មោះថា “iPhone 13”ក្រោយពេលលួច Session បានត្រឹមតែ ៥១ នាទី ប៉ុណ្ណោះ!
- ចុះបញ្ជីកុំព្យូទ័រក្លែងក្លាយ (Rogue Entra Devices) ចំនួន ៤៨ គ្រឿង៖ ហេគឃ័របានចុះបញ្ជី Device ក្លែងក្លាយចូលទៅក្នុង Microsoft Entra ID (Azure AD) របស់ក្រុមហ៊ុន។ ឧបករណ៍ទាំងនេះអនុញ្ញាតឱ្យហេគឃ័រអាចស្នើសុំ Token ថ្មីៗបានយ៉ាងរលូន និងយូរអង្វែង ដរាបណាគ្មាន Admin ណាចូលទៅពិនិត្យ និងលុបវាចោលពី Directory។
- បង្កើត Hidden Inbox Rules បំបិទភ្នែកម្ចាស់គណនី៖ ហេគឃ័របានបង្កើត Rule លាក់កំបាំងលើអ៊ីមែល ដោយដាក់ឈ្មោះខ្លីៗកុំឱ្យចាប់អារម្មណ៍ដូចជា
.,sss,ss,iT,,..,........,s, និងd។ Rule ទាំងនេះកំណត់ឱ្យលុបអ៊ីមែលចោល ឬបង្វែរអ៊ីមែលណាដែលមានពាក្យគន្លឹះដូចជា “payroll” (បើកប្រាក់ខែ), “deposit” (ប្រាក់បញ្ញើ), និង “bonus” ចូលទៅកាន់ Folders ជ្រៅៗដូចជា RSS Feeds ឬ Conversation History ដើម្បីកុំឱ្យម្ចាស់គណនីដឹងខ្លួន។ - ការប្រើប្រាស់ Mailbox បាញ់ Spam៖ ក្នុងករណីមួយ គណនីដែលត្រូវគេលួចបានកំណត់ Rule លុប និង Mark Read រាល់អ៊ីមែលចូលទាំងអស់ រួចយកគណនីនោះទៅបាញ់ Spams រាប់រយទៅកាន់អ៊ីមែលខាងក្រៅ រហូតដល់ Microsoft Entra ID Protection ចាត់ថ្នាក់គណនីនោះជា High Risk ទើបផ្អើលដល់ក្រុមហ៊ុន។
គ. ហេដ្ឋារចនាសម្ព័ន្ធ និងប្រភពនៅពីក្រោយ (Threat Infrastructure)
ហេតុផលនៃផ្នែកនេះ៖ ផ្ដល់នូវទិន្នន័យ Threat Intelligence លើ IP Addresses និង Hosting Providers ដែលពាក់ព័ន្ធ។
- IP Address ដំបូងនៅរូម៉ានី៖ ការវាយប្រហារដំបូងត្រូវបានសង្កេតឃើញចេញពី IP
193.26.115[.]221(Romania) ដែលយោងតាម VirusTotal បង្ហាញថាត្រូវបានប្រើប្រាស់ដោយមេរោគ AsyncRAT ផងដែរ។ - ក្រុមហ៊ុន Hosting “1337 Services GmbH” (អាល្លឺម៉ង់)៖ ប្លុក IP Range
193.26.115[.]0/24ត្រូវបានគ្រប់គ្រងដោយក្រុមហ៊ុននេះ។ ទិន្នន័យពី GreyNoise បានកត់សម្គាល់ឃើញ IP ចំនួន ២៩ របស់ក្រុមហ៊ុននេះ ដោយក្នុងនោះ ១០ ត្រូវបានចាត់ថ្នាក់ជា Malicious និង ៥ ទៀតជា Suspicious។ - ទំនាក់ទំនងជាមួយ StarkRDP (exy[.]sh)៖ ហេដ្ឋារចនាសម្ព័ន្ធនេះមានជាប់ពាក់ព័ន្ធជាមួយសេវាកម្មជួល Virtual Server ឈ្មោះ StarkRDP និង rdp[.]sh ដែលធ្លាប់ត្រូវបានសមត្ថកិច្ចអន្តរជាតិឆ្មក់បង្ក្រាបក្នុងប្រតិបត្តិការ “Operation Talent” កាលពីដើមឆ្នាំ ២០២៥ (រួមជាមួយ Nulled, Cracked, និង Sellix) ប៉ុន្តែបច្ចុប្បន្នបានបើកដំណើរការឡើងវិញក្រោមឈ្មោះ exy[.]sh។
ឃ. អនុសាសន៍បច្ចេកទេស និងវិធានការដោះស្រាយបន្ទាន់ពី SecuDemy
ហេតុផលនៃផ្នែកនេះ៖ ផ្ដល់នូវ Checklists បច្ចេកទេសជាក់ស្ដែងសម្រាប់ M365 Admins, IT Sec, និងស្ថាប័ននានានៅកម្ពុជា។
- អនុវត្តវិធានការសង្គ្រោះបន្ទាន់លើគណនីដែលសង្ស័យ (Immediate Remediation)៖
- ធ្វើការ Revoke All Sign-in Sessions ភ្លាមៗតាមរយៈ Microsoft Entra Admin Center។
- Reset Password របស់ User នោះភ្លាមៗ។
- ចូលទៅពិនិត្យ និងលុបចោលរាល់ MFA Methods ចម្លែកៗ (ជាពិសេស Authenticator App ថ្មីៗដែលទើប Add)។
- ចូលពិនិត្យមើល Outlook Rules របស់ User រួចលុបចោលរាល់ Rule ណាដែលមានឈ្មោះជាសញ្ញាចុច
.ឬតួអក្សរខ្លីៗដែលបង្វែរអ៊ីមែលចោល។
- ពិនិត្យបញ្ជី Entra Devices (Audit Rogue Devices)៖ចូលទៅកាន់
Microsoft Entra ID>Devices> ស្វែងរកឧបករណ៍ណាដែលទើបចុះបញ្ជីថ្មីៗ (Registered Devices) ដែលមិនមែនជាកម្មសិទ្ធិរបស់ក្រុមហ៊ុន ឬមិនគ្រប់គ្រងដោយ Intune/MDM រួច Delete ចោលជាបន្ទាន់។ - ពង្រឹង Conditional Access Policies (CAPs) — ដំណោះស្រាយគន្លឹះ៖ការបើក MFA ធម្មតាលែងអាចការពារទល់នឹង AitM Phishing បានទៀតហើយ។ ស្ថាប័នត្រូវរៀបចំ CAPs ដោយ៖
- បង្ខំឱ្យប្រើប្រាស់ Phishing-Resistant MFA ដូចជា FIDO2 Security Keys ឬ Windows Hello for Business (វិធីនេះការពារការលួច Token តាម AitM បាន ១០០%)។
- បង្កើតគោលការណ៍អនុញ្ញាតឱ្យ Login បានតែពី Compliant Devices ឬ Hybrid Azure AD Joined Devices ប៉ុណ្ណោះ (ទោះបីហេគឃ័រលួច Token បាន ក៏មិនអាចយកទៅ Replay លើម៉ាស៊ីនរបស់ពួកគេបានឡើយ)។
- រឹតបន្តឹង ឬបិទ Device-Code Authentication Flow ប្រសិនបើមិនចាំបាច់ប្រើប្រាស់។
ទស្សនៈយល់ឃើញពី SecuDemy
ការវិវត្តពី Password Spraying មកជា Token Spraying / Token Replay គឺជាសញ្ញាព្រមានដ៏ធ្ងន់ធ្ងរសម្រាប់គ្រប់ស្ថាប័នដែលប្រើប្រាស់ Cloud Identity (Microsoft 365, Google Workspace)។ ហេគឃ័រមិនចាំបាច់ឈឺក្បាលរឿង Password ឬ OTP ឡើយ ដរាបណាពួកគេអាចបោកបញ្ឆោតឱ្យបុគ្គលិក Login លើទំព័រ AitM តែម្តងគត់។ សម្រាប់ IT Administrators នៅកម្ពុជា ដល់ពេលវេលាដែលត្រូវរឹតបន្តឹង Conditional Access Policies (CAP) និងប្តូរទៅប្រើប្រាស់ Phishing-Resistant MFA ជាជាងការពឹងផ្អែកតែលើលេខកូដ SMS ឬ Authenticator App ធម្មតា!
ប្រភពដើម៖ The Hacker News (Ravie Lakshmanan) / Huntress Labs
អត្ថបទនេះផ្តល់ជូនដោយ Bitdefender Total Security
Bitdefender Total Security គឺជាកញ្ចប់កម្មវិធីការពារឧបករណ៍របស់អ្នកដែលអាចតំឡើងនៅលើប្រព័ន្ធប្រតិបត្តិការ (Windows, macOS, iOS, Android) ដែលប្រមូលផ្តុំនូវមុខងារជាច្រើន មានដូចជា មុខការទប់ស្កាត់និងកម្ចាត់មេរោគ មុខងារឯកជនភាព និងមុខងារសុវត្ថិភាពសំខាន់ៗផ្សេងទៀត ទៅក្នុងកញ្ចប់កម្មវិធីតែមួយ។ Bitdefender អាចបញ្ឈប់មេរោគកុំព្យូទ័រមិនឱ្យឆ្លង ទប់ស្កាត់មោរោគចាប់ជំរិតទារប្រាក់ (ransomware) ការវាយប្រហារតាមភាពងាយរងគ្រោះ/ចន្លោះប្រហោងទើបប្រទះឃើញ (zero-day exploits) និងមេរោគស៊ើបការណ៍ (spyware) មុនពេលដែលវាបង្កការខូចខាតដល់កុំព្យូទ័រ/ប្រព័ន្ធរបស់យើង។ លើសពីនេះ វាក៏មានការការពារនៅកម្រិតបណ្តាញ ដើម្បីរារាំងគេហទំព័រឆបោក (phishing) និងតំណភ្ជាប់ដែលមានមេរោគផងដែរ៕