អត្ថបទទី ៧០៖ មិនបាច់ហត់ជួលចារកម្មតាមដានទេ! គ្រាន់តែ Add Friend អ្នក ក៏ដឹងរឿងសម្ងាត់មួយស្ថាប័នបាត់ទៅហើយ!
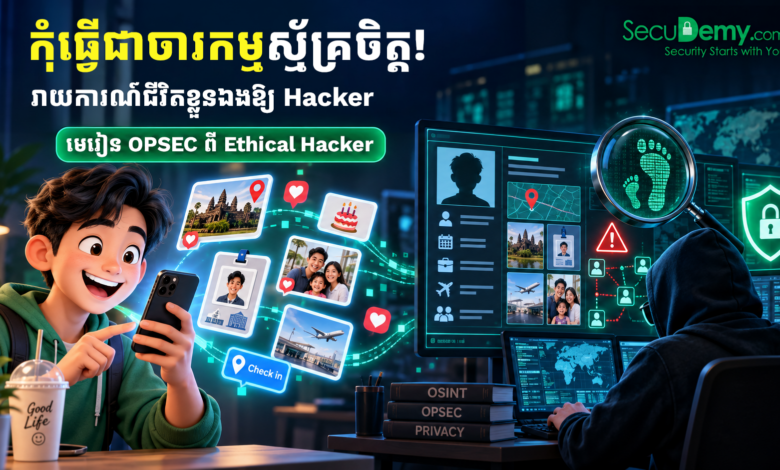
នៅក្នុងពិភព Ethical Hacking និងការធ្វើ Penetration Testing ដំណាក់កាលដំបូងគេបង្អស់ដែលគ្រោះថ្នាក់ និងមានប្រសិទ្ធភាពបំផុត មិនមែនជាការសរសេរកូដវាយប្រហារ (Exploit) នោះទេ ប៉ុន្តែវាគឺជា Reconnaissance (ការប្រមូលព័ត៌មានសម្ងាត់)។
យើងប្រើប្រាស់បច្ចេកទេស OSINT (Open-Source Intelligence) ដើម្បីស្រាវជ្រាវរកចំណុចខ្សោយរបស់គោលដៅ។ ហើយទាយមើលថាតើអ្នកណាជាអ្នកផ្ដល់ទិន្នន័យសម្ងាត់ទាំងនោះឱ្យយើងងាយស្រួលបំផុត? គឺរូបអ្នកផ្ទាល់ តាមរយៈស្នាមជើងឌីជីថល (Digital Footprint) ដែលអ្នកបន្សល់ទុកលើអនឡាញជារៀងរាល់ថ្ងៃ!
១. របៀបដែល Hacker ប្រើ Digital Footprint របស់អ្នកមកធ្វើជាអាវុធ
អ្វីដែលអ្នកគិតថាជា «ការចែករំលែកសាមញ្ញ» នៅក្នុងក្រសែភ្នែក Hacker វាជាព័ត៌មានស៊ើបការណ៍ដ៏មានតម្លៃ៖
- ឈ្មោះសត្វចិញ្ចឹម ថ្ងៃខែឆ្នាំកំណើត និងសាលារៀន: អ្នកយកវាទៅឆ្លើយសំណួរសម្ងាត់ (Security Questions) ឬបង្កើត Password។ យើងគ្រាន់តែ Scroll មើល Post ចាស់ៗ នោះយើងអាចទាយដឹង ឬ Reset ពាក្យសម្ងាត់គណនីរបស់អ្នកបានយ៉ាងស្រួល។
- រូបថតនៅតុធ្វើការ (Workplace Snaps): រូបភាពអួតពីតុធ្វើការថ្មី តែខាងក្រោយអាចជាប់កាតសម្គាល់បុគ្គលិក (Staff Badge), កូនក្រដាស Sticky Note បិទ Password, ម៉ូឌែលកុំព្យូទ័រ ឬឈ្មោះប្រព័ន្ធ Internal System របស់ក្រុមហ៊ុន។ នេះជាផ្លូវកាត់ឱ្យយើងធ្វើ Spear Phishing វាយប្រហារចូលស្ថាប័នរបស់អ្នក។
- Check-in ទីតាំង និងទម្លាប់រស់នៅ: អ្នកផុសប្រាប់ពិភពលោកថា «កំពុងនៅព្រលានយន្តហោះ ទៅដើរលេង ៥ ថ្ងៃ»។ ចោរដឹងច្បាស់ថាផ្ទះរបស់អ្នកគ្មានមនុស្សនៅ ចំណែក Hacker ដឹងថាពេលនេះអ្នកកំពុងប្រើ Free Wi-Fi សាធារណៈដែលងាយនឹងរងការវាយប្រហារបែប Man-in-the-Middle (MitM)។
- Comment ជេរប្រមាថ និងអារម្មណ៍ឆេវឆាវ: ក្រៅពីធ្វើឱ្យធ្លាក់ Background Check ពេលរកការងារធ្វើ វាក៏ជាព័ត៌មានចិត្តសាស្ត្រដែល Hacker ប្រើសម្រាប់ធ្វើ Social Engineering វាយលុកលើចំណុចខ្សោយនៃអារម្មណ៍របស់អ្នក (Fear, Urgency, Anger)។
២. ការយល់ច្រឡំដ៏ធំ៖ «ខ្ញុំចុច Delete ចោលហើយ តើគេអាចរកឃើញតាមណា?»
ក្នុងនាមជាអ្នកជំនាញសន្តិសុខសាយប័រ យើងសូមប្រាប់ការពិតមួយ៖ អ៊ីនធឺណិតមិនដែលភ្លេចឡើយ!
- OSINT Scrapers & Web Archives: ឧបករណ៍ស្វ័យប្រវត្តិតែងតែ crawl និង snapshot ទិន្នន័យទុកក្នុង Database របស់ពួកគេជាប្រចាំ។
- Data Brokers: ក្រុមហ៊ុនលក់ទិន្នន័យប្រមូល Passive Footprint របស់អ្នក (IP Address, Device Fingerprint, ចំណូលចិត្ត) ទៅលក់បន្តស្របច្បាប់។
- Screenshots: ភស្តុតាងដែលមនុស្សម្នាក់ទៀតថតអេក្រង់ទុក មិនស្ថិតនៅក្រោមការគ្រប់គ្រងរបស់អ្នកឡើយ។
៣. ការពារខ្លួនតាមក្បួន OPSEC (Operational Security)
ប្រសិនបើអ្នកចង់ឱ្យទិន្នន័យ និងអនាគតការងាររបស់អ្នកមានសុវត្ថិភាព ចូរអនុវត្តក្បួនការពារខ្លួនដូចខាងក្រោម៖
- កាត់បន្ថយផ្ទៃវាយប្រហារ (Minimize Attack Surface): ឈប់បង្ហោះរាល់ជំហាននៃជីវិតរបស់អ្នក។ ហាមដាច់ខាតការបង្ហាញលេខទូរស័ព្ទផ្ទាល់ខ្លួន សំបុត្រយន្តហោះ (Boarding Pass មាន Barcode ផ្ទុកទិន្នន័យសម្ងាត់) និងឯកសារសម្គាល់ខ្លួន។
- គិតបែប Threat Modeling មុនចុច Post: សួរខ្លួនឯងថា «បើជនខិលខូចឃើញព័ត៌មាននេះ តើគេអាចយកវាទៅប្រើប្រាស់ដើម្បីបោកប្រាស់ខ្ញុំ ឬក្រុមគ្រួសារខ្ញុំដោយរបៀបណា?»
- អនុវត្ត Digital Footprint Sanitization:
- ប្រើ Search Engine ស្វែងរកឈ្មោះ អ៊ីមែល និង Username របស់ខ្លួនឯងជារៀងរាល់ ៣ ខែម្តង។
- លុបចោលគណនីវេទិកាចាស់ៗ (Forums, Old Social Accounts) ដែលលែងប្រើ។
- បិទ Location Metadata (EXIF Data) លើរូបថតមុននឹងបង្ហោះជាសាធារណៈ។
💡 វិធានមាសពី Ethical Hacker
«ព័ត៌មានណាដែលមិនត្រូវបានបង្ហោះឡើងលើអ៊ីនធឺណិត… គឺជាព័ត៌មានតែមួយគត់ដែល Hacker មិនអាចយកមកវាយប្រហារអ្នកបាន!»
Action Items ប្រចាំថ្ងៃ៖ ធ្វើតេស្តស៊ើបការណ៍លើខ្លួនឯង (Self-OSINT)
ចំណាយពេល ៥ នាទីធ្វើខ្លួនជា Hacker ម្នាក់ដែលកំពុងតាមដានគណនីរបស់អ្នក៖
- បើក Browser ក្នុងទម្រង់ Incognito Mode
- វាយឈ្មោះ Username, Email ឬលេខទូរស័ព្ទរបស់អ្នកចូល Google
- តើអ្នករកឃើញទិន្នន័យសម្ងាត់ណាខ្លះដែលកំពុងបើកចំហរជាសាធារណៈ?
- ប្រសិនបើអ្នកអាចរកឃើញដោយខ្លួនឯង… Hacker ក៏អាចរកឃើញវាបានដូចគ្នា។ ចាប់ផ្តើមបិទ និងសម្អាតវាចោលភ្លាម!
💬 សំណួរពិភាក្សា៖
ប្រសិនបើមាន Hacker ម្នាក់ព្យាយាមធ្វើ OSINT មកលើ Profile របស់អ្នកនៅថ្ងៃនេះ តើអ្នកគិតថាគេនឹងរកឃើញចំណុចខ្សោយ ឬទិន្នន័យរសើបអ្វីខ្លះ? ចែករំលែកទស្សនៈនៅខាងក្រោមនេះ!
អត្ថបទនេះផ្តល់ជូនលោកអ្នកដោយ Bitdefender Total Security
Bitdefender Total Security គឺជាកញ្ចប់កម្មវិធីការពារដែលអាចតំឡើងនៅលើប្រព័ន្ធប្រតិបត្តិការ (Windows, macOS, iOS, Android) ដែលប្រមូលផ្តុំនូវមុខងារជាច្រើន មានដូចជា មុខការទប់ស្កាត់និងកម្ចាត់មេរោគ មុខងារឯកជនភាព និងមុខងារសុវត្ថិភាពសំខាន់ៗផ្សេងទៀត ទៅក្នុងកញ្ចប់កម្មវិធីតែមួយ។
លក្ខណៈពិសេសចម្បងរបស់វា គឺការស្វែងរក និងទប់ស្កាត់ការគំរាមកំហែងច្រើនជាន់ថ្នាក់ ដោយផ្អែកលើការវិភាគអាកប្បកិរិយារបស់កម្មវិធី ដែលត្រូវបានបញ្ជាក់តាមរយៈការសាកល្បងក្នុងមន្ទីរពិសោធន៍ឯករាជ្យជាងមួយទសវត្សរ៍មកហើយ ថាអាចបញ្ឈប់មេរោគកុំព្យូទ័រមិនឱ្យឆ្លង ទប់ស្កាត់មោរោគចាប់ជំរិតទារប្រាក់ (ransomware) ការវាយប្រហារតាមភាពងាយរងគ្រោះ/ចន្លោះប្រហោងទើបប្រទះឃើញ (zero-day exploits) និងមេរោគស៊ើបការណ៍ (spyware) មុនពេលដែលវាបង្កការខូចខាតដល់កុំព្យូទ័រ/ប្រព័ន្ធរបស់យើង។ លើសពីនេះ វាក៏មានការការពារនៅកម្រិតបណ្តាញ ដើម្បីរារាំងគេហទំព័រឆបោក (phishing) និងតំណភ្ជាប់ដែលមានមេរោគផងដែរ។
វាកាន់តែបង្កើនសុវត្ថិភាពដល់អ្នកប្រើប្រាស់បន្ថែមទៀត ជាមួយកម្មវិធីគ្រប់គ្រងពាក្យសម្ងាត់ (Password Manager) ប្រព័ន្ធការពារ VPN ភ្ជាប់មកជាមួយស្រាប់ ឧបករណ៍ឃ្លាំមើលកាមេរ៉ា/មីក្រូហ្វូន និងការស្វែងរកការធ្លាយទិន្នន័យដើម្បីជូនដំណឹងនៅពេលមានការលេចធ្លាយព័ត៌មានសម្ងាត់។ ទន្ទឹមនឹងនេះ ការស្កេនទិន្នន័យផ្អែកលើប្រព័ន្ធក្លោដ (Cloud-based scanning) ជួយរក្សាល្បឿនឧបករណ៍របស់អ្នកឲ្យរហ័ស ដោយមិនធ្វើឲ្យម៉ាស៊ីនយឺតយ៉ាវ ឬធ្ងន់នោះទេ៕