General
-

អត្ថបទទី ៥០៖ Fake Online Shopping វេរលុយមុន តែអ្នកលក់បាត់ស្រមោល?
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ តម្លៃថោកខុសពីធម្មតា បិទ Comment ហើយទាមទារឱ្យវេរលុយមុន? សូមប្រយ័ត្ន! វាអាចជា Fake Online Shopping Scam។ នៅអត្ថបទមុន យើងបាននិយាយពី ទំព័រ Facebook ធនាគារក្លែងក្លាយ (Fake Bank…
Read More » -
អត្ថបទទី ៤៩៖ ទំព័រ Facebook ធនាគារក្លែងក្លាយ (Fake Bank Pages)
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ ឆាតទៅ Page ធនាគារក្លែងក្លាយ ហើយផ្ញើ OTP ឬលេខកាត? នោះអាចស្មើនឹងប្រគល់សោរគណនីឱ្យចោរ។ នៅអត្ថបទមុន យើងបាននិយាយពីល្បិច វេរលុយច្រឡំ (Fake Transfer Scam) ដែលជនខិលខូចប្រើសាច់រឿងអាណិត ដើម្បីបោកឱ្យអ្នកវេរលុយត្រឡប់ទៅវិញ។ អត្ថបទនេះ យើងនឹងបន្តមកស្គាល់ល្បិចមួយទៀត ដែលកើតឡើងញឹកញាប់នៅលើ…
Read More » -
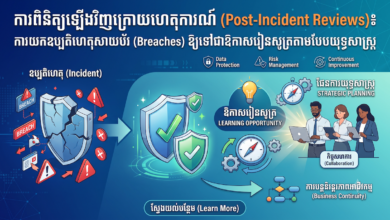
ការពិនិត្យឡើងវិញក្រោយឧប្បតិហេតុ (Post-Incident Reviews)៖ ការយកឧប្បតិហេតុសាយប័រ (Breaches) ឱ្យទៅជាឱកាសរៀនសូត្រតាមបែបយុទ្ធសាស្ត្រ
ការពិនិត្យឡើងវិញក្រោយឧប្បតិហេតុ (Post-Incident Review – PIR) ឬដែលគេតែងតែហៅថា Post-Mortem Analysis គឺជាដំណាក់កាលចុងក្រោយដ៏សំខាន់បំផុតនៃដំណើរការឆ្លើយតបចំពោះហេតុការណ៍ (Incident Response Life Cycle)។ ទោះជាយ៉ាងណាក៏ដោយ អង្គភាពភាគច្រើនតែងតែរំលង ឬធ្វើវាឡើងគ្រាន់តែជាកិច្ចកាតព្វកិច្ច (“Check-the-box” activity) បន្ទាប់ពីប្រព័ន្ធត្រូវបានស្តារឡើងវិញ។ ការធ្វើ PIR តាមបែបយុទ្ធសាស្ត្រ មិនមែនជាការស្វែងរក «អ្នកខុស» នោះទេ…
Read More » -
អត្ថបទទី ៤៨៖ ល្បិច “វេរលុយច្រឡំ” (Fake Transfer Scam) – កុំប្រញាប់វេរលុយត្រឡប់ទៅវិញ ពេលមានគេទូរស័ព្ទមកយំប្រាប់ថាវេរខុស!
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ មានគេទូរស័ព្ទមកយំប្រាប់ថា វេរលុយច្រឡំចូលកុងអ្នក? សូមកុំប្រញាប់វេរត្រឡប់ទៅវិញ។ វាអាចជាល្បិចឆបោក។ នៅអត្ថបទមុន យើងបាននិយាយពី ការបន្លំជាអ្នកគ្រប់គ្រងក្រុម (Admin Impersonation) ដែលជនខិលខូចចម្លងរូបថត និងឈ្មោះ Admin ដើម្បីឆាតបោកសមាជិកក្នុងក្រុម។ អត្ថបទនេះ យើងនឹងបន្តមកស្គាល់ល្បិចមួយទៀត ដែលពឹងផ្អែកលើ ភាពស្មោះត្រង់ សេចក្តីអាណិត និងការប្រញាប់ចង់ជួយគេ។…
Read More » -
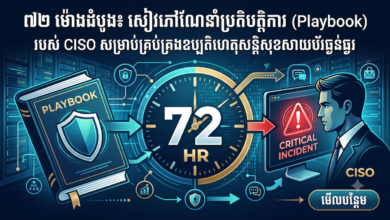
៧២ ម៉ោងដំបូង៖ សៀវភៅណែនាំប្រតិបត្តិការ (Playbook) របស់ CISO សម្រាប់គ្រប់គ្រងឧប្បតិហេតុសន្តិសុខសាយប័រធ្ងន់ធ្ងរ
នៅពេលកើតមាន Major Cyber Incident (ដូចជា Ransomware វាយប្រហារពេញលេញ ឬ Massive Data Breach) រយៈពេល ៧២ ម៉ោងដំបូង គឺជាដំណាក់កាល «មាស» ដែលកំណត់ថាតើក្រុមហ៊ុនអាចគ្រប់គ្រងស្ថានភាពបាន ឬត្រូវបាត់បង់ការគ្រប់គ្រងទាំងស្រុង។ សៀវភៅណែនាំប្រតិបត្តិការ (CISO Executive Playbook) នេះ ត្រូវបានរចនាឡើងដើម្បីតម្រង់ទិស…
Read More » -
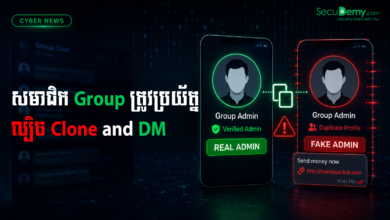
អត្ថបទទី ៤៧៖ សមាជិក Group ត្រូវប្រយ័ត្នល្បិច Clone and DM
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មធ្យម គណនីមានរូបថតដូច Admin ឆាតមកសុំលុយ? សូមកុំជឿភ្លាម។ រូបថត និងឈ្មោះអាចត្រូវចម្លងបាន។ នៅអត្ថបទមុន យើងបាននិយាយពីល្បិច “សុំឱ្យជួយចុច Vote” (Help Me Vote Scam) ដែលជនខិលខូចប្រើគណនីមិត្តភក្តិដែលត្រូវបានហេគ ដើម្បីបោកសុំ OTP និងលួចយកគណនីរបស់អ្នក។…
Read More » -
ការឆ្លើយតបចំពោះឧប្បតិហេតុ គឺជាមុខងារបន្តនិរន្តរភាពអាជីវកម្ម មិនមែនគ្រាន់តែជាភារកិច្ចបច្ចេកវិទ្យាព័ត៌មាន (IT) នោះទេ
ទស្សនទាននេះគឺ ពិតប្រាកដ និងត្រឹមត្រូវបំផុត នៅក្នុងបរិបទនៃសន្តិសុខសុវត្ថិភាពឌីជីថលទំនើប (Modern Cybersecurity)។ ជាញឹកញាប់ អង្គភាពមួយចំនួនតែងតែយល់ច្រឡំថា «ការឆ្លើយតបចំពោះឧប្បតិហេតុ» (Incident Response – IR) គឺជាការងាររបស់នាយកដ្ឋានព័ត៌មានវិទ្យា (IT) ឬ SOC តែមួយមុខ ដូចជាការសម្អាតមេរោគ ឬការដំឡើងប្រព័ន្ធឡើងវិញជាដើម។ ប៉ុន្តែនៅក្នុងតថភាពជាក់ស្តែង នៅពេលដែលការវាយប្រហារធ្ងន់ធ្ងរ (ដូចជា Ransomware)…
Read More » -
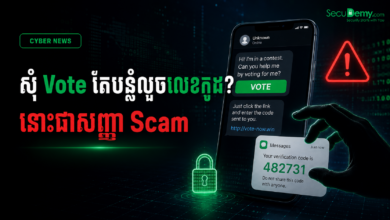
អត្ថបទទី ៤៦៖ ល្បិចឆបោក “សុំឱ្យជួយចុច Vote” (The “Help Me Vote” Scam)
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ មិត្តភក្តិឆាតមកសុំឱ្យជួយចុច Vote ហើយសុំលេខកូដ SMS? កុំផ្ញើឱ្យសោះ! វាអាចជាល្បិចលួចគណនី។ នៅអត្ថបទមុន យើងបាននិយាយពី ការគំរាមទារប្រាក់តាមវីដេអូខល (Sextortion) ដែលជនខិលខូចប្រើការថតអេក្រង់ ដើម្បីគំរាមទារប្រាក់ពីជនរងគ្រោះ។ អត្ថបទនេះ យើងនឹងបន្តមកស្គាល់ល្បិចមួយទៀត ដែលមើលទៅសាមញ្ញ ប៉ុន្តែអាចធ្វើឱ្យអ្នកបាត់គណនី Telegram ឬ…
Read More » -
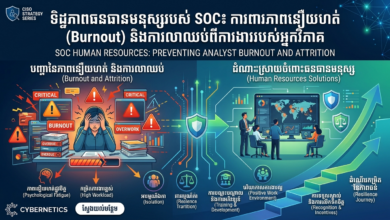
ទិដ្ឋភាពធនធានមនុស្សរបស់ SOC៖ ការពារភាពនឿយហត់ (Burnout) និងការលាឈប់ពីការងាររបស់អ្នកវិភាគ
បញ្ហា Burnout (ភាពនឿយហត់) និងអត្រាលាឈប់ពីការងារខ្ពស់ (High Turnover Rate) របស់អ្នកវិភាគ (SOC Analysts) គឺជាប្រធានបទដ៏ក្តៅគគុក និងជាការប្រឈមមុខធំបំផុតមួយនៅក្នុងផ្នែកសន្តិសុខសាយប័រ។ នៅពេលអ្នកវិភាគត្រូវប្រឈមមុខនឹង Alert Fatigue ជាប្រចាំ ការធ្វើការវេនយប់ (Night shifts) និងសម្ពាធនៃការខ្លាចមើលរំលងការវាយប្រហារពិតប្រាកដ (Fear of Missing Out…
Read More » -
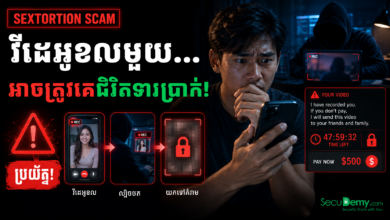
អត្ថបទទី ៤៥៖ ល្បិចបន្លំថតរូបអាក្រាត ដើម្បីជំរិតទារប្រាក់ (Sextortion Scam)!
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មធ្យម ទៅ ខ្ពស់ វីដេអូខលពីជនចម្លែក អាចក្លាយជាអន្ទាក់ថតអេក្រង់ ដើម្បីគំរាមទារប្រាក់។ នៅអត្ថបទមុន យើងបាននិយាយពី ការបន្លំជាថ្នាក់ដឹកនាំ (Boss/Official Impersonation) ដែលជនខិលខូចប្រើរូបថត និងឈ្មោះថ្នាក់ដឹកនាំ ដើម្បីឆាតសុំឱ្យវេរលុយបន្ទាន់។ អត្ថបទនេះ យើងនឹងបន្តមកស្គាល់ប្រភេទបទល្មើសសាយប័រដ៏គ្រោះថ្នាក់មួយ ដែលវាយប្រហារលើ កិត្តិយស ភាពអាម៉ាស់ និងផ្លូវចិត្ត របស់ជនរងគ្រោះ។…
Read More » -
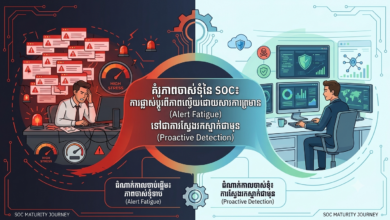
គំរូភាពចាស់ទុំនៃ SOC៖ ការផ្លាស់ប្តូរពីការព្រមាន (Alert Fatigue) ទៅជាការស្វែងរកស្ទាក់ជាមុន (Proactive Detection)
ការគ្រប់គ្រងមជ្ឈមណ្ឌលប្រតិបត្តិការសន្តិសុខសាយប័រ (SOC) តែងតែជួបប្រទះនូវបញ្ហាប្រឈមដ៏ធំមួយគឺ «ដោយសារការព្រមាន» (Alert Fatigue) ដែលកើតចេញពីការទទួលបានការជូនដំណឹង (Alerts) ច្រើនហួសប្រមាណ រហូតធ្វើឱ្យក្រុមការងារបាត់បង់ការផ្តោតអារម្មណ៍លើការគំរាមកំហែងពិតប្រាកដ។ ដើម្បីដោះស្រាយបញ្ហានេះ SOC ត្រូវធ្វើការផ្លាស់ប្តូរតាមរយៈ គំរូភាពចាស់ទុំ (Maturity Model) ពីប្រតិកម្មរង់ចាំតែឆ្លើយតប (Reactive) ទៅជា ការស្វែងរកស្ទាក់ជាមុន (Proactive Detection & Threat Hunting)។…
Read More » -
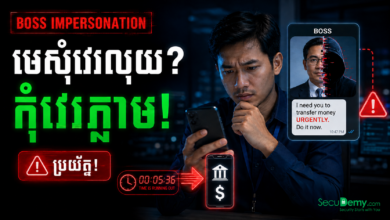
អត្ថបទទី ៤៤៖ Boss Impersonation ល្បិចបន្លំជាមេ ដើម្បីសុំឱ្យវេរលុយបន្ទាន់
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មធ្យម មេឆាតមកថា “កំពុងប្រជុំ ខលមិនបាន ជួយវេរលុយបន្ទាន់”? សូមកុំប្រញាប់ធ្វើតាម។ វាអាចជាចោរបន្លំជាថ្នាក់ដឹកនាំ។ នៅអត្ថបទមុន យើងបាននិយាយពីការឆបោកដែលប្រើល្បែងកម្សាន្ត ឬ App ក្លែងក្លាយ ដើម្បីលួចទិន្នន័យ។ អត្ថបទនេះ យើងនឹងមកស្គាល់ល្បិចមួយទៀត ដែលផ្តោតលើបុគ្គលិកក្រុមហ៊ុន មន្ត្រីរាជការ…
Read More » -
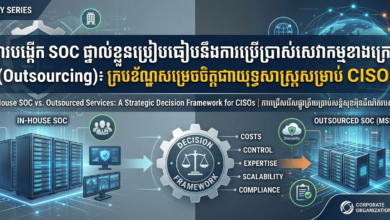
ការបង្កើត SOC ផ្ទាល់ខ្លួនប្រៀបធៀបនឹងការប្រើប្រាស់សេវាកម្មខាងក្រៅ (Outsourcing)៖ ក្របខ័ណ្ឌសម្រេចចិត្តជាយុទ្ធសាស្ត្រសម្រាប់ CISO
សម្រាប់អ្នកដឹកនាំផ្នែកសន្តិសុខព័ត៌មាន (CISO) ការសម្រេចចិត្តថាតើត្រូវបង្កើតមជ្ឈមណ្ឌលប្រតិបត្តិការសន្តិសុខ (Security Operations Center – SOC) ផ្ទាល់ខ្លួន ឬប្រើប្រាស់សេវាកម្មខាងក្រៅ គឺជាជម្រើសជាយុទ្ធសាស្ត្រដ៏សំខាន់ និងមានភាពស្មុគស្មាញបំផុត។ មិនមានដំណោះស្រាយ “មួយទំហំសមសម្រាប់ទាំងអស់” ទេ ហើយជម្រើសនីមួយៗមានផលប៉ះពាល់យ៉ាងខ្លាំងដល់ថវិកា, ធនធានមនុស្ស, ការគ្រប់គ្រងហានិភ័យ និងភាពចាស់ទុំនៃសន្តិសុខសាយប័ររបស់វិស័យ។ ក្របខ័ណ្ឌសម្រេចចិត្តនេះមានគោលបំណងផ្តល់ជូន CISO នូវវិធីសាស្ត្រដែលមានរចនាសម្ព័ន្ធដើម្បីវាយតម្លៃ…
Read More » -
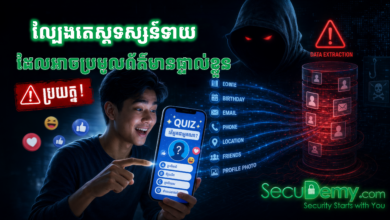
អត្ថបទទី ៤៣៖ Facebook Quizzes ល្បែងតេស្តទស្សន៍ទាយដែលអាចប្រមូលព័ត៌មានផ្ទាល់ខ្លួន
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ ល្បែងទស្សន៍ទាយនៅលើ Facebook មើលទៅសប្បាយ ប៉ុន្តែវាអាចកំពុងសុំសិទ្ធិចូលមើលទិន្នន័យផ្ទាល់ខ្លួនរបស់អ្នក។ នៅអត្ថបទមុន យើងបាននិយាយពី ការឆបោកតាមសារបន្លំជាក្រុមហ៊ុនដឹកជញ្ជូន (Delivery Phishing / Smishing) ដែលប្រើសារ SMS និង Link ក្លែងក្លាយ ដើម្បីបោកឱ្យអ្នកបញ្ចូលព័ត៌មានកាតធនាគារ។ អត្ថបទនេះ…
Read More » -
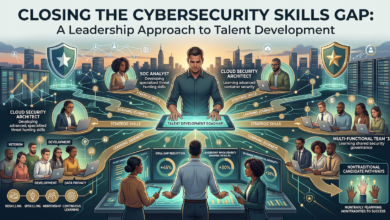
ការបំពេញគម្លាតជំនាញសន្តិសុខសាយប័រ៖ វិធីសាស្ត្រដឹកនាំក្នុងការអភិវឌ្ឍកម្លាំងពលកម្ម
បញ្ហាយុទ្ធសាស្ត្រ (The Strategic Problem) តម្រូវការសន្តិសុខសាយប័រសកលលោកកំពុងកើនឡើងលឿនជាងការផ្គត់ផ្គង់ ហើយទីផ្សារអាស៊ានកំពុងប្រឈមនឹងការខ្វះខាតយ៉ាងស្រួចស្រាវលើតួនាទីឯកទេស។ អង្គភាពដែលប្រកួតប្រជែងតែលើប្រាក់បៀវត្សរ៍ធៀបនឹងក្រុមហ៊ុនបច្ចេកវិទ្យាសកល នឹងត្រូវចាញ់ក្នុងសង្គ្រាមដណ្តើមយកបុគ្គលិកពូកែៗជាប្រចាំ។ កសាងពីខាងក្នុង មិនមែនចាំតែទិញពីខាងក្រៅ (Build, Not Just Buy) ការដំឡើងជំនាញ (Upskilling) បុគ្គលិក IT ផ្ទៃក្នុងឱ្យទៅជាតួនាទីសន្តិសុខ —…
Read More »