ប្រយ័ត្នអ្នកប្រើ iPhone! ហេគឃ័រឆ្លងកាត់គេហទំព័ររាប់រយដែលមានអ្នកចូលទស្សនារាប់សិបលាននាក់ ដើម្បីបង្កប់មេរោគស៊ើបការណ៍ (Spyware) ចូលទូរស័ព្ទ iOS ដោយស្ងាត់ៗ

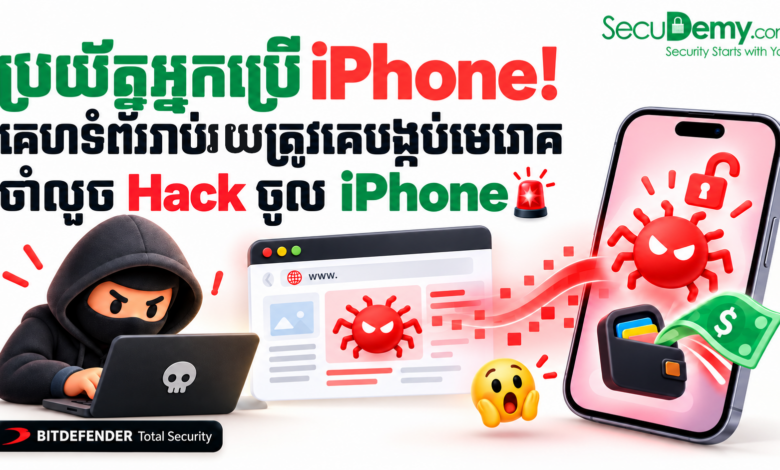
ការជឿជាក់ថាកំពូលស្មាតហ្វូន iPhone របស់ក្រុមហ៊ុន Apple មិនងាយរងការវាយប្រហារដោយមេរោគ ត្រូវបានក្រុមហេគឃ័រទម្លុះចោលម្តងទៀតហើយ! អ្នកស្រាវជ្រាវសន្តិសុខសាយប័របានចេញសេចក្តីព្រមានបន្ទាន់មួយ បន្ទាប់ពីបានរកឃើញថា គេហទំព័រស្របច្បាប់រាប់រយកន្លែង (Legitimate Websites) ដែលមានអ្នកចូលទស្សនារួមគ្នារាប់សិបលានដងក្នុងមួយខែៗ ត្រូវបានហេគឃ័រលួចជ្រៀតចូល និងកែប្រែដោយសម្ងាត់ ដើម្បីប្រែក្លាយទៅជា «បណ្តាញចែកចាយមេរោគស៊ើបការណ៍» (Delivery Network for iPhone Spyware) ដោយម្ចាស់គេហទំព័រទាំងនោះមិនបានដឹងខ្លួនទាល់តែសោះ។
យុទ្ធសាស្ត្រវាយប្រហារនេះ គឺជាទម្រង់វាយប្រហារបែប Watering Hole Attack ដ៏ធំធេងមួយ ដែលសំដៅវាយលុកលើអ្នកប្រើប្រាស់ឧបករណ៍ iOS តាមរយៈកម្មវិធីរុករក (Mobile Browser / Safari) នៅពេលដែលជនរងគ្រោះចូលទៅកាន់គេហទំព័រដែលរងការឆ្លងមេរោគទាំងនោះ។
«គេហទំព័ររាប់រយដែលមានចំនួនអ្នកចូលមើលរាប់សិបលានដងក្នុងមួយខែៗ កំពុងក្លាយជាស្ពានចម្លងមេរោគ iPhone Spyware ដោយមិនដឹងខ្លួន។ នៅពេលអ្នកប្រើប្រាស់ iPhone ចូលមើលគេហទំព័រធម្មតា ពួកគេអាចនឹងត្រូវរងការវាយប្រហារតាមរយៈចន្លោះប្រហោងលើ Browser ឬ WebKit ដោយស្វ័យប្រវត្ត!»
— ការដាស់តឿនរបស់អ្នកស្រាវជ្រាវតាមរយៈរបាយការណ៍ Forbes
ក. យន្តការនៃការវាយប្រហារបែប “Watering Hole” លើ iPhone
ហេតុផលនៃផ្នែកនេះ៖ ពន្យល់អំពីរបៀបដែលហេគឃ័រប្រើប្រាស់គេហទំព័រស្របច្បាប់ដើម្បីទម្លុះប្រព័ន្ធសុវត្ថិភាពរបស់ Apple។
- ការជ្រៀតចូលគេហទំព័រពេញនិយមជាមុន (Compromising High-Traffic Sites)៖ ហេគឃ័រមិនបង្កើតគេហទំព័រក្លែងក្លាយឡើយ ប៉ុន្តែពួកគេស្វែងរក និងទម្លុះគេហទំព័រស្របច្បាប់ដែលមានអ្នកចូលមើលច្រើនរាប់លាននាក់ (ដូចជាសារព័ត៌មាន, ប្លុក, ឬវេទិកាសហគមន៍)។
- ការបង្កប់កូដព្យាបាទ (Malicious JavaScript Injection)៖ ហេគឃ័របានលួចបញ្ចូលកូដ Script ចូលទៅក្នុងទំព័រ Web ទាំងនោះ។ នៅពេលមានអ្នកចូលទស្សនា កូដនេះនឹងធ្វើការស្កេនពិនិត្យប្រភេទឧបករណ៍ (Device Fingerprinting) ជាពិសេសគឺពិនិត្យ User-Agent ដើម្បីកំណត់ថាតើជនរងគ្រោះកំពុងប្រើ iPhone / iOS ឬយ៉ាងណា។
- ការកេងប្រវ័ញ្ចចន្លោះប្រហោងលើ Browser (WebKit/iOS Exploits)៖ ប្រសិនបើជនរងគ្រោះប្រើប្រាស់ iPhone ដែលដំណើរការប្រព័ន្ធប្រតិបត្តិការមិនទាន់បាន Update កូដនោះនឹងទាញយក Exploit មកដំណើរការលើ Browser Engine ដោយស្វ័យប្រវត្ត ដើម្បីទម្លាយចេញពី Sandbox រួចដំឡើង Spyware ចូលក្នុងម៉ាស៊ីនតែម្តង។
ខ. ហានិភ័យនៃមេរោគ Spyware លើឧបករណ៍ជនរងគ្រោះ
ហេតុផលនៃផ្នែកនេះ៖ បង្ហាញពីកម្រិតគ្រោះថ្នាក់នៃទិន្នន័យដែលហេគឃ័រអាចលួចបានពីទូរស័ព្ទ។
- លួចសារ និងទិន្នន័យទំនាក់ទំនងសម្ងាត់៖ មេរោគស៊ើបការណ៍ (Spyware) អាចលួចអានសារឆ្លើយឆ្លងក្នុងកម្មវិធីផ្ញើសារ រូបថត ប្រវត្តិហៅទូរស័ព្ទ និងបញ្ជីទំនាក់ទំនង (Contacts)។
- តាមដានទីតាំងភូមិសាស្ត្រ (Real-Time GPS Tracking)៖ ហេគឃ័រអាចកំណត់ទីតាំងជាក់ស្តែងរបស់ជនរងគ្រោះពីចម្ងាយជាប្រចាំ។
- បូមយក Passwords និង Session Tokens៖ ព័ត៌មានសម្ងាត់គណនីធនាគារ អ៊ីមែល និងគណនីបណ្តាញសង្គមដែលបាន Save ក្នុងម៉ាស៊ីន អាចនឹងត្រូវបញ្ជូនទៅកាន់ Server របស់ហេគឃ័រ (C2 Server)។
គ. អនុសាសន៍បច្ចេកទេស និងវិធានការការពារពី SecuDemy
ហេតុផលនៃផ្នែកនេះ៖ ផ្ដល់នូវ Checklists អនុវត្តជាក់ស្ដែងសម្រាប់អ្នកប្រើប្រាស់ទូទៅ និងម្ចាស់គេហទំព័រ។
សម្រាប់អ្នកប្រើប្រាស់ iPhone (End Users)៖
- Update iOS ទៅកាន់កំណែចុងក្រោយបំផុតជាបន្ទាន់៖ ក្រុមហ៊ុន Apple តែងតែបញ្ចេញកញ្ចប់ Security Patches ដើម្បីបិទចន្លោះប្រហោង WebKit និង Kernel។ សូមចូលទៅកាន់
Settings>General>Software Updateដើម្បីដំឡើងកំណែចុងក្រោយភ្លាមៗ។ - បើកមុខងារ Lockdown Mode ប្រសិនបើអ្នកជាបុគ្គលគោលដៅ (High-Profile Targets)៖ សម្រាប់អ្នកសារព័ត៌មាន មន្ត្រីរដ្ឋាភិបាល ឬអ្នកជំនួញធំៗ ការបើក Lockdown Mode លើ iPhone នឹងជួយបិទខ្ទប់រាល់បច្ចេកវិទ្យា Web ស្មុគស្មាញ (ដូចជាការបិទ JIT compiler និងទប់ស្កាត់ការទាញយកកូដ Script ចម្លែក) ដែលជួយទប់ស្កាត់ Spyware បានយ៉ាងមានប្រសិទ្ធភាពខ្ពស់។
- ជៀសវាងការចុចលើ Link ចម្លែក និងប្រើប្រាស់ Ad-Blockers៖ ការប្រើ Safari Content Blockers អាចជួយកាត់បន្ថយការផ្ទុក Script ពាណិជ្ជកម្មដែលបង្កប់មេរោគ (Malvertising) បានមួយកម្រិត។
សម្រាប់ម្ចាស់គេហទំព័រ (Webmasters & SysAdmins)៖
- ស្កេនកូដប្រព័ន្ធរកកូដប្លែកៗ (Integrity & Malware Scanning)៖ ត្រួតពិនិត្យមើលឯកសារ
.jsនិង Database ថាតើមានកូដ Script ពីភាគីទីបីដែលមិនស្គាល់អត្តសញ្ញាណត្រូវបានបង្កប់ចូលដែរឬទេ។ - កំណត់គោលការណ៍ Content Security Policy (CSP)៖ រឹតបន្តឹងកុំឱ្យគេហទំព័រអនុញ្ញាតឱ្យទាញយក ឬដំណើរការ External Scripts ពី Domain ផ្សេងដែលគ្មានការអនុញ្ញាត។
ប្រភពដើម៖ Forbes – Thomas Brewster
អត្ថបទនេះផ្តល់ជូនដោយ Bitdefender Total Security
Bitdefender Total Security គឺជាកញ្ចប់កម្មវិធីការពារឧបករណ៍របស់អ្នកដែលអាចតំឡើងនៅលើប្រព័ន្ធប្រតិបត្តិការ (Windows, macOS, iOS, Android) ដែលប្រមូលផ្តុំនូវមុខងារជាច្រើន មានដូចជា មុខការទប់ស្កាត់និងកម្ចាត់មេរោគ មុខងារឯកជនភាព និងមុខងារសុវត្ថិភាពសំខាន់ៗផ្សេងទៀត ទៅក្នុងកញ្ចប់កម្មវិធីតែមួយ។ Bitdefender អាចបញ្ឈប់មេរោគកុំព្យូទ័រមិនឱ្យឆ្លង ទប់ស្កាត់មោរោគចាប់ជំរិតទារប្រាក់ (ransomware) ការវាយប្រហារតាមភាពងាយរងគ្រោះ/ចន្លោះប្រហោងទើបប្រទះឃើញ (zero-day exploits) និងមេរោគស៊ើបការណ៍ (spyware) មុនពេលដែលវាបង្កការខូចខាតដល់កុំព្យូទ័រ/ប្រព័ន្ធរបស់យើង។ លើសពីនេះ វាក៏មានការការពារនៅកម្រិតបណ្តាញ ដើម្បីរារាំងគេហទំព័រឆបោក (phishing) និងតំណភ្ជាប់ដែលមានមេរោគផងដែរ៕