FBI បញ្ជាក់ផ្លូវការ៖ ក្រុមចារកម្មកូរ៉េខាងជើង TraderTraitor ជាអ្នកនៅពីក្រោយមហន្តរាយលួចគ្រីបតូ ៦.៤៣ ពាន់លានដុល្លារពី Binance 🚨

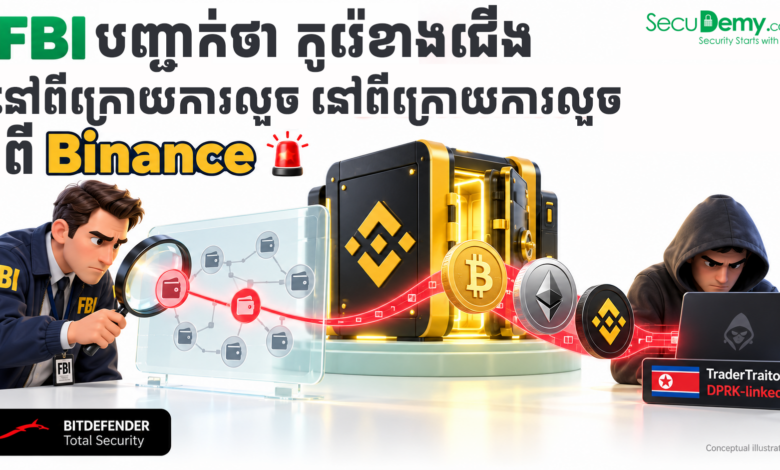
ការិយាល័យស៊ើបអង្កេតសហព័ន្ធអាមេរិក (FBI) រួមជាមួយ USSS និង IRS-CI បានប្រកាសជាផ្លូវការថា ការលួចទ្រព្យសកម្មគ្រីបតូជាង ៦.៤៣ ពាន់លានដុល្លារពី Binance គឺជាស្នាដៃរបស់ក្រុមហេគឃ័ររដ្ឋាភិបាលកូរ៉េខាងជើង TraderTraitor (ស្គាល់ជា Jade Sleet ឬ UNC4899) ដែលធ្វើឱ្យវាក្លាយជាការចោរកម្មគ្រីបតូធំបំផុតក្នុងប្រវត្តិសាស្ត្រ។ ក្រុមហ៊ុនស្រាវជ្រាវ Elliptic បានកត់សម្គាល់ថា ឧប្បត្តិហេតុនេះស្ទើរតែបានបង្កើនទំហំទ្រព្យសម្បត្តិគ្រីបតូសរុបដែលកូរ៉េខាងជើងធ្លាប់លួចបានកន្លងមកឡើងជិតទ្វេដង។
«គេរំពឹងថា ទ្រព្យសកម្មដែលលួចបានទាំងនេះ នឹងត្រូវបានបន្តលាងលុយកខ្វក់តាមរយៈការបំប្លែងលើសេវាកម្ម DeFi និង Instant Swap ដើម្បីត្រៀមបំបាត់ដាននៅដំណាក់កាលបន្ទាប់!»
— ការបញ្ជាក់ពីការិយាល័យស៊ើបអង្កេតសហព័ន្ធ FBI
ទិន្នន័យនៃការវាយប្រហារបង្ហាញថា ទ្រព្យសកម្មដែលត្រូវលួចរត់កាត់បណ្តាញប្លុកឆេនចំនួន ១១ ដោយក្នុងនោះ ៨២% ជា Ethereum និង Bitcoin។ ទោះជាយ៉ាងណា តាមរយៈអន្តរាគមន៍បន្ទាន់លើ On-chain ក្រុមហ៊ុន Tether, Circle, Ripple, Arbitrum និង Optimism បានសហការបង្កកទ្រព្យសកម្មត្រឡប់មកវិញបានប្រមាណ ២.៨៥ ពាន់លានដុល្លារ។
ការស៊ើបអង្កេតបច្ចេកទេសរបស់ Microsoft និង SentinelOne បានលាតត្រដាងថា ក្រុម TraderTraitor បានប្រើប្រាស់ Developer Toolchain និង AI ដើម្បីវាយលុក ដោយពួកគេបានបង្កប់មេរោគទៅក្នុងកញ្ចប់ Terraform Providers ក្លែងក្លាយ ដើម្បីទម្លាក់ Infostealer ឈ្មោះ FLATROOF និង ROOFDECK Backdoor គ្រប់គ្រងម៉ាស៊ីនពីចម្ងាយ ព្រមទាំងប្រើ AI បង្កើត Profile ជ្រើសរើសបុគ្គលិកក្លែងក្លាយតាមបណ្តាញសង្គម ដើម្បីទាក់ទាញវិស្វករ DevOps ឱ្យទាញយកកូដផ្ទុកមេរោគ។
បច្ចុប្បន្ន Binance បានបើកដំណើរការដកប្រាក់ឡើងវិញជាដំណាក់កាលលើបណ្តាញទាំង ១៥ ចាប់តាំងពីថ្ងៃទី ០១ ខែវិច្ឆិកា ឆ្នាំ ២០២៦ដោយក្នុងរយៈពេលប៉ុន្មានម៉ោងដំបូង ក្រុមហ៊ុនបានដំណើរការប្រតិបត្តិការដកប្រាក់ ៤.៦៤៩ ពាន់លានដុល្លារ និងដាក់ប្រាក់ ១.០១ ពាន់លានដុល្លារយ៉ាងរលូន ស្របពេលប្រព័ន្ធការពារត្រូវបានរឹតបន្តឹងជាថ្មី។
ប្រភពដើម៖ The Hacker News / សេចក្តីប្រកាសផ្លូវការរបស់ FBI
អត្ថបទនេះផ្តល់ជូនដោយ Bitdefender Total Security
Bitdefender Total Security គឺជាកញ្ចប់កម្មវិធីការពារឧបករណ៍របស់អ្នកដែលអាចតំឡើងនៅលើប្រព័ន្ធប្រតិបត្តិការ (Windows, macOS, iOS, Android) ដែលប្រមូលផ្តុំនូវមុខងារជាច្រើន មានដូចជា មុខការទប់ស្កាត់និងកម្ចាត់មេរោគ មុខងារឯកជនភាព និងមុខងារសុវត្ថិភាពសំខាន់ៗផ្សេងទៀត ទៅក្នុងកញ្ចប់កម្មវិធីតែមួយ។ Bitdefender អាចបញ្ឈប់មេរោគកុំព្យូទ័រមិនឱ្យឆ្លង ទប់ស្កាត់មោរោគចាប់ជំរិតទារប្រាក់ (ransomware) ការវាយប្រហារតាមភាពងាយរងគ្រោះ/ចន្លោះប្រហោងទើបប្រទះឃើញ (zero-day exploits) និងមេរោគស៊ើបការណ៍ (spyware) មុនពេលដែលវាបង្កការខូចខាតដល់កុំព្យូទ័រ/ប្រព័ន្ធរបស់យើង។ លើសពីនេះ វាក៏មានការការពារនៅកម្រិតបណ្តាញ ដើម្បីរារាំងគេហទំព័រឆបោក (phishing) និងតំណភ្ជាប់ដែលមានមេរោគផងដែរ៕