ប្រតិបត្តិការកក្រើកទ្វីបអាហ្វ្រិក “Serengeti III”៖ អាំងទែរប៉ូល (Interpol) បង្ក្រាបបណ្តាញឧក្រិដ្ឋកម្មសាយប័រ ចាប់ខ្លួនជនសង្ស័យជិត ១,៥០០ នាក់ និងរឹបអូសលុយកខ្វក់ជាង ១០៥ លានដុល្លារ

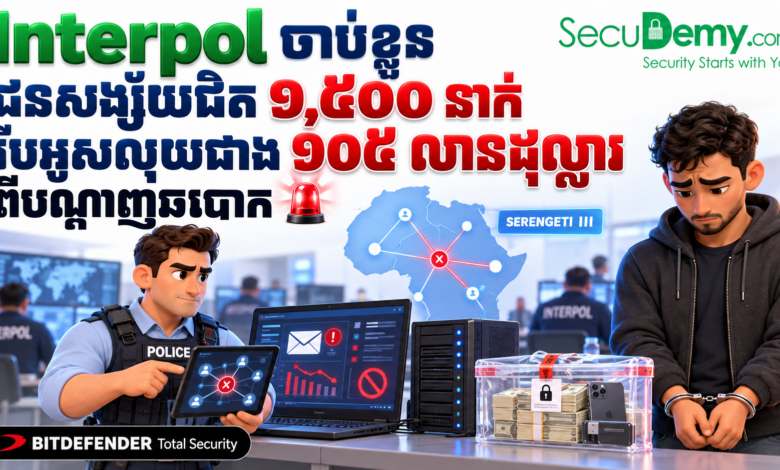
អង្គការនគរបាលព្រហ្មទណ្ឌអន្តរជាតិ (Interpol) បានប្រកាសជាផ្លូវការអំពីលទ្ធផលនៃប្រតិបត្តិការបង្ក្រាបទ្រង់ទ្រាយធំប្រចាំឆ្នាំប្រឆាំងនឹងក្រុមឧក្រិដ្ឋជនបច្ចេកវិទ្យា ក្រោមឈ្មោះប្រតិបត្តិការ “Serengeti III”។ ប្រតិបត្តិការនេះបានធ្វើឡើងនៅទូទាំងបណ្តាប្រទេសក្នុងទ្វីបអាហ្វ្រិក ដោយផ្តោតលើការកម្ចាត់ក្រុមបោកប្រាស់តាមអ៊ីនធឺណិត (Online Fraud), ក្រុមមេរោគជំរិតទារប្រាក់ (Ransomware), និងការវាយប្រហារបន្លំអ៊ីមែលអាជីវកម្ម (Business Email Compromise – BEC)។
ជាលទ្ធផល កម្លាំងសមត្ថកិច្ចបានចាប់ខ្លួនជនសង្ស័យសរុបចំនួន ១,៤៦២ នាក់, បំបែកបណ្តាញកុំព្យូទ័រព្យាបាទ (Malicious Networks) ជាង ១០,០០០ បណ្តាញ, និងរឹបអូសបានថវិកាខុសច្បាប់ប្រមាណជាង ១០៥ លានដុល្លារអាមេរិក។ របាយការណ៍បានរកឃើញជនរងគ្រោះជិត ៦៦,០០០ នាក់ ដែលមានទំហំនៃការខូចខាតសរុបកើនឡើងហួសពី ៣៨៥ លានដុល្លារ។
«ប្រតិបត្តិការ Serengeti III គឺជាភស្តុតាងជាក់ស្តែងនៃកិច្ចសហការអន្តរជាតិក្នុងការបោសសម្អាតជម្រកឧក្រិដ្ឋកម្មសាយប័រឆ្លងដែន។ ក្រុមឧក្រិដ្ឋជនបានបង្កើតមជ្ឈមណ្ឌល Call Center ឆបោក និងមជ្ឈមណ្ឌលជីកកាក់គ្រីបតូខុសច្បាប់ ដើម្បីបូមយកលុយរាប់រយលានដុល្លារពីជនរងគ្រោះនៅជុំវិញពិភពលោក!»
— ការបញ្ជាក់ពីតំណាងអង្គការ Interpol
ក. ទំហំនៃកិច្ចសហការអន្តរជាតិ និងការបង្ក្រាបធំៗ
ហេតុផលនៃផ្នែកនេះ៖ បង្ហាញពីបណ្តាប្រទេសដែលបានចូលរួម និងចំណុចក្តៅនៃប្រតិបត្តិការបោសសម្អាត។
- ប្រទេសចូលរួមចំនួន ២១ រដ្ឋ៖ ប្រទេសនៅទ្វីបអាហ្វ្រិកចំនួន ២០ រួមជាមួយនឹងសហរដ្ឋអាមេរិក បានសហការគ្នាយ៉ាងជិតស្និទ្ធ ដោយ Interpol បានផ្ដល់ព័ត៌មានស៊ើបការណ៍សម្ងាត់ (Threat Intelligence) ពាក់ព័ន្ធនឹង Domain សង្ស័យ, អាសយដ្ឋាន IP, និង Command-and-Control (C2) Servers ដែលផ្សារភ្ជាប់នឹងសកម្មភាពឧក្រិដ្ឋ។
- អ៊ូហ្គង់ដា (Uganda) — ចំណុចចាប់ខ្លួនច្រើនជាងគេបំផុត៖ សមត្ថកិច្ចបានបំបែកបណ្តាញឆបោកឆ្លងដែនធំៗចំនួនពីរ និងចាប់ខ្លួនជនបរទេសចំនួន ៣៦៥ នាក់។ យោងតាមប្រព័ន្ធផ្សព្វផ្សាយក្នុងស្រុក ជនសង្ស័យដែលត្រូវចាប់ខ្លួនភាគច្រើនជាជនជាតិមកពីតំបន់អាស៊ីខាងត្បូង និងអាស៊ីបូព៌ា ដែលប្រតិបត្តិការចេញពីអគារស្នាក់នៅស្មុគស្មាញមួយកន្លែង និងមានការរឹតត្បិតមិនឱ្យពួកគេចេញក្រៅ។
- វិធីសាស្ត្រឆបោកនៅអ៊ូហ្គង់ដា៖ ក្រុមនេះបានបង្កើត Call Center ដោយប្រើប្រាស់ Script និយាយបញ្ចុះបញ្ចូល, បង្កើត Platform ជួញដូរក្លែងក្លាយ, និងគេហទំព័របោកប្រាស់ ដើម្បីបោកបញ្ឆោតមនុស្សវ័យចូលនិវត្តន៍នៅទ្វីបអាស៊ី ឱ្យដាក់លុយវិនិយោគលើគម្រោងខ្យល់។
ខ. ការបង្ក្រាបមជ្ឈមណ្ឌលជីកកាក់គ្រីបតូ និងការឆបោក BEC នៅបណ្តាប្រទេសផ្សេងៗ
ហេតុផលនៃផ្នែកនេះ៖ ផ្ដល់នូវទិន្នន័យជាក់ស្ដែងលើករណីឧក្រិដ្ឋកម្មបច្ចេកវិទ្យាផ្សេងៗគ្នាក្នុងប្រតិបត្តិការ។
- អង់ហ្គោឡា (Angola) — បង្ក្រាបកន្លែងជីកកាក់ខុសច្បាប់៖ សមត្ថកិច្ចបានបិទមជ្ឈមណ្ឌលជីកកាក់គ្រីបតូខុសច្បាប់ធំៗចំនួន ២,ចាប់ខ្លួនមនុស្ស ៩ នាក់, និងរឹបអូសឧបករណ៍ Mining Rig ជាង ២,០០០ គ្រឿង។ លើសពីនេះ ប៉ូលិសបានរឹបអូសស្ថានីយបំប្លែងចរន្តអគ្គិសនីខុសច្បាប់ចំនួន ៦ កន្លែង ដែលមានតម្លៃជាង ១ លានដុល្លារ (កាលពីប្រតិបត្តិការ Serengeti II ឆ្នាំមុន អាជ្ញាធរធ្លាប់បានឆ្មក់បង្ក្រាបកន្លែងជីកកាក់ចំនួន ២៥ កន្លែងដែលដំណើរការដោយជនជាតិចិនចំនួន ៦០ នាក់ផងដែរ)។
- នីហ្សេរីយ៉ា (Nigeria) — ចាប់ខ្លួនមេបណ្តាញ Phishing & BEC៖ អាជ្ញាធរបានចាប់ខ្លួនជនសង្ស័យម្នាក់ដែលដំណើរការប្រព័ន្ធ Phishing និង BEC ដោយលួចប្រមូល Software Credentials និងមានបញ្ជីអ៊ីមែលជនរងគ្រោះរហូតដល់ ២.១ លានអាសយដ្ឋាន រួមទាំងបានរឹបអូសរថយន្តទំនើបដែលទិញពីលុយកខ្វក់។ ករណីមួយទៀតពាក់ព័ន្ធនឹងការបោកប្រាស់វិនិយោគតាម Messaging Apps ដោយតាមដានរកឃើញលុយបោកប្រាស់ជាង ២.៤ លានដុល្លារ ដែលភាគច្រើនត្រូវបានបោកសម្អាតតាមរយៈរូបិយប័ណ្ណគ្រីបតូ (Cryptocurrency)។
- បណ្តាប្រទេសដទៃទៀត៖
- តង់ហ្សានី (Tanzania)៖ បង្ក្រាបគម្រោងកម្មវិធីកម្ចីប្រាក់ទូរស័ព្ទដៃបង្កប់មេរោគ (Malicious Mobile Loan App)។
- ហ្គាបុង (Gabon)៖ កម្ទេចបណ្តាញឆបោកការនាំចូលរថយន្តដែលដំណើរការលើបណ្តាញសង្គម។
- សាធារណរដ្ឋកុងហ្គោ (Republic of Congo)៖ ចាប់ខ្លួនមនុស្ស ៣០ នាក់ពាក់ព័ន្ធនឹងបណ្តាញឧក្រិដ្ឋកម្មសាយប័រ។
- ហ្គាណា និងនីហ្សេរីយ៉ា (Ghana & Nigeria)៖ ឃាត់ខ្លួនមនុស្ស ២៨ នាក់ និងជួយសង្គ្រោះជនរងគ្រោះនៃការជួញដូរមនុស្សជាង ១០០ នាក់ ដែលត្រូវបានបង្ខំឱ្យធ្វើការនៅក្នុងជំរំឆបោក (Scam Compounds) នៅអាហ្វ្រិកខាងលិច។
Interpol បានបញ្ជាក់ថា ការស៊ើបអង្កេតជាច្រើននៅតែបន្តបើកចំហ ខណៈដែលសមត្ថកិច្ចកំពុងធ្វើការវិភាគលើភស្តុតាងរឹបអូសបាន និងបន្តតាមដានខ្សែច្រវាក់លុយកខ្វក់ដើម្បីកំណត់មុខសញ្ញាបន្ថែមទៀត។
គ. មេរៀនសន្តិសុខសាយប័រ និងការយល់ឃើញពី SecuDemy
ហេតុផលនៃផ្នែកនេះ៖ ផ្ដល់នូវការដាស់តឿន និងអនុសាសន៍ជាក់ស្ដែងសម្រាប់ប្រជាពលរដ្ឋ និងស្ថាប័នអាជីវកម្មនៅកម្ពុជា។
១. ការរីករាលដាលនៃមជ្ឈមណ្ឌលឆបោក (Scam Compounds) ទៅកាន់ទ្វីបអាហ្វ្រិក៖
ករណីនៅអ៊ូហ្គង់ដា និងអាហ្វ្រិកខាងលិចបង្ហាញយ៉ាងច្បាស់ថា ក្រោយពេលមានការរឹតបន្តឹង និងបង្ក្រាបនៅតំបន់អាស៊ីអាគ្នេយ៍ បណ្តាញឧក្រិដ្ឋជនឆបោកឆ្លងដែនបានបង្វែរទីតាំងប្រតិបត្តិការ និងជម្រករបស់ពួកគេទៅកាន់ទ្វីបអាហ្វ្រិក ដោយនៅតែបន្តកំណត់គោលដៅបោកប្រាស់ប្រជាជននៅអាស៊ីដដែល។
២. ប្រយ័ត្នចំពោះការវិនិយោគតាមអនឡាញ (Pig Butchering / Fake Investment)៖
ជនរងគ្រោះភាគច្រើនត្រូវបានទាក់ទាញតាមរយៈបណ្តាញសង្គម និងកម្មវិធីផ្ញើសារ (Telegram, WhatsApp) ឱ្យចូលរួមក្នុង Platform ជួញដូរ ឬវិនិយោគក្លែងក្លាយ។ ប្រជាពលរដ្ឋត្រូវចងចាំថា៖ «គ្មានការវិនិយោគណាដែលទទួលបានផលចំណេញខ្ពស់ខុសពីធម្មជាតិ ដោយគ្មានហានិភ័យនោះឡើយ!»
៣. ការពារស្ថាប័នពីការវាយប្រហារ Business Email Compromise (BEC)៖
សម្រាប់ក្រុមហ៊ុន និងអាជីវកម្ម ត្រូវបង្កើតនីតិវិធីផ្ទៀងផ្ទាត់ផ្ទាល់ (Multi-person Approval / Phone Call Verification) មុនពេលធ្វើការផ្ទេរប្រាក់ទៅកាន់គណនីធនាគារថ្មី ដើម្បីទប់ស្កាត់ការក្លែងបន្លំអ៊ីមែលរបស់ដៃគូពាណិជ្ជកម្ម។
៤. ប្រយ័ត្នចំពោះកម្មវិធីកម្ចីប្រាក់ទូរស័ព្ទ (Loan Apps)៖
កម្មវិធីកម្ចីខុសច្បាប់ភាគច្រើនទាមទារសិទ្ធិមើល Contacts, រូបថត, និងសារ SMS របស់អ្នក ដែលអាចឱ្យឧក្រិដ្ឋជនយកមកគំរាមកំហែង និងទារប្រាក់កម្រិតខ្ពស់។
ប្រភពដើម៖ The Record Media (Alexander Martin)
អត្ថបទនេះផ្តល់ជូនដោយ Bitdefender Total Security
Bitdefender Total Security គឺជាកញ្ចប់កម្មវិធីការពារឧបករណ៍របស់អ្នកដែលអាចតំឡើងនៅលើប្រព័ន្ធប្រតិបត្តិការ (Windows, macOS, iOS, Android) ដែលប្រមូលផ្តុំនូវមុខងារជាច្រើន មានដូចជា មុខការទប់ស្កាត់និងកម្ចាត់មេរោគ មុខងារឯកជនភាព និងមុខងារសុវត្ថិភាពសំខាន់ៗផ្សេងទៀត ទៅក្នុងកញ្ចប់កម្មវិធីតែមួយ។ Bitdefender អាចបញ្ឈប់មេរោគកុំព្យូទ័រមិនឱ្យឆ្លង ទប់ស្កាត់មោរោគចាប់ជំរិតទារប្រាក់ (ransomware) ការវាយប្រហារតាមភាពងាយរងគ្រោះ/ចន្លោះប្រហោងទើបប្រទះឃើញ (zero-day exploits) និងមេរោគស៊ើបការណ៍ (spyware) មុនពេលដែលវាបង្កការខូចខាតដល់កុំព្យូទ័រ/ប្រព័ន្ធរបស់យើង។ លើសពីនេះ វាក៏មានការការពារនៅកម្រិតបណ្តាញ ដើម្បីរារាំងគេហទំព័រឆបោក (phishing) និងតំណភ្ជាប់ដែលមានមេរោគផងដែរ៕