Security Alert៖ ប្រយ័ត្នអ្នកប្រើ Mac! មេរោគ “MacSync Stealer” កំពុងលួច Password, Session Cookies និង Crypto Wallet តាមល្បិច ClickFix
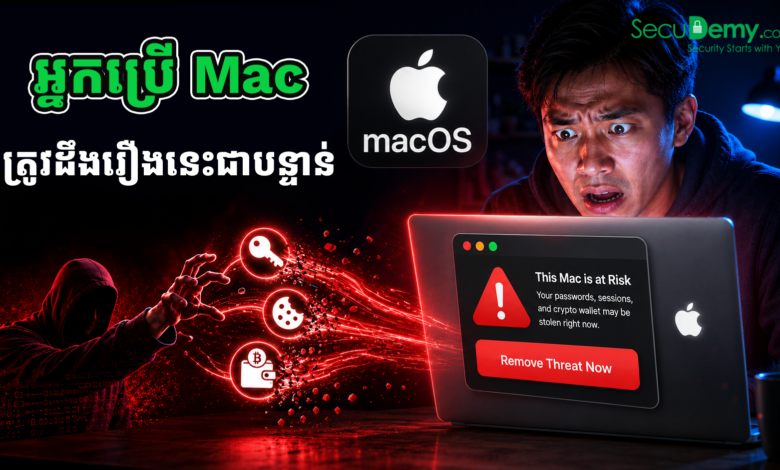
ក្រុមហ៊ុនម៉ៃក្រូសូហ្វ បានចេញសេចក្តីព្រមានបន្ទាន់មួយអំពីមេរោគប្រភេទ Info-Stealer ថ្មីឈ្មោះថា MacSync Stealer ដែលកំពុងកំណត់គោលដៅវាយប្រហារលើអ្នកប្រើប្រាស់ប្រព័ន្ធប្រតិបត្តិការ macOS។ មេរោគនេះប្រើប្រាស់ល្បិចបោកបញ្ឆោតយ៉ាងវៃឆ្លាតដើម្បីលួចទិន្នន័យសំខាន់ៗពីក្នុងកុំព្យូទ័ររបស់អ្នកដោយងាយស្រួល។
នៅពេលដែល MacSync Stealer ឆ្លងចូលទៅក្នុងម៉ាស៊ីន វាអាចទាញយកទិន្នន័យសម្ងាត់របស់អ្នកចេញទៅក្រៅភ្លាមៗ។ ទិន្នន័យទាំងនោះរួមមាន Browser Credentials និង Session Tokens (ដែលអនុញ្ញាតឱ្យចោរព័តមានវិទ្យាចូលគណនីរបស់អ្នកដោយមិនបាច់ឆ្លងកាត់ 2FA), កាបូបលុយគ្រីបតូ (Cryptocurrency Wallets), SSH Keys, GitHub Access Tokens, Cloud API Credentials (AWS, Azure, GCP) ព្រមទាំងឯកសារសំខាន់ៗដែលរក្សាទុកក្នុងកុំព្យូទ័រ។
មេរោគនេះមិនចាំបាច់ប្រើប្រាស់បច្ចេកទេស Zero-Day ស្មុគស្មាញនោះទេ ប៉ុន្តែវាប្រើប្រាស់វិធីសាស្ត្រ Social Engineering ដ៏គ្រោះថ្នាក់មួយហៅថា ClickFix។ ជាទូទៅ ជនរងគ្រោះនឹងចូលទៅកាន់វេបសាយក្លែងក្លាយ ឬវេបសាយដែលរងការវាយប្រហារ រួចហើយស្រាប់តែលោតផ្ទាំង Error ក្លែងក្លាយមួយបង្ហាញសារថា៖
“Verification Failed / Browser Error: Please copy this command and run it in the Terminal to fix.”
Website ទាំងនោះមានសមត្ថភាពអាចពិនិត្យដឹងជាមុនថាអ្នកកំពុងប្រើប្រាស់ macOS (OS Fingerprinting) ទើបវាបង្ហាញកូដបញ្ជាជាក់លាក់សម្រាប់ Mac។ ពេលដែលអ្នកប្រើប្រាស់យល់ច្រឡំ Copy កូដនោះទៅ Paste និងដំណើរការក្នុង macOS Terminal វានឹងទាញយក និងដំណើរការ Payload របស់ MacSync Stealer ភ្លាមៗ ខណៈដែល C2 (Command-and-Control) Domains របស់វាត្រូវបានផ្លាស់ប្តូរញឹកញាប់ ដើម្បីគេចពីការតាមដានរបស់ប្រព័ន្ធសុវត្ថិភាព។
ដើម្បីការពារកុំឱ្យធ្លាក់ខ្លួនជាជនរងគ្រោះ អ្នកប្រើប្រាស់ macOS ទាំងអស់ត្រូវប្រុងប្រយ័ត្នខ្ពស់ និងអនុវត្តតាមវិធានការសំខាន់ៗ៖
- ដាច់ខាតកុំ Copy-Paste Command ពីវេបសាយណាមួយចូលទៅក្នុង Terminal ជាដាច់ខាត។
- ទាញយក Software ពី Mac App Store ឬ Official Website ផ្លូវការប៉ុណ្ណោះ។
- បើកមុខងារ macOS Automatic Updates ជានិច្ច។
- ប្រើប្រាស់ Dedicated Password Manager និងត្រូវប្រញាប់ប្រញាល់ Revoke Active Sessions ទាំងអស់នៅលើ Google, Microsoft, Telegram ឬ GitHub ប្រសិនបើមានការសង្ស័យថាធ្លាប់បាន Run Script ណាមួយខុសប្រក្រតី។
ក្រៅពី MacSync Stealer នេះ ក៏មានការគំរាមកំហែងថ្មីៗផ្សេងទៀតដែលសហគមន៍អ្នកបច្ចេកវិទ្យាត្រូវប្រយ័ត្នប្រយែងផងដែរ ដូចជា Rust Supply Chain Attack (ដែលមាន Malicious Package ឈ្មោះ proc-macro1 បង្កប់កូដទាញយកមេរោគពេល Developer Build Project), Gunra Ransomware (ប្រើបច្ចេកទេស Double-Extortion ទាំង Encrypt និងលួចទិន្នន័យដើម្បីគំរាមទារប្រាក់), និង Medusa Ransomware ដែលកំពុងបន្តវាយប្រហារលើស្ថាប័នរដ្ឋ និងវិស័យសុខាភិបាលជាបន្តបន្ទាប់។
ប្រភពយោង៖ Microsoft Security – Hunting MacSync Stealer Infrastructure