ក្រុមហ៊ុនហេដ្ឋារចនាសម្ព័ន្ធ AI យក្ស Fireworks ទទួលរងការហេគ ២ លើកជាប់គ្នា៖ ធ្លាយទិន្នន័យគណនី ព័ត៌មានវិក្កយបត្រ និងប៉ះពាល់ដល់អតិថិជន Notion តាមរយៈល្បិចថ្មី “LLMJacking” 🚨

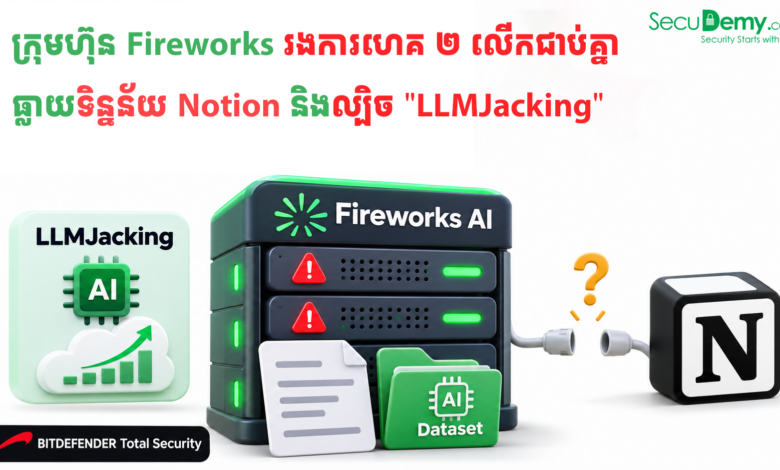
ក្រុមហ៊ុនផ្តល់សេវាកម្មហេដ្ឋារចនាសម្ព័ន្ធ និងប្រព័ន្ធដំណើរការ AI ដ៏ល្បីឈ្មោះ Fireworks (ដែលមានអតិថិជនជាស្ថាប័នជាង ១០,០០០ ក្រុមហ៊ុន) បានទទួលស្គាល់ជាផ្លូវការថា ខ្លួនបានរងការវាយប្រហារសាយប័រចំនួន ២ លើកកាលពីខែតុលា ឆ្នាំ ២០២៦ កន្លងទៅ។ ឧប្បត្តិហេតុនេះបានបណ្តាលឱ្យក្រុមហេគឃ័រលួចបាននូវព័ត៌មានគណនី ព័ត៌មានវិក្កយបត្រ (Billing Information) កូដសម្ងាត់ប្រព័ន្ធ (Secrets/Tokens) និងទិន្នន័យជាក់លាក់ពាក់ព័ន្ធនឹង AI (Datasets)។ លើសពីនេះ ក្រុមហ៊ុន Workspace ឌីជីថលយក្ស Notion ក៏បានប្រកាសអាសន្នថា ទិន្នន័យអតិថិជនរបស់ខ្លួនមួយចំនួនបានរងផលប៉ះពាល់ដោយសារឧប្បត្តិហេតុនេះផងដែរ។
«កាលពីថ្ងៃទី ២៤ ខែតុលា ក្រុមហេគឃ័របានប្រើប្រាស់ច្រកទ្វារពីក្រុមហ៊ុន Cloud ភាគីទីបី ដើម្បីឈានទៅគ្រប់គ្រងម៉ាស៊ីនអភិវឌ្ឍន៍ (Development Machines) របស់ Fireworks រួចបញ្ជាដំណើរការ Workload ខុសច្បាប់ ដែលបង្កផលប៉ះពាល់បន្ថែមទៀតលើទិន្នន័យអតិថិជន!»
— ការបញ្ជាក់ផ្លូវការពីសេចក្តីជូនដំណឹងរបស់ក្រុមហ៊ុន Fireworks
១. ដំណើរដើមទងនៃការវាយប្រហារទាំង ២ លើក
- លើកទី ១ (រកឃើញថ្ងៃទី ០៦ តុលា ២០២៦)៖ ក្រុមឧក្រិដ្ឋជនសាយប័រដែលមានគោលដៅជំរិត និងលួចផលប្រយោជន៍ហិរញ្ញវត្ថុ បានទម្លុះចូលប្រព័ន្ធ និងលួចយកព័ត៌មានគណនី វិក្កយបត្រ និង Secrets (API Tokens/Credentials)។ Fireworks បានជួលក្រុមស៊ើបអង្កេតជំនាញ Palo Alto Networks Unit 42 ដើម្បីធ្វើកោសល្យវិច័យ និងទប់ស្កាត់ជាបន្ទាន់។
- លើកទី ២ (ថ្ងៃទី ២៣-២៤ តុលា ២០២៦)៖ ហេគឃ័របានវាយប្រហារលើ Third-party Cloud Provider ដែលជាដៃគូផ្តល់ Server សម្រាប់ម៉ាស៊ីនស្រាវជ្រាវ (R&D) របស់ Fireworks។ តាមរយៈច្រកនេះ ហេគឃ័របានជ្រៀតចូលម៉ាស៊ីន Development របស់ Fireworks បញ្ជា Run កិច្ចការមិនស្របច្បាប់ និងទាញយកទិន្នន័យផ្ទៃក្នុង ប្រវត្តិទូទាត់ប្រាក់ ព្រមទាំងបណ្តុំទិន្នន័យ AI (AI Datasets)។
២. ផលប៉ះពាល់លើក្រុមហ៊ុន Notion
ក្រុមហ៊ុន Notion បានចេញសេចក្តីប្រកាសដាច់ដោយឡែកមួយថា ខ្លួនបានទទួលដំណឹងពី Fireworks កាលពីថ្ងៃទី ០២ វិច្ឆិកា និងបានកាត់ផ្តាច់ប្រព័ន្ធព្រមទាំងលុបទិន្នន័យទាំងអស់ចេញពី Fireworks ភ្លាមៗ។
- Notion ធ្លាប់ប្រើប្រាស់ Fireworks សម្រាប់ដំណើរការ Task ចាត់ថ្នាក់ទិន្នន័យក្នុងមុខងារ Notion Insights និងប្រើជា General Inference Provider សម្រាប់ដំណើរការ Open-weight Models ក្នុងផលិតផលរបស់ខ្លួន។
- បច្ចុប្បន្ន Notion បាន បិទមុខងារ Insights ជាបណ្តោះអាសន្ន និងបានឈប់បញ្ជូន Model ទៅកាន់ Fireworks ទៀតហើយ ដើម្បីបើកការស៊ើបអង្កេតផ្ទៃក្នុងការពារទិន្នន័យអតិថិជន។
៣. ការប្រកាសអាសន្នពីល្បិចថ្មី “LLMJacking”
Fireworks បានបញ្ជាក់ថា ឧប្បត្តិហេតុនេះជាប់ពាក់ព័ន្ធនឹងយុទ្ធនាការវាយប្រហារបែបថ្មីហៅថា “LLMJacking” ដែលទើបតែត្រូវបានលាតត្រដាងដោយក្រុមការងារ Google Threat Intelligence Group (GTIG) និង Mandiant៖
- ល្បិច LLMJacking គឺជាអ្វី? ខុសប្លែកពី Cryptojacking (ដែលលួចប្រើ CPU បន្តិចម្តងៗដើម្បីជីកកាក់គ្រីបតូ) LLMJacking គឺជាការដែលហេគឃ័រ លួចយក API Tokens ឬ Credentials របស់ស្ថាប័នដើម្បីចូលទៅប្រើប្រាស់ និងបញ្ជា Large Language Models (LLMs) ក្នុងកម្រិតធនធានខ្ពស់បំផុត។
- មហន្តរាយចំណាយ Cloud (Skyrocketing Cloud Bills)៖ យោងតាម Mandiant ការកេងប្រវ័ញ្ចធនធាន AI នេះអាចបង្កើតការចំណាយក្លែងបន្លំលើសពី ១០០,០០០ ដុល្លារក្នុងមួយថ្ងៃ និងស្ថាប័នខ្លះបានរងការទារថ្លៃលើសពី ១ លានដុល្លារអាមេរិក មុនពេលពួកគេដឹងខ្លួនទាន់ និងដកហូតសិទ្ធិ Token ចោល។
- ទីផ្សារងងឹត Resell AI Quotas៖ ក្រុមហេគឃ័រកំពុងបែងចែកជំនាញគ្នា ដោយក្រុមមួយជំនាញខាងស្វែងរក និងលួច API Keys/Tokens ធ្លាយចេញពី Middleware ឬកូដរបស់ក្រុមហ៊ុន រួចបញ្ជូនបន្តទៅឱ្យក្រុមមួយទៀតយក Quota ម៉ូដែល AI ថ្លៃៗទាំងនោះទៅលក់បន្តលើទីផ្សារងងឹត ខណៈដែលវិក្កយបត្ររាប់ម៉ឺនដុល្លារធ្លាក់មកលើក្រុមហ៊ុនរងគ្រោះ។
៤. អនុសាសន៍ការពារបន្ទាន់ពី SecuDemy សម្រាប់ Developers និងក្រុមហ៊ុនប្រើប្រាស់ AI
ការវាយប្រហារលើ Fireworks ឆ្លុះបញ្ចាំងឱ្យឃើញថា AI API Keys និង Model Infrastructure គឺជាមាសពេជ្រថ្មីដែលហេគឃ័រកំពុងតាមប្រមាញ់៖
- គ្រប់គ្រង និងការពារ API Keys/Secrets ឱ្យបានតឹងរ៉ឹងបំផុត៖ ដាច់ខាតកុំ Hardcode API Keys (ដូចជា OpenAI,Fireworks, Anthropic) នៅក្នុង Codebase, GitHub Repositories ឬ Client-side Apps។ ត្រូវប្រើប្រាស់ Secrets Management Tools (ដូចជា HashiCorp Vault, AWS Secrets Manager) និងបង្វិលកូនសោ (Rotate Keys) ជាប្រចាំ។
- កំណត់កម្រិតពិដានចំណាយ (Spend Limits & Billing Alerts)៖ កំណត់ Hard Budget Limit លើគណនី Cloud និង AI Providers ទាំងអស់ ដើម្បីកុំឱ្យប្រព័ន្ធដំណើរការលើសកម្រិតនៅពេលមានការលួចប្រើប្រាស់ដោយមិនដឹងខ្លួន។ បើកមុខងារ Real-time Alert ភ្លាមៗនៅពេលមានការប្រើប្រាស់ Quota កើនឡើងខុសប្រក្រតី (Anomalous Spikes)។
- សវនកម្មលើ Third-Party AI Integrations (Supply Chain Security)៖ ពិនិត្យមើលថាតើទិន្នន័យរសើប ឬ PII របស់អតិថិជនត្រូវបានបញ្ជូនទៅកាន់ AI Inference Providers ខាងក្រៅដែរឬទេ។ ត្រូវអនុវត្តយន្តការ Data Anonymization មុនពេលបញ្ជូនទិន្នន័យទៅឱ្យ AI ខាងក្រៅធ្វើការវិភាគ។
ប្រភពដើម៖ The Record by Recorded Future / Palo Alto Networks Unit 42 / Google Threat Intelligence Group (GTIG)
អត្ថបទនេះផ្តល់ជូនដោយ Bitdefender Total Security
Bitdefender Total Security គឺជាកញ្ចប់កម្មវិធីការពារឧបករណ៍របស់អ្នកដែលអាចតំឡើងនៅលើប្រព័ន្ធប្រតិបត្តិការ (Windows, macOS, iOS, Android) ដែលប្រមូលផ្តុំនូវមុខងារជាច្រើន មានដូចជា មុខការទប់ស្កាត់និងកម្ចាត់មេរោគ មុខងារឯកជនភាព និងមុខងារសុវត្ថិភាពសំខាន់ៗផ្សេងទៀត ទៅក្នុងកញ្ចប់កម្មវិធីតែមួយ។ Bitdefender អាចបញ្ឈប់មេរោគកុំព្យូទ័រមិនឱ្យឆ្លង ទប់ស្កាត់មោរោគចាប់ជំរិតទារប្រាក់ (ransomware) ការវាយប្រហារតាមភាពងាយរងគ្រោះ/ចន្លោះប្រហោងទើបប្រទះឃើញ (zero-day exploits) និងមេរោគស៊ើបការណ៍ (spyware) មុនពេលដែលវាបង្កការខូចខាតដល់កុំព្យូទ័រ/ប្រព័ន្ធរបស់យើង។ លើសពីនេះ វាក៏មានការការពារនៅកម្រិតបណ្តាញ ដើម្បីរារាំងគេហទំព័រឆបោក (phishing) និងតំណភ្ជាប់ដែលមានមេរោគផងដែរ៕