Security News
This is Security News
-

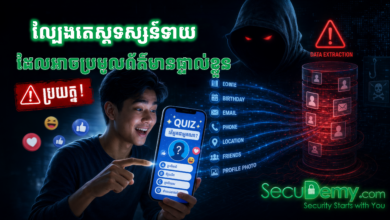
អត្ថបទទី ៤៣៖ Facebook Quizzes ល្បែងតេស្តទស្សន៍ទាយដែលអាចប្រមូលព័ត៌មានផ្ទាល់ខ្លួន
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ ល្បែងទស្សន៍ទាយនៅលើ Facebook មើលទៅសប្បាយ ប៉ុន្តែវាអាចកំពុងសុំសិទ្ធិចូលមើលទិន្នន័យផ្ទាល់ខ្លួនរបស់អ្នក។ នៅអត្ថបទមុន យើងបាននិយាយពី ការឆបោកតាមសារបន្លំជាក្រុមហ៊ុនដឹកជញ្ជូន (Delivery Phishing / Smishing) ដែលប្រើសារ SMS និង Link ក្លែងក្លាយ ដើម្បីបោកឱ្យអ្នកបញ្ចូលព័ត៌មានកាតធនាគារ។ អត្ថបទនេះ…
Read More » -
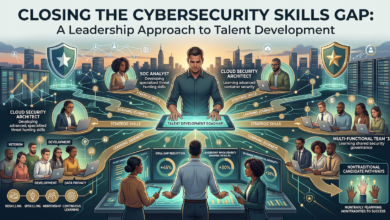
ការបំពេញគម្លាតជំនាញសន្តិសុខសាយប័រ៖ វិធីសាស្ត្រដឹកនាំក្នុងការអភិវឌ្ឍកម្លាំងពលកម្ម
បញ្ហាយុទ្ធសាស្ត្រ (The Strategic Problem) តម្រូវការសន្តិសុខសាយប័រសកលលោកកំពុងកើនឡើងលឿនជាងការផ្គត់ផ្គង់ ហើយទីផ្សារអាស៊ានកំពុងប្រឈមនឹងការខ្វះខាតយ៉ាងស្រួចស្រាវលើតួនាទីឯកទេស។ អង្គភាពដែលប្រកួតប្រជែងតែលើប្រាក់បៀវត្សរ៍ធៀបនឹងក្រុមហ៊ុនបច្ចេកវិទ្យាសកល នឹងត្រូវចាញ់ក្នុងសង្គ្រាមដណ្តើមយកបុគ្គលិកពូកែៗជាប្រចាំ។ កសាងពីខាងក្នុង មិនមែនចាំតែទិញពីខាងក្រៅ (Build, Not Just Buy) ការដំឡើងជំនាញ (Upskilling) បុគ្គលិក IT ផ្ទៃក្នុងឱ្យទៅជាតួនាទីសន្តិសុខ —…
Read More » -
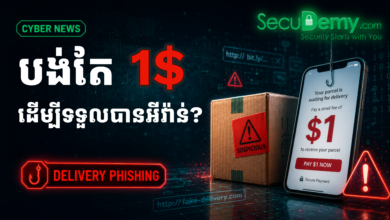
អត្ថបទទី ៤២៖ Delivery Phishing បង់តែ ១ ដុល្លារ ដើម្បីទទួលអីវ៉ាន់?
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ សារ SMS ប្រាប់ថាអីវ៉ាន់អ្នកជាប់ដឹកជញ្ជូន ហើយត្រូវបង់តែ ១ ដុល្លារ? សូមប្រយ័ត្ន! Link នោះអាចលួចព័ត៌មានកាតធនាគាររបស់អ្នក។ នៅអត្ថបទមុន យើងបាននិយាយពី សារព្រមានមេរោគក្លែងក្លាយ (Fake Virus Alerts) ដែលបំភ័យឱ្យអ្នកចុច និងដោនឡូតកម្មវិធីគ្រោះថ្នាក់។ អត្ថបទនេះ…
Read More » -
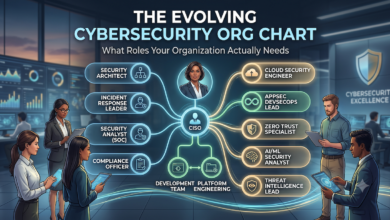
គំនូសតាងរចនាសម្ព័ន្ធសន្តិសុខសាយប័រដែលកំពុងវិវត្ត៖ តើតួនាទីអ្វីខ្លះដែលអង្គភាពរបស់អ្នកត្រូវការជាចាំបាច់?
បញ្ហាយុទ្ធសាស្ត្រ (The Strategic Problem) អង្គភាពជាច្រើនបានបង្កើតក្រុមការងារសន្តិសុខសាយប័រតាមបែបឆ្លើយតបនឹងសភាពការណ៍ចំពោះមុខ (Reactively) — ពោលគឺជួលបុគ្គលិក “សន្តិសុខ IT” ទូទៅ ដោយគ្មានគំរូច្បាស់លាស់ថាតើតួនាទីអ្វីខ្លះដែលចាំបាច់ពិតប្រាកដសម្រាប់កម្រិតភាពទុំគ្រំបច្ចុប្បន្នរបស់ខ្លួន ដែលនាំឱ្យកើតមានចន្លោះប្រហោងសមត្ថភាពធ្ងន់ធ្ងរ។ ការរៀបចំទម្រង់តួនាទីទៅតាមកម្រិតភាពទុំគ្រំ (Mapping Roles to Maturity) កម្រិតមូលដ្ឋានគ្រឹះ (Foundational): បុគ្គលិកសន្តិសុខ…
Read More » -
អត្ថបទទី ៤១៖ Fake Virus Alerts សារព្រមានមេរោគក្លែងក្លាយ ដែលបំភ័យឱ្យអ្នកចុច និងដោនឡូតមេរោគពិត
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ ទូរស័ព្ទអ្នកមានមេរោគ ១៣? សូមកុំភ័យ និងកុំចុច “Clean Now” ភ្លាមៗ។ វាអាចជាសារបំភ័យក្លែងក្លាយ។ នៅអត្ថបទមុន យើងបាននិយាយពី ការឆបោកតាមរូបភាពសប្បុរសធម៌ក្លែងក្លាយ (Fake Charity Scams) ដែលប្រើរូបភាពកម្សត់ និង QR Code…
Read More » -
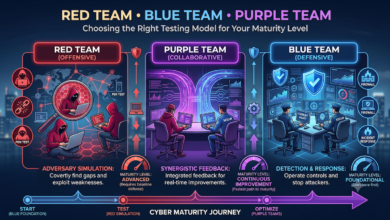
Red Team, Blue Team, Purple Team៖ ការជ្រើសរើសទម្រង់នៃការធ្វើតេស្តឱ្យត្រូវនឹងកម្រិតភាពចាស់ទុំរបស់អ្នក
បញ្ហាយុទ្ធសាស្ត្រ (The Strategic Problem) អង្គភាពជាច្រើនជារឿយៗវិនិយោគលើលំហាត់កែច្នៃការវាយប្រហារកម្រិតខ្ពស់ (Advanced Adversary Simulation) មុនពេលសមត្ថភាពស្នូលក្នុងការស្វែងរក (Detection) និងឆ្លើយតប (Response) របស់ខ្លួនមានភាពទុំគ្រំគ្រប់គ្រាន់ក្នុងការទាញយកប្រយោជន៍ — ដែលជាការខាតបង់ថវិកាលើការធ្វើតេស្តដ៏ស្មុគស្មាញ ដែលគ្រាន់តែបញ្ជាក់ពីចន្លោះប្រហោងដែលបានដឹងរួចមកហើយប៉ុណ្ណោះ។ ការយល់ដឹងអំពីទម្រង់នីមួយៗ (Understanding the Models)…
Read More » -
អត្ថបទទី ៤០៖ Fake Charity Scam រូបភាពកម្សត់មួយ អាចជាអន្ទាក់បោកប្រាស់លើ Facebook
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ ចិត្តបុណ្យគឺជារឿងល្អ ប៉ុន្តែមុនបរិច្ចាគតាមអនឡាញ សូមផ្ទៀងផ្ទាត់ឱ្យច្បាស់សិន។ នៅអត្ថបទមុន យើងបាននិយាយពី ការឆបោកតាមរយៈ Link បញ្ចុះតម្លៃក្លែងក្លាយ (Fake Promotions & Coupons) ដែលប្រើពាក្យថា បញ្ចុះតម្លៃ រង្វាន់ ឬ Coupon ដើម្បីបញ្ឆោតឱ្យអ្នកចុច…
Read More » -
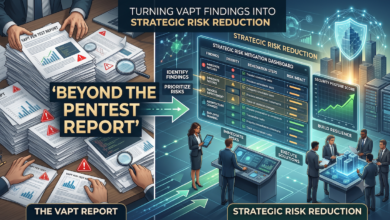
លើសពីរបាយការណ៍ Pentest៖ ការផ្លាស់ប្តូរលទ្ធផល VAPT ទៅជាការកាត់បន្ថយហានិភ័យតាមបែបយុទ្ធសាស្ត្រ
បញ្ហាយុទ្ធសាស្ត្រ អង្គភាពជាច្រើនបានជួលសេវាធ្វើតេស្តវាយប្រហារសាកល្បង (Penetration Test) ជារៀងរាល់ឆ្នាំ ទទួលបានរបាយការណ៍ជាឯកសារ PDF យ៉ាងក្រាស់ ហើយរក្សាទុកវាចោលដោយមានការដោះស្រាយកែប្រែតិចតួចបំផុត។ ការធ្វើតេស្តនេះគ្រាន់តែជួយបំពេញតាមតម្រូវការអនុលោមភាព (Compliance) ប៉ុន្តែផ្តល់លទ្ធផលតិចតួចណាស់ក្នុងការកាត់បន្ថយហានិភ័យជាក់ស្តែង។ ហេតុអ្វីបានជារបាយការណ៍ត្រូវទុកចោល? លទ្ធផលនៃការធ្វើតេស្តភាគច្រើនត្រូវបានបង្ហាញក្នុងទម្រង់ជាចំណុចខ្សោយបច្ចេកទេសសុទ្ធសាធ ដោយខ្វះការភ្ជាប់ជាមួយបរិបទអាជីវកម្ម ដែលជាហេតុធ្វើឱ្យក្រុមការងារបច្ចេកវិទ្យាព័ត៌មាន (IT) មានការធុញថប់ និងស្មុគស្មាញជាមួយចំណុចខ្សោយរាប់រយដែលត្រូវបានចាត់ថ្នាក់ជា “ធ្ងន់ធ្ងរខ្លាំង…
Read More » -
អត្ថបទទី ៣៩៖ ការឆបោកតាមរយៈ Link បញ្ចុះតម្លៃក្លែងក្លាយ (Fake Promotions & Coupons) – ពេលប្រូម៉ូសិនពិសេស ក្លាយជាអន្ទាក់លួចគណនី!
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ បញ្ចុះតម្លៃ ៧០% ឬចែករង្វាន់ឥតគិតថ្លៃ? សូមប្រយ័ត្ន! Link មួយអាចនាំអ្នកទៅបាត់គណនី។ នៅអត្ថបទមុន យើងបាននិយាយពី ការឆបោកកញ្ចប់អីវ៉ាន់ពីក្រៅប្រទេស (Fake Parcel Scams) ដែលប្រើកាដូរមានតម្លៃ ដើម្បីទាមទារឱ្យជនរងគ្រោះបង់ថ្លៃគយ ឬថ្លៃឯកសារជាមុន។ អត្ថបទនេះ យើងនឹងបន្តមកស្គាល់ល្បិច Phishing…
Read More » -
ការត្រៀមលក្ខណៈសម្រាប់សវនកម្មសន្តិសុខសាយប័រលើកក្រោយរបស់អ្នក៖ សៀវភៅណែនាំមុនធ្វើសវនកម្មសម្រាប់ CISO
បញ្ហាជាយុទ្ធសាស្ត្រការត្រៀមខ្លួនសម្រាប់សវនកម្មជាញឹកញាប់ក្លាយជាការប្រញាប់ប្រញាល់នៅនាទីចុងក្រោយ — ភស្តុតាងនៅរាយប៉ាយ ការពិនិត្យឡើងវិញលើការចូលប្រើប្រាស់មិនពេញលេញ និងការបកស្រាយបែបឆ្លើយតបចំពោះគម្លាតនៃវិធានការបញ្ជា។ នេះមិនត្រឹមតែបំផ្លាញភាពជឿជាក់ប៉ុណ្ណោះទេ ប៉ុន្តែថែមទាំងខាតបង់ពេលវេលា និងធនធានអង្គភាពយ៉ាងច្រើនសន្ធឹកសន្ធាប់ផងដែរ។ ភាពរួចរាល់នៃភស្តុតាងរក្សាការផ្ទៀងផ្ទាត់ផែនទីវិធានការបញ្ជាឱ្យបានធ្វើបច្ចុប្បន្នភាពជាប្រចាំ ជំនួសឱ្យការកសាងភស្តុតាងឡើងវិញនៅក្នុងរដូវកាលសវនកម្ម។ ភ្ជាប់វិធានការបញ្ជានីមួយៗទៅនឹងឯកសារគាំទ្រ អ្នកទទួលខុសត្រូវ និងកាលបរិច្ឆេទពិនិត្យឡើងវិញចុងក្រោយ។ ទម្រង់បរាជ័យទូទៅ ការពិនិត្យឡើងវិញលើការចូលប្រើប្រាស់មិនពេញលេញ ឬហួសសម័យ (ជាការរកឃើញកំពូលជារៀងរហូត)។ គម្លាតនៃការកត់ត្រា Logging និងការតាមដានត្រួតពិនិត្យ…
Read More » -
អត្ថបទទី ៣៨៖ Fake Parcel Scam ល្បិចកាដូរជាប់គយ ដែលបោកយកលុយជាបន្តបន្ទាប់
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ មានមិត្តភក្តិបរទេសផ្ញើកាដូរមកឱ្យ តែត្រូវបង់ថ្លៃគយជាមុន? សូមប្រយ័ត្ន! វាអាចជាល្បិចឆបោកកញ្ចប់អីវ៉ាន់ក្លែងក្លាយ។ នៅអត្ថបទមុន យើងបាននិយាយពីការក្លែងបន្លំសំឡេងដោយ AI (AI Voice Cloning) ដែលជនខិលខូចអាចប្រើសំឡេងក្លែងក្លាយ ដើម្បីបោកឱ្យគ្រួសារវេរលុយបន្ទាន់។ អត្ថបទនេះ យើងនឹងបន្តមកស្គាល់ល្បិចឆបោកមួយទៀត ដែលកើតឡើងជាញឹកញាប់តាម Facebook, Telegram ឬ…
Read More » -
សវនកម្ម IT ជាដៃគូយុទ្ធសាស្ត្រ មិនមែនជាភ្នាក់ងារនគរបាលនោះទេ
បញ្ហាជាយុទ្ធសាស្ត្រនៅក្នុងអង្គភាពជាច្រើន ក្រុមការងារសវនកម្ម IT និងក្រុមការងារសន្តិសុខសាយប័រ ប្រតិបត្តិការក្នុងទំនាក់ទំនងប្រឈមមុខដាក់គ្នា — សវនកម្មស្វែងរកកំហុស ឯផ្នែកសន្តិសុខសាយប័រធ្វើការការពារខ្លួន។ ទំនាក់ទំនងបែបនេះខាតបង់ថាមពលដែលគួរតែយកទៅប្រើប្រាស់ដើម្បីពង្រឹងស្ថានភាពហានិភ័យពិតប្រាកដរបស់អង្គភាព។ ការកែប្រែទម្រង់ទំនាក់ទំនងសវនកម្ម និងផ្នែកសន្តិសុខសាយប័រ មានគោលដៅចុងក្រោយដូចគ្នា៖ គឺការកាត់បន្ថយហានិភ័យរបស់អង្គភាព។ នៅពេលដែលដាក់តំណែងជាដៃគូយុទ្ធសាស្ត្រជំនួសឱ្យគូប្រជែង ការរកឃើញរបស់សវនកម្មនឹងក្លាយជាយន្តការបញ្ជាក់ភាពត្រឹមត្រូវពីខាងក្រៅដែលមានតម្លៃ មិនមែនជាការគំរាមកំហែងដែលត្រូវតែគ្រប់គ្រងទប់ទល់នោះទេ។ ការធ្វើសវនកម្មជាប្រចាំ ប្រៀបធៀបនឹង វដ្តសវនកម្មប្រចាំឆ្នាំសវនកម្មប្រចាំឆ្នាំផ្តល់ត្រឹមតែរូបភាពសង្ខេបមួយកាលវេលាប៉ុណ្ណោះ ដែលជាញឹកញាប់ហួសសម័យទៅហើយនៅពេលដែលការរកឃើញត្រូវបានធ្វើការកែសម្រួល។…
Read More » -
អត្ថបទទី ៣៧៖ សំឡេងកូនខលមកសុំលុយបន្ទាន់? កុំជឿភ្លាម! វាអាចជាសំឡេង AI
រយៈពេលអាន៖ ២ នាទីកម្រិតយល់ដឹង៖ មធ្យម សំឡេងកូន សំឡេងម្តាយ ឬសំឡេងមិត្តភក្តិដែលអ្នកស្គាល់ អាចលែងជាការធានាថា “វាជាមនុស្សពិត” ទៀតហើយ។ នៅអត្ថបទមុន យើងបាននិយាយពីការឆបោកតាមទូរស័ព្ទ Vishing (Voice Phishing) ដែលជនខិលខូចបន្លំខ្លួនជាបុគ្គលិកធនាគារ ឬមន្ត្រីប៉ូលិស ដើម្បីធ្វើឱ្យជនរងគ្រោះភ័យ ហើយវេរលុយ ឬផ្ញើព័ត៌មានសម្ងាត់។ អត្ថបទនេះ យើងនឹងបន្តទៅល្បិចថ្មីដែលគួរឱ្យព្រួយបារម្ភជាងមុន…
Read More » -
ការគំរាមកំហែង Ransomware ក្នុងឆ្នាំ ២០២៥៖ អ្វីដែលថ្នាក់ដឹកនាំគ្រប់រូបត្រូវយល់ដឹងអំពីទម្រង់អាជីវកម្មរបស់ឧក្រិដ្ឋកម្មសាយប័រ
ទម្រង់អាជីវកម្មនៃឧក្រិដ្ឋកម្មសាយប័រ និងការវាយប្រហារ Ransomware បានវិវត្តន៍ខ្លួនពីការវាយប្រហារបែបលក្ខណៈឯកត្តជន ឬជាក្រុមតូចតាច ទៅជា «ឧស្សាហកម្មឧក្រិដ្ឋកម្មដែលមានរចនាសម្ព័ន្ធស្មុគស្មាញ»។ សម្រាប់ថ្នាក់ដឹកនាំគ្រប់រូប (C-Suite & Board Members) ការយល់ដឹងពី ទម្រង់អាជីវកម្ម (Business Model) របស់ក្រុម Hacker គឺជាសោរចុចយ៉ាងសំខាន់ក្នុងការរៀបចំយុទ្ធសាស្ត្រការពារ និងបង្ការហានិភ័យហិរញ្ញវត្ថុរបស់អង្គភាព។ អេកូឡូស៊ីអាជីវកម្ម Ransomware (Ransomware Ecosystem) ក្រុមឧក្រិដ្ឋជនសាយប័រដើរតួនាទី…
Read More » -
អត្ថប្រយោជន៍លើការវិនិយោគ (ROI) នៃ Zero Trust៖ របៀបពន្យល់ហេតុផលនៃការវិនិយោគជូនក្រុមប្រឹក្សាភិបាល
បញ្ហាជាយុទ្ធសាស្ត្រកម្មវិធី Zero Trust តម្រូវឱ្យមានការវិនិយោគប្រកបដោយចីរភាពរយៈពេលច្រើនឆ្នាំ ប៉ុន្តែក្រុមប្រឹក្សាភិបាលអនុម័តថវិកាផ្អែកលើតម្លៃដែលអាចបង្ហាញបាន — មិនមែនលើភាពទាន់សម័យនៃស្ថាបត្យកម្មនោះទេ។ CISO ដែលមិនអាចបកប្រែ Zero Trust ទៅជាភាសាអាជីវកម្ម នឹងជួបការលំបាកក្នុងការស្វែងរក និងរក្សាប្រភពថវិកា។ ការកសាងអំណះអំណាងអាជីវកម្ម (Business Case)រៀបចំការវិនិយោគលើ Zero Trust ជុំវិញការកាត់បន្ថយហានិភ័យ…
Read More »