ហេតុអ្វីបានជាសហគ្រាសធុនតូច និងមធ្យម (SME) នៅកម្ពុជា ក្លាយជាគោលដៅចម្បងរបស់អ្នកវាយប្រហារតាមប្រព័ន្ធអ៊ីនធឺណិត?
បច្ចុប្បន្ន ការធ្វើបរិវត្តកម្មឌីជីថល (Digital Transformation) ក្នុងប្រទេសកម្ពុជា កំពុងស្ទុះងើបឡើងយ៉ាងរហ័ស។ អាជីវកម្មធុនតូច និងមធ្យម (SME) ជាច្រើន បានផ្លាស់ប្តូរមកប្រើប្រាស់ប្រព័ន្ធទូទាត់ប្រាក់ឌីជីថលដូចជា KHQR/Bakong ការលក់លើទំព័រ Facebook Page និងការទាក់ទងអតិថិជនតាម Telegram។ យ៉ាងណាមិញ ការរីកចម្រើននេះបានទាក់ទាញក្រុមជនខិលខូច និងក្រុមលួចទិន្នន័យ (Hackers) ឱ្យងាកមកវាយប្រហារលើអាជីវកម្មខ្នាតតូចកាន់តែខ្លាំងឡើង។
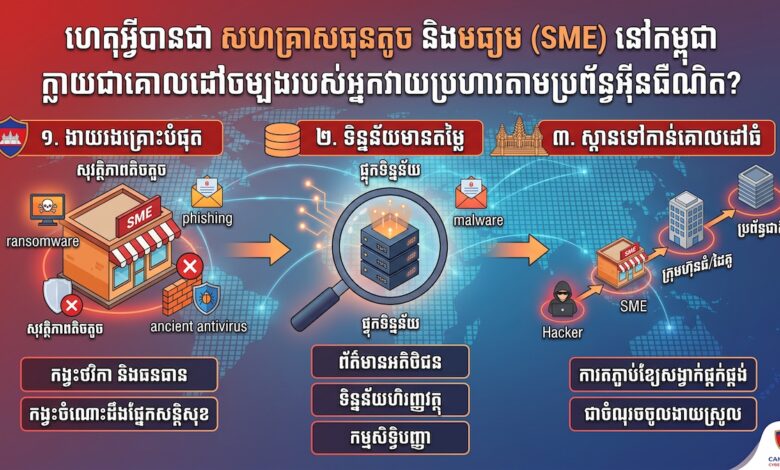
ម្ចាស់អាជីវកម្មភាគច្រើនតែងយល់ច្រឡំថា «អាជីវកម្មរបស់ខ្ញុំតូចតាចណាស់ ជនខិលខូចមិនប៉ងលួចនោះទេ»។ ប៉ុន្តែជាការពិត ក្រុម Hackers ចូលចិត្តវាយប្រហារលើ SME ព្រោះ៖
- ប្រព័ន្ធសុវត្ថិភាពនៅមានកម្រិត៖ SME ភាគច្រើនមិនទាន់មាននាយកដ្ឋាន IT ឬវិធានការការពាររឹងមាំដូចក្រុមហ៊ុនធំៗឡើយ។
- ទិន្នន័យមានតម្លៃ៖ ទិន្នន័យអតិថិជន គណនីធនាគារ និងទំព័រអាជីវកម្ម (Business Page) សុទ្ធតែអាចយកទៅលក់ ឬជំរិតទារប្រាក់បាន។
- ជាច្រកផ្លូវទៅកាន់ដៃគូធំៗ៖ ការចូលគ្រប់គ្រងប្រព័ន្ធ SME អាចឱ្យ Hackers ប្រើប្រាស់វាដើម្បីវាយប្រហារបន្តទៅកាន់ក្រុមហ៊ុនដៃគូធំៗផ្សេងទៀត។
ការរៀបចំប្រព័ន្ធសុវត្ថិភាពសាយប័រ (Cybersecurity) មិនមែនទាមទារថវិកាច្រើនសន្ធឹកសន្ធាប់នោះទេ។ វាផ្តើមចេញពីការយល់ដឹងជាមូលដ្ឋាន ដូចជាការកំណត់ពាក្យសម្ងាត់ឱ្យបានរឹងមាំ និងការកំណត់សិទ្ធិប្រើប្រាស់ក្នុងក្រុមការងារជាដើម។
វិធីសាស្ត្រការពារដំបូងសម្រាប់ SME (Basic Defense Steps)
ដើម្បីការពារអាជីវកម្មរបស់អ្នកពីការវាយប្រហារតាមអ៊ីនធឺណិត ម្ចាស់ SME អាចចាប់ផ្តើមអនុវត្តវិធីសាស្ត្រការពារដំបូងៗដែលងាយស្រួល និងមិនចំណាយថវិកាដូចខាងក្រោម៖
- បើកមុខងារផ្ទៀងផ្ទាត់ ២ ជាន់ (Enable Two-Factor Authentication – 2FA)៖
- បើក 2FA លើគ្រប់គណនីសំខាន់ៗ ជាពិសេស Facebook, Telegram, Gmail, និងកម្មវិធីធនាគារ។ ទោះបីជា Hacker ដឹងពាក្យសម្ងាត់ (Password) របស់អ្នកក៏ដោយ ក៏ពួកគេមិនអាចចូលប្រើប្រាស់បានដែរ ប្រសិនបើគ្មានលេខកូដផ្ទៀងផ្ទាត់ពីទូរស័ព្ទរបស់អ្នក។
- កំណត់ពាក្យសម្ងាត់ឱ្យមានសុវត្ថិភាព និងស្មុគស្មាញ (Strong Passwords)៖
- ជៀសវាងការប្រើពាក្យសម្ងាត់ងាយៗដូចជា
123456,PhnomPenh2026, ឬថ្ងៃខែឆ្នាំកំណើត។ - ប្រើប្រាស់ឃ្លាសម្ងាត់ (Passphrase) ដែលមានប្រវែងវែង ផ្សំដោយអក្សរធំ អក្សរតូច លេខ និងសញ្ញាពិសេស (ឧទាហរណ៍៖
C@mboSME#2026!Sec). - សំខាន់៖ កុំប្រើពាក្យសម្ងាត់ដូចគ្នាសម្រាប់គណនីអាជីវកម្មច្រើនផ្សេងគ្នា។
- ជៀសវាងការប្រើពាក្យសម្ងាត់ងាយៗដូចជា
- គ្រប់គ្រងសិទ្ធិប្រើប្រាស់ក្នុងក្រុមការងារ (Manage Access Rights)៖
- កុំផ្តល់សិទ្ធិជា Admin ដល់បុគ្គលិកគ្រប់គ្នាក្នុង Facebook Page, Business Manager, ឬប្រព័ន្ធគ្រប់គ្រងស្តុកឡើយ។ ផ្តល់សិទ្ធិត្រឹមតែតាមតម្រូវការការងារជាក់ស្តែងប៉ុណ្ណោះ (Principle of Least Privilege)។
- នៅពេលមានបុគ្គលិកឈប់ធ្វើការ ត្រូវលុបសិទ្ធិ (Access) របស់ពួកគាត់ចេញពីប្រព័ន្ធ និងគណនីក្រុមហ៊ុនភ្លាមៗ។
- ប្រុងប្រយ័ត្នមុនពេលចុច Link ឬទាញយកឯកសារ (Think Before You Click)៖
- អប់រំបុគ្គលិកឱ្យចេះកត់សម្គាល់សារ ឬអ៊ីមែលក្លែងបន្លំ (Phishing)។ ជៀសវាងការចុចលើ Link ឬទាញយកឯកសារចម្លែកៗដែលផ្ញើតាម Telegram, Email, ឬ Facebook Messenger ជាពិសេសសារដែលទាមទារឱ្យធ្វើសកម្មភាពប្រញាប់ប្រញាល់។
សេចក្តីសន្និដ្ឋាន៖
កុំរង់ចាំរហូតដល់ទំព័រ Facebook ឬគណនីធនាគារក្រុមហ៊ុនត្រូវគេលួច ទើបចាប់ផ្តើមការពារ! ការពារអាជីវកម្មរបស់អ្នកថ្ងៃនេះ ដើម្បីធានាបាននូវភាពរីកចម្រើនដោយចីរភាព។