-
General

ស្វែងយល់ពីបច្ចេកវិទ្យា SASE៖ ដំណោះស្រាយសន្តិសុខបណ្តាញសម្រាប់យុគសម័យឌីជីថល
ការផ្លាស់ប្តូររបៀបធ្វើការពីចម្ងាយ (Remote Work) និងការប្រើប្រាស់ Cloud កាន់តែច្រើន បានធ្វើឱ្យប្រព័ន្ធការពារបណ្តាញបែបប្រពៃណីលែងមានប្រសិទ្ធភាព ដែលទាមទារឱ្យស្ថាប័ននានាផ្លាស់ប្តូរទៅប្រើប្រាស់ស្ថាបត្យកម្ម SASE (Secure Access Service Edge)។ SASE គឺជាការបូកបញ្ចូលគ្នារវាងបណ្តាញទំនាក់ទំនង (Networking) និងសន្តិសុខសុវត្ថិភាព (Security) ទៅជាប្រព័ន្ធតែមួយដែលដំណើរការនៅលើ Cloud…
Read More » -
General
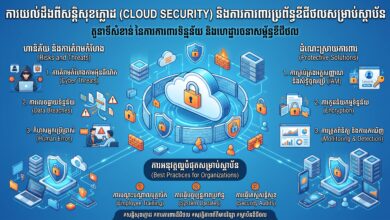
ការយល់ដឹងពីសន្តិសុខក្លោដ (Cloud Security) និងការការពារប្រព័ន្ធឌីជីថលសម្រាប់ស្ថាប័ន
ការផ្លាស់ប្តូរដំណើរការការងារទៅលើ Cloud (ដូចជា AWS, Azure, ឬ Google Cloud) ផ្តល់នូវភាពរហ័ស និងប្រសិទ្ធភាពខ្ពស់ ប៉ុន្តែវាក៏នាំមកនូវបណ្តុំហានិភ័យថ្មីៗផងដែរ។ ការការពារក្លោដមិនដូចជាការការពារបណ្តាញអុិនធឺណិតបែបប្រពៃណី (Traditional On-Premise) ដែលប្រើតែ Firewall នៅព្រំប្រទល់នោះទេ ប៉ុន្តែវាទាមទារនូវការគ្រប់គ្រងសុវត្ថិភាពបែបសកម្ម និងបន្តបន្ទាប់។ បញ្ហាប្រឈមចម្បងៗក្នុងសន្តិសុខក្លោដ…
Read More » -
General
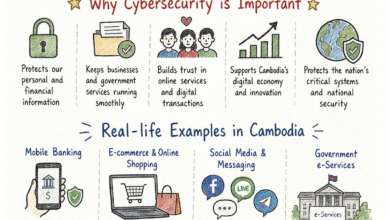
សន្តិសុខសាយប័រ (សន្តិសុខអ៊ីនធឺណិត) ក្នុងន័យសាមញ្ញ
សន្តិសុខសាយប័រ គឺសំដៅលើការការពារកុំព្យូទ័រ បណ្តាញ និងទិន្នន័យពីការគំរាមកំហែង ការវាយប្រហារតាមអនឡាញ និងការចូលប្រើប្រាស់ដោយគ្មានការអនុញ្ញាត។ វាជួយរក្សាព័ត៌មានរបស់យើងឲ្យមានសុវត្ថិភាព ឯកជនភាព និងអាចប្រើប្រាស់បាន។ ហេតុអ្វីបានជាសន្តិសុខសាយប័រមានសារៈសំខាន់ ការពារព័ត៌មានផ្ទាល់ខ្លួន និងហិរញ្ញវត្ថុរបស់យើង ជួយឲ្យសេវាកម្មអាជីវកម្ម និងរដ្ឋាភិបាលដំណើរការទៅដោយរលូន បង្កើតទំនុកចិត្តលើសេវាកម្មអនឡាញ និងការធ្វើប្រតិបត្តិការឌីជីថល គាំទ្រសេដ្ឋកិច្ចឌីជីថល និងការបង្កើត (នវានុវត្តន៍) ថ្មីៗរបស់កម្ពុជា…
Read More » -
General
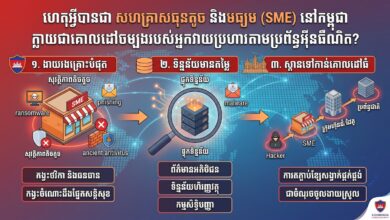
ហេតុអ្វីបានជាសហគ្រាសធុនតូច និងមធ្យម (SME) នៅកម្ពុជា ក្លាយជាគោលដៅចម្បងរបស់អ្នកវាយប្រហារតាមប្រព័ន្ធអ៊ីនធឺណិត?
បច្ចុប្បន្ន ការធ្វើបរិវត្តកម្មឌីជីថល (Digital Transformation) ក្នុងប្រទេសកម្ពុជា កំពុងស្ទុះងើបឡើងយ៉ាងរហ័ស។ អាជីវកម្មធុនតូច និងមធ្យម (SME) ជាច្រើន បានផ្លាស់ប្តូរមកប្រើប្រាស់ប្រព័ន្ធទូទាត់ប្រាក់ឌីជីថលដូចជា KHQR/Bakong ការលក់លើទំព័រ Facebook Page និងការទាក់ទងអតិថិជនតាម Telegram។ យ៉ាងណាមិញ ការរីកចម្រើននេះបានទាក់ទាញក្រុមជនខិលខូច និងក្រុមលួចទិន្នន័យ…
Read More » -
General
ការពិនិត្យឡើងវិញក្រោយឧប្បតិហេតុ (Post-Incident Reviews)៖ ការយកឧប្បតិហេតុសាយប័រ (Breaches) ឱ្យទៅជាឱកាសរៀនសូត្រតាមបែបយុទ្ធសាស្ត្រ
ការពិនិត្យឡើងវិញក្រោយឧប្បតិហេតុ (Post-Incident Review – PIR) ឬដែលគេតែងតែហៅថា Post-Mortem Analysis គឺជាដំណាក់កាលចុងក្រោយដ៏សំខាន់បំផុតនៃដំណើរការឆ្លើយតបចំពោះហេតុការណ៍ (Incident Response Life Cycle)។ ទោះជាយ៉ាងណាក៏ដោយ អង្គភាពភាគច្រើនតែងតែរំលង ឬធ្វើវាឡើងគ្រាន់តែជាកិច្ចកាតព្វកិច្ច (“Check-the-box” activity) បន្ទាប់ពីប្រព័ន្ធត្រូវបានស្តារឡើងវិញ។ ការធ្វើ PIR តាមបែបយុទ្ធសាស្ត្រ មិនមែនជាការស្វែងរក «អ្នកខុស» នោះទេ…
Read More » -
General
៧២ ម៉ោងដំបូង៖ សៀវភៅណែនាំប្រតិបត្តិការ (Playbook) របស់ CISO សម្រាប់គ្រប់គ្រងឧប្បតិហេតុសន្តិសុខសាយប័រធ្ងន់ធ្ងរ
នៅពេលកើតមាន Major Cyber Incident (ដូចជា Ransomware វាយប្រហារពេញលេញ ឬ Massive Data Breach) រយៈពេល ៧២ ម៉ោងដំបូង គឺជាដំណាក់កាល «មាស» ដែលកំណត់ថាតើក្រុមហ៊ុនអាចគ្រប់គ្រងស្ថានភាពបាន ឬត្រូវបាត់បង់ការគ្រប់គ្រងទាំងស្រុង។ សៀវភៅណែនាំប្រតិបត្តិការ (CISO Executive Playbook) នេះ ត្រូវបានរចនាឡើងដើម្បីតម្រង់ទិស…
Read More » -
General
ការឆ្លើយតបចំពោះឧប្បតិហេតុ គឺជាមុខងារបន្តនិរន្តរភាពអាជីវកម្ម មិនមែនគ្រាន់តែជាភារកិច្ចបច្ចេកវិទ្យាព័ត៌មាន (IT) នោះទេ
ទស្សនទាននេះគឺ ពិតប្រាកដ និងត្រឹមត្រូវបំផុត នៅក្នុងបរិបទនៃសន្តិសុខសុវត្ថិភាពឌីជីថលទំនើប (Modern Cybersecurity)។ ជាញឹកញាប់ អង្គភាពមួយចំនួនតែងតែយល់ច្រឡំថា «ការឆ្លើយតបចំពោះឧប្បតិហេតុ» (Incident Response – IR) គឺជាការងាររបស់នាយកដ្ឋានព័ត៌មានវិទ្យា (IT) ឬ SOC តែមួយមុខ ដូចជាការសម្អាតមេរោគ ឬការដំឡើងប្រព័ន្ធឡើងវិញជាដើម។ ប៉ុន្តែនៅក្នុងតថភាពជាក់ស្តែង នៅពេលដែលការវាយប្រហារធ្ងន់ធ្ងរ (ដូចជា Ransomware)…
Read More » -
General
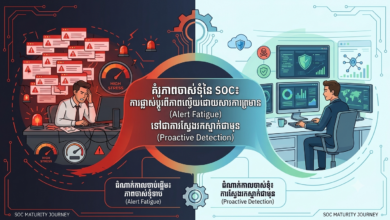
គំរូភាពចាស់ទុំនៃ SOC៖ ការផ្លាស់ប្តូរពីការព្រមាន (Alert Fatigue) ទៅជាការស្វែងរកស្ទាក់ជាមុន (Proactive Detection)
ការគ្រប់គ្រងមជ្ឈមណ្ឌលប្រតិបត្តិការសន្តិសុខសាយប័រ (SOC) តែងតែជួបប្រទះនូវបញ្ហាប្រឈមដ៏ធំមួយគឺ «ដោយសារការព្រមាន» (Alert Fatigue) ដែលកើតចេញពីការទទួលបានការជូនដំណឹង (Alerts) ច្រើនហួសប្រមាណ រហូតធ្វើឱ្យក្រុមការងារបាត់បង់ការផ្តោតអារម្មណ៍លើការគំរាមកំហែងពិតប្រាកដ។ ដើម្បីដោះស្រាយបញ្ហានេះ SOC ត្រូវធ្វើការផ្លាស់ប្តូរតាមរយៈ គំរូភាពចាស់ទុំ (Maturity Model) ពីប្រតិកម្មរង់ចាំតែឆ្លើយតប (Reactive) ទៅជា ការស្វែងរកស្ទាក់ជាមុន (Proactive Detection & Threat Hunting)។…
Read More » -
General
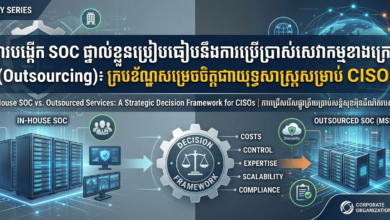
ការបង្កើត SOC ផ្ទាល់ខ្លួនប្រៀបធៀបនឹងការប្រើប្រាស់សេវាកម្មខាងក្រៅ (Outsourcing)៖ ក្របខ័ណ្ឌសម្រេចចិត្តជាយុទ្ធសាស្ត្រសម្រាប់ CISO
សម្រាប់អ្នកដឹកនាំផ្នែកសន្តិសុខព័ត៌មាន (CISO) ការសម្រេចចិត្តថាតើត្រូវបង្កើតមជ្ឈមណ្ឌលប្រតិបត្តិការសន្តិសុខ (Security Operations Center – SOC) ផ្ទាល់ខ្លួន ឬប្រើប្រាស់សេវាកម្មខាងក្រៅ គឺជាជម្រើសជាយុទ្ធសាស្ត្រដ៏សំខាន់ និងមានភាពស្មុគស្មាញបំផុត។ មិនមានដំណោះស្រាយ “មួយទំហំសមសម្រាប់ទាំងអស់” ទេ ហើយជម្រើសនីមួយៗមានផលប៉ះពាល់យ៉ាងខ្លាំងដល់ថវិកា, ធនធានមនុស្ស, ការគ្រប់គ្រងហានិភ័យ និងភាពចាស់ទុំនៃសន្តិសុខសាយប័ររបស់វិស័យ។ ក្របខ័ណ្ឌសម្រេចចិត្តនេះមានគោលបំណងផ្តល់ជូន CISO នូវវិធីសាស្ត្រដែលមានរចនាសម្ព័ន្ធដើម្បីវាយតម្លៃ…
Read More » -
General
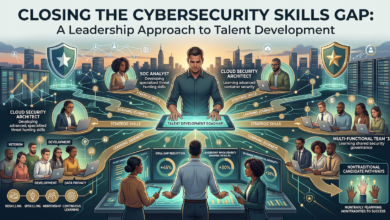
ការបំពេញគម្លាតជំនាញសន្តិសុខសាយប័រ៖ វិធីសាស្ត្រដឹកនាំក្នុងការអភិវឌ្ឍកម្លាំងពលកម្ម
បញ្ហាយុទ្ធសាស្ត្រ (The Strategic Problem) តម្រូវការសន្តិសុខសាយប័រសកលលោកកំពុងកើនឡើងលឿនជាងការផ្គត់ផ្គង់ ហើយទីផ្សារអាស៊ានកំពុងប្រឈមនឹងការខ្វះខាតយ៉ាងស្រួចស្រាវលើតួនាទីឯកទេស។ អង្គភាពដែលប្រកួតប្រជែងតែលើប្រាក់បៀវត្សរ៍ធៀបនឹងក្រុមហ៊ុនបច្ចេកវិទ្យាសកល នឹងត្រូវចាញ់ក្នុងសង្គ្រាមដណ្តើមយកបុគ្គលិកពូកែៗជាប្រចាំ។ កសាងពីខាងក្នុង មិនមែនចាំតែទិញពីខាងក្រៅ (Build, Not Just Buy) ការដំឡើងជំនាញ (Upskilling) បុគ្គលិក IT ផ្ទៃក្នុងឱ្យទៅជាតួនាទីសន្តិសុខ —…
Read More » -
General
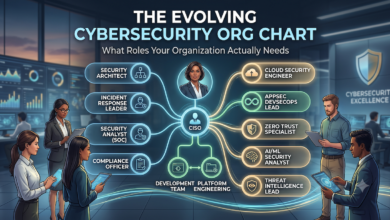
គំនូសតាងរចនាសម្ព័ន្ធសន្តិសុខសាយប័រដែលកំពុងវិវត្ត៖ តើតួនាទីអ្វីខ្លះដែលអង្គភាពរបស់អ្នកត្រូវការជាចាំបាច់?
បញ្ហាយុទ្ធសាស្ត្រ (The Strategic Problem) អង្គភាពជាច្រើនបានបង្កើតក្រុមការងារសន្តិសុខសាយប័រតាមបែបឆ្លើយតបនឹងសភាពការណ៍ចំពោះមុខ (Reactively) — ពោលគឺជួលបុគ្គលិក “សន្តិសុខ IT” ទូទៅ ដោយគ្មានគំរូច្បាស់លាស់ថាតើតួនាទីអ្វីខ្លះដែលចាំបាច់ពិតប្រាកដសម្រាប់កម្រិតភាពទុំគ្រំបច្ចុប្បន្នរបស់ខ្លួន ដែលនាំឱ្យកើតមានចន្លោះប្រហោងសមត្ថភាពធ្ងន់ធ្ងរ។ ការរៀបចំទម្រង់តួនាទីទៅតាមកម្រិតភាពទុំគ្រំ (Mapping Roles to Maturity) កម្រិតមូលដ្ឋានគ្រឹះ (Foundational): បុគ្គលិកសន្តិសុខ…
Read More » -
General
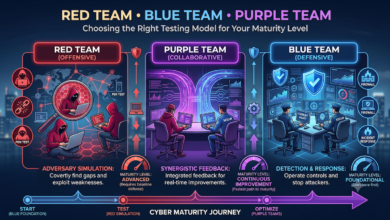
Red Team, Blue Team, Purple Team៖ ការជ្រើសរើសទម្រង់នៃការធ្វើតេស្តឱ្យត្រូវនឹងកម្រិតភាពចាស់ទុំរបស់អ្នក
បញ្ហាយុទ្ធសាស្ត្រ (The Strategic Problem) អង្គភាពជាច្រើនជារឿយៗវិនិយោគលើលំហាត់កែច្នៃការវាយប្រហារកម្រិតខ្ពស់ (Advanced Adversary Simulation) មុនពេលសមត្ថភាពស្នូលក្នុងការស្វែងរក (Detection) និងឆ្លើយតប (Response) របស់ខ្លួនមានភាពទុំគ្រំគ្រប់គ្រាន់ក្នុងការទាញយកប្រយោជន៍ — ដែលជាការខាតបង់ថវិកាលើការធ្វើតេស្តដ៏ស្មុគស្មាញ ដែលគ្រាន់តែបញ្ជាក់ពីចន្លោះប្រហោងដែលបានដឹងរួចមកហើយប៉ុណ្ណោះ។ ការយល់ដឹងអំពីទម្រង់នីមួយៗ (Understanding the Models)…
Read More » -
General
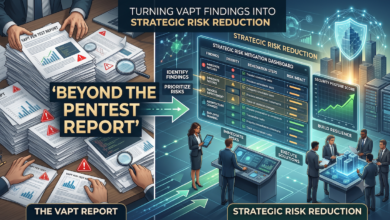
លើសពីរបាយការណ៍ Pentest៖ ការផ្លាស់ប្តូរលទ្ធផល VAPT ទៅជាការកាត់បន្ថយហានិភ័យតាមបែបយុទ្ធសាស្ត្រ
បញ្ហាយុទ្ធសាស្ត្រ អង្គភាពជាច្រើនបានជួលសេវាធ្វើតេស្តវាយប្រហារសាកល្បង (Penetration Test) ជារៀងរាល់ឆ្នាំ ទទួលបានរបាយការណ៍ជាឯកសារ PDF យ៉ាងក្រាស់ ហើយរក្សាទុកវាចោលដោយមានការដោះស្រាយកែប្រែតិចតួចបំផុត។ ការធ្វើតេស្តនេះគ្រាន់តែជួយបំពេញតាមតម្រូវការអនុលោមភាព (Compliance) ប៉ុន្តែផ្តល់លទ្ធផលតិចតួចណាស់ក្នុងការកាត់បន្ថយហានិភ័យជាក់ស្តែង។ ហេតុអ្វីបានជារបាយការណ៍ត្រូវទុកចោល? លទ្ធផលនៃការធ្វើតេស្តភាគច្រើនត្រូវបានបង្ហាញក្នុងទម្រង់ជាចំណុចខ្សោយបច្ចេកទេសសុទ្ធសាធ ដោយខ្វះការភ្ជាប់ជាមួយបរិបទអាជីវកម្ម ដែលជាហេតុធ្វើឱ្យក្រុមការងារបច្ចេកវិទ្យាព័ត៌មាន (IT) មានការធុញថប់ និងស្មុគស្មាញជាមួយចំណុចខ្សោយរាប់រយដែលត្រូវបានចាត់ថ្នាក់ជា “ធ្ងន់ធ្ងរខ្លាំង…
Read More » -
General
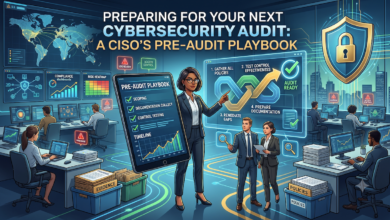
ការត្រៀមលក្ខណៈសម្រាប់សវនកម្មសន្តិសុខសាយប័រលើកក្រោយរបស់អ្នក៖ សៀវភៅណែនាំមុនធ្វើសវនកម្មសម្រាប់ CISO
បញ្ហាជាយុទ្ធសាស្ត្រការត្រៀមខ្លួនសម្រាប់សវនកម្មជាញឹកញាប់ក្លាយជាការប្រញាប់ប្រញាល់នៅនាទីចុងក្រោយ — ភស្តុតាងនៅរាយប៉ាយ ការពិនិត្យឡើងវិញលើការចូលប្រើប្រាស់មិនពេញលេញ និងការបកស្រាយបែបឆ្លើយតបចំពោះគម្លាតនៃវិធានការបញ្ជា។ នេះមិនត្រឹមតែបំផ្លាញភាពជឿជាក់ប៉ុណ្ណោះទេ ប៉ុន្តែថែមទាំងខាតបង់ពេលវេលា និងធនធានអង្គភាពយ៉ាងច្រើនសន្ធឹកសន្ធាប់ផងដែរ។ ភាពរួចរាល់នៃភស្តុតាងរក្សាការផ្ទៀងផ្ទាត់ផែនទីវិធានការបញ្ជាឱ្យបានធ្វើបច្ចុប្បន្នភាពជាប្រចាំ ជំនួសឱ្យការកសាងភស្តុតាងឡើងវិញនៅក្នុងរដូវកាលសវនកម្ម។ ភ្ជាប់វិធានការបញ្ជានីមួយៗទៅនឹងឯកសារគាំទ្រ អ្នកទទួលខុសត្រូវ និងកាលបរិច្ឆេទពិនិត្យឡើងវិញចុងក្រោយ។ ទម្រង់បរាជ័យទូទៅ ការពិនិត្យឡើងវិញលើការចូលប្រើប្រាស់មិនពេញលេញ ឬហួសសម័យ (ជាការរកឃើញកំពូលជារៀងរហូត)។ គម្លាតនៃការកត់ត្រា Logging និងការតាមដានត្រួតពិនិត្យ…
Read More » -
General
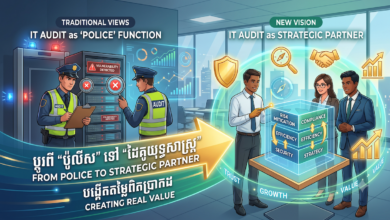
សវនកម្ម IT ជាដៃគូយុទ្ធសាស្ត្រ មិនមែនជាភ្នាក់ងារនគរបាលនោះទេ
បញ្ហាជាយុទ្ធសាស្ត្រនៅក្នុងអង្គភាពជាច្រើន ក្រុមការងារសវនកម្ម IT និងក្រុមការងារសន្តិសុខសាយប័រ ប្រតិបត្តិការក្នុងទំនាក់ទំនងប្រឈមមុខដាក់គ្នា — សវនកម្មស្វែងរកកំហុស ឯផ្នែកសន្តិសុខសាយប័រធ្វើការការពារខ្លួន។ ទំនាក់ទំនងបែបនេះខាតបង់ថាមពលដែលគួរតែយកទៅប្រើប្រាស់ដើម្បីពង្រឹងស្ថានភាពហានិភ័យពិតប្រាកដរបស់អង្គភាព។ ការកែប្រែទម្រង់ទំនាក់ទំនងសវនកម្ម និងផ្នែកសន្តិសុខសាយប័រ មានគោលដៅចុងក្រោយដូចគ្នា៖ គឺការកាត់បន្ថយហានិភ័យរបស់អង្គភាព។ នៅពេលដែលដាក់តំណែងជាដៃគូយុទ្ធសាស្ត្រជំនួសឱ្យគូប្រជែង ការរកឃើញរបស់សវនកម្មនឹងក្លាយជាយន្តការបញ្ជាក់ភាពត្រឹមត្រូវពីខាងក្រៅដែលមានតម្លៃ មិនមែនជាការគំរាមកំហែងដែលត្រូវតែគ្រប់គ្រងទប់ទល់នោះទេ។ ការធ្វើសវនកម្មជាប្រចាំ ប្រៀបធៀបនឹង វដ្តសវនកម្មប្រចាំឆ្នាំសវនកម្មប្រចាំឆ្នាំផ្តល់ត្រឹមតែរូបភាពសង្ខេបមួយកាលវេលាប៉ុណ្ណោះ ដែលជាញឹកញាប់ហួសសម័យទៅហើយនៅពេលដែលការរកឃើញត្រូវបានធ្វើការកែសម្រួល។…
Read More »