ហេគឃ័របន្លំជា «ក្រុមការងារ IT Support» ផ្ញើសារតាម Microsoft Teams ដើម្បីបញ្ចុះបញ្ចូលឱ្យដំឡើងមេរោគ និងទម្លាក់ Ransomware ចូលប្រព័ន្ធក្រុមហ៊ុន

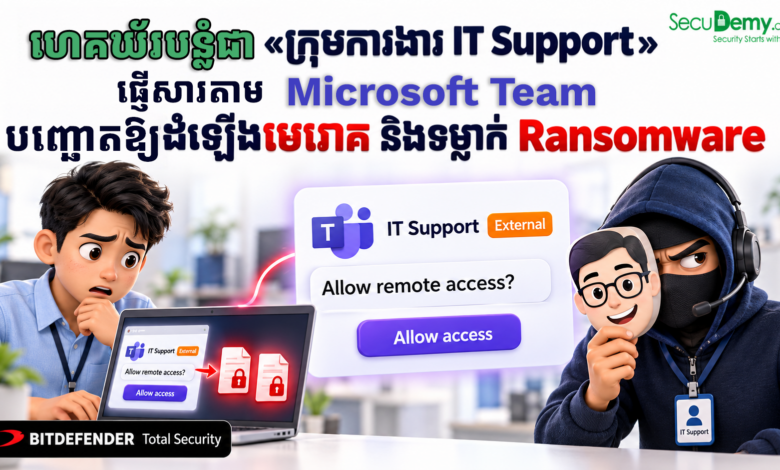
ក្រុមស្រាវជ្រាវសន្តិសុខសាយប័រមកពី Arctic Wolf Labs បានចេញសេចក្តីប្រកាសអាសន្នព្រមានអំពីយុទ្ធនាការបោកបញ្ឆោតបែប Social Engineering ដ៏ស្មុគស្មាញមួយ ដែលកំពុងកើតឡើងរាប់រយករណី។ ក្រុមហេគឃ័របានឆ្លៀតឱកាសទាញយកផលប្រយោជន៍ពីមុខងារ External Chat របស់កម្មវិធី Microsoft Teams ដើម្បីបន្លំខ្លួនធ្វើជា «ក្រុមការងារបច្ចេកវិទ្យាព័ត៌មានផ្ទៃក្នុង» (Internal IT Support) ក្នុងគោលបំណងបោកបញ្ឆោតបុគ្គលិកឱ្យបើកសិទ្ធិ Remote Access, បង្កប់មេរោគ Backdoor, និងទម្លាក់មេរោគចាប់ជំរិត Ransomware ចូលទៅក្នុងប្រព័ន្ធបណ្តាញក្រុមហ៊ុន។
យុទ្ធនាការនេះមិនបានពឹងផ្អែកលើការវាយទម្លុះចន្លោះប្រហោងកូដ (Software Vulnerability) នោះទេ ប៉ុន្តែវាផ្តោតលើការ កេងប្រវ័ញ្ចលើទំនុកចិត្តរបស់មនុស្ស (Human Trust Exploitation) ដោយរួមផ្សំជាមួយល្បិច Mail Bombing បង្កើតភាពភ័យស្លន់ស្លោដល់ជនរងគ្រោះ មុនពេលឈានជើងចូលមកធ្វើជា «អ្នកជួយសង្គ្រោះក្លែងក្លាយ» តាម Microsoft Teams។
«មុខងារជជែកក្រៅប្រព័ន្ធ (External Chat) លើ Microsoft Teams បានក្លាយជាច្រកជ្រៀតចូលដំបូង (Initial-Access Vector) ដ៏មានប្រសិទ្ធភាពបំផុត ពីព្រោះវាទាញយកផលប្រយោជន៍ពីការទុកចិត្តរបស់បុគ្គលិក។ ហេគឃ័របានរួមបញ្ចូលគ្នានូវការបាញ់ស្រោចអ៊ីមែល (Email Bombing), ការបន្លំជា IT Support យ៉ាងគួរឱ្យជឿជាក់, ការបង្កើត Tenants ថ្មីៗ, និងការបញ្ចុះបញ្ចូលផ្លូវចិត្តយ៉ាងលឿន ដើម្បីរុញជនរងគ្រោះពីការជជែកធម្មតា ទៅរកការប្រគល់សិទ្ធិ Remote Access និងការឆ្លងមេរោគពេញបន្ទុក!»
— ការបញ្ជាក់ពីក្រុមស្រាវជ្រាវ Arctic Wolf Labs
ក. ល្បិចវាយប្រហារ ៣ ដំណាក់កាលរបស់ហេគឃ័រ (The Attack Pattern)
ហេតុផលនៃផ្នែកនេះ៖ ពន្យល់អំពីលំដាប់លំដោយនៃការបោកបញ្ឆោត ដើម្បីឱ្យបុគ្គលិកទូទៅ និងក្រុម IT ដឹងខ្លួនទាន់ពេល។
- ដំណាក់កាលទី ១៖ បាញ់ស្រោចអ៊ីមែលបង្កើតភាពភ័យស្លន់ស្លោ (Mail Bombing)មុនពេលផ្ញើសារតាម Teams ហេគឃ័របានដំណើរការបាញ់អ៊ីមែលរាប់រយទៅរាប់ពាន់ចូលទៅក្នុង Inbox របស់ជនរងគ្រោះក្នុងរយៈពេលតែប៉ុន្មាននាទី (ភាគច្រើនជាអ៊ីមែលចុះឈ្មោះ Newsletter, Subscription Confirmations ឬ OTP ក្លែងក្លាយ)។ គោលបំណងគឺធ្វើឱ្យជនរងគ្រោះគិតថាគណនី ឬប្រព័ន្ធកុំព្យូទ័ររបស់ខ្លួនកំពុងជួបបញ្ហាធ្ងន់ធ្ងរ ឬត្រូវគេហេក។
- ដំណាក់កាលទី ២៖ បង្ហាញខ្លួនជា “IT Support សង្គ្រោះបន្ទាន់” តាម Teamsចំពេលដែលជនរងគ្រោះកំពុងភ័យស្លន់ស្លោ ស្រាប់តែមានសារលោតមកតាម Microsoft Teams ពីគណនីមួយដែលដាក់ឈ្មោះថា
IT Support (Internal)ឬHelpDesk Managerដោយប្រាប់ថា៖ «យើងបានកត់សម្គាល់ឃើញ Inbox របស់អ្នកកំពុងមានបញ្ហា សូមអនុញ្ញាតឱ្យក្រុមការងារ IT ជួយពិនិត្យ និងដោះស្រាយជូនជាបន្ទាន់»។ ដោយសារតែចង់ដោះស្រាយបញ្ហាភ្លាមៗ ជនរងគ្រោះក៏ជឿជាក់ និងឆ្លើយតបទៅវិញ។ - ដំណាក់កាលទី ៣៖ បោកយកសិទ្ធិ Remote Access និងទម្លាក់មេរោគហេគឃ័របានណែនាំឱ្យជនរងគ្រោះបើកដំណើរការកម្មវិធីគ្រប់គ្រងពីចម្ងាយ (Remote Monitoring and Management – RMM) ស្របច្បាប់ដូចជា Quick Assist, AnyDesk, TeamViewer, ScreenConnect, Atera, ឬ Zoho Assist រួចប្រគល់សិទ្ធិ Hands-on-keyboard ទៅឱ្យពួកគេ។ នៅពេលចូលបញ្ជាម៉ាស៊ីនបាន ហេគឃ័រមិនបិទភ្ជាប់ Link មេរោគក្នុង Teams ឡើយ (ដើម្បីគេចពី Safe Links / ZAP scanning) ប៉ុន្តែពួកគេចូលទៅកាន់ Browser ដោយផ្ទាល់ដើម្បីទាញយក Payload ចូលក្នុងម៉ាស៊ីនតែម្តង។
ខ. យុទ្ធសាស្ត្រក្លែងបន្លំ Domain និងឈ្មោះលើ Microsoft 365 (Tenant Spoofing)
ហេតុផលនៃផ្នែកនេះ៖ ផ្ដល់នូវទិន្នន័យជាក់ស្ដែងអំពីឈ្មោះ និង Domain ដែលហេគឃ័រប្រើប្រាស់ដើម្បីរំលងការចាប់អារម្មណ៍របស់បុគ្គលិក។
ប្រមាណ ៣០% ទៅ ៤០% នៃករណីដែលបានស៊ើបអង្កេត ហេគឃ័របានបង្កើត Microsoft 365 Tenants ថ្មីៗដោយប្រើប្រាស់ Fallback Domain ផ្លូវការរបស់ Microsoft ផ្ទាល់គឺ *.onmicrosoft[.]com ដើម្បីបង្កើតភាពជឿជាក់ខ្ពស់ រួមមាន៖
helpdeskteam365.onmicrosoft[.]comitendpoint365.onmicrosoft[.]comitcoreportal.onmicrosoft[.]comitadmin922.onmicrosoft[.]comcorporateitservicellc.onmicrosoft[.]com
លើសពីនេះ ហេគឃ័របានទិញ Top-Level Domains (TLDs) ផ្ទាល់ខ្លួន ដោយក្នុងនោះ ៥០% ប្រើប្រាស់កន្ទុយ .top, ប្រមាណ ៤០% ប្រើ .com, និងប្រមាណ ៥% ប្រើប្រាស់ Multi-level Domains ដូចជា .com.pl, .com.vn, និង .com.br។
បញ្ជីឈ្មោះ Display Names ក្លែងក្លាយដែលត្រូវបានប្រើប្រាស់ញឹកញាប់៖
Help Desk/IT SupportEnterprise IT & Security (Internal)IT Service Desk – Liam/IT Service Desk – MattIT Tech Support InternalBusiness IT Solutions & Support (Internal)- ថែមទាំងមានការយកឈ្មោះក្រុមហ៊ុន ឬ Domain ពិតប្រាកដរបស់ជនរងគ្រោះ មកដាក់បញ្ចូលក្នុង Display Name ទៀតផង ដើម្បីបន្លំថាជាបុគ្គលិកផ្នែក IT ក្នុងក្រុមហ៊ុនតែមួយ។
គ. ការវិភាគបច្ចេកទេសស៊ីជម្រៅ៖ ពី PowerShell ទៅដល់ Chaos Ransomware
ហេតុផលនៃផ្នែកនេះ៖ បង្ហាញពីខ្សែច្រវាក់បច្ចេកទេស (Technical Attack Chain) ក្រោយពេលហេគឃ័រទទួលបានសិទ្ធិ Remote Control។
យោងតាមការស្រាវជ្រាវ សកម្មភាពនេះមានទំនាក់ទំនងជាមួយក្រុមហេគឃ័រ STAC4749 ដែលធ្លាប់មានប្រវត្តិទម្លាក់មេរោគចាប់ជំរិត Chaos Ransomware (យោងតាមរបាយការណ៍របស់ Sophos)។
- ការបញ្ជា PowerShell ទាញយក Backdoor៖ ក្នុងករណីមួយ ហេគឃ័របានណែនាំជនរងគ្រោះឱ្យ Run បញ្ជា PowerShell ដើម្បីទាញយកឯកសារកញ្ចប់ដំឡើង MSI ពី Microsoft Azure Blob Storage។
- ដំណើរការ Python Implant បង្កប់ខ្លួន៖ នៅពេលជនរងគ្រោះចុច Run កញ្ចប់ MSI វានឹងដំណើរការ Script PowerShell មួយទៀតដើម្បីពន្លា និងដំណើរការមេរោគ Python Implant ដែលបង្កប់ខ្លួននៅខាងក្នុង។
- ឈ្លបយកការណ៍លើ Active Directory (AD Recon)៖ មេរោគ Backdoor នេះ (រួមទាំង GoGRPC Backdoor) បានដំណើរការបញ្ជា LDAP Queries ទៅកាន់ Active Directory ដើម្បីស្រង់យកបញ្ជីឈ្មោះកុំព្យូទ័រ និងគណនី User ទាំងអស់នៅក្នុង Domain រួចបញ្ជូនទៅកាន់ Server ខាងក្រៅ។
- ការរាលដាល (Lateral Movement) និង Ransomware៖ ហេគឃ័របានដំឡើងឧបករណ៍ Remote ជំនួយបន្ថែម (ដូចជា Level) សម្រាប់ការពារកុំឱ្យដាច់ការតភ្ជាប់ រួចរាលដាលទៅកាន់ Domain Controllers លួចទិន្នន័យសម្ងាត់ចេញ (Data Exfiltration) និងចុងក្រោយទម្លាក់កូដ Encrypt ទិន្នន័យទារប្រាក់ (Ransomware)។
ឃ. អនុសាសន៍បច្ចេកទេស និងវិធានការការពារបន្ទាន់ពី SecuDemy
ហេតុផលនៃផ្នែកនេះ៖ ផ្ដល់នូវ Checklists បច្ចេកទេសសម្រាប់អ្នកគ្រប់គ្រង Microsoft 365 (M365 Admins), ក្រុមការងារ IT Support និងបុគ្គលិកទូទៅ។
សម្រាប់អ្នកគ្រប់គ្រងប្រព័ន្ធ (M365 & Teams Administrators)៖
- រឹតបន្តឹង ឬបិទមុខងារ External Access លើ Microsoft Teams៖ប្រសិនបើស្ថាប័នមិនចាំបាច់ទាក់ទងជាមួយដៃគូក្រៅក្រុមហ៊ុនតាម Teams ទេ គួរចូលទៅកាន់ Microsoft Teams Admin Center >
Users>External accessរួច បិទ (Off) មុខងារជជែកជាមួយអ្នកប្រើប្រាស់ខាងក្រៅ។ ប្រសិនបើចាំបាច់ ត្រូវកំណត់អនុញ្ញាតតែលើ Domains ដៃគូដែលទុកចិត្តប៉ុណ្ណោះ (Allowlist Specific Domains)។ - បើកផ្ទាំងព្រមាន External Sender Tag ឱ្យច្បាស់ៗ៖ធានាថាប្រព័ន្ធ Teams បង្ហាញស្លាកសម្គាល់ “External” ពណ៌លេចធ្លោនៅរាល់ពេលមានសារផ្ញើមកពីគណនីក្រៅក្រុមហ៊ុន ទោះបីជាគណនីនោះព្យាយាមដាក់ឈ្មោះ Display Name ថា “Internal” យ៉ាងណាក៏ដោយ។
- រឹតបន្តឹង និងកំណត់សិទ្ធិលើឧបករណ៍ Remote Support Tools (RMM Controls)៖ប្រើប្រាស់ AppLocker, Intune, ឬ Endpoint Privilege Management (EPM) ដើម្បីទប់ស្កាត់មិនឱ្យបុគ្គលិកទូទៅអាចដំឡើង ឬដំណើរការកម្មវិធី Remote ដូចជា AnyDesk, TeamViewer, Atera, ឬ Quick Assist ដោយគ្មានការអនុញ្ញាតពី IT Security។
- ត្រួតពិនិត្យដំណើរការ PowerShell និង LDAP Queries មិនប្រក្រតី (EDR Monitoring)៖កំណត់ Alert លើ EDR នៅពេលមានដំណើរការ PowerShell ណាដែលទាញយកឯកសារពី Azure Blob Storage ឬមានដំណើរការកម្មវិធីមិនស្គាល់អត្តសញ្ញាណដែលរត់ LDAP Query ស្វែងរកព័ត៌មានលើ Active Directory។
សម្រាប់បុគ្គលិកទូទៅក្នុងស្ថាប័ន (End Users)៖
- ក្រុមការងារ IT ពិតប្រាកដ មិនទាក់ទងតាម External Teams ឡើយ៖ ត្រូវចងចាំថា ក្រុមការងារ IT Support ក្នុងស្ថាប័នរបស់អ្នក នឹងប្រើប្រាស់គណនីអ៊ីមែលផ្លូវការរបស់ក្រុមហ៊ុន មិនមែនប្រើគណនីដែលមានស្លាកសម្គាល់ “External” ឬប្រើប្រាស់ Domain ចម្លែកដូចជា
*.onmicrosoft.comឬ.topឡើយ។ - កុំផ្ដល់សិទ្ធិ Remote Access ឱ្យអ្នកដទៃដោយមិនបានផ្ទៀងផ្ទាត់ផ្ទាល់៖ ប្រសិនបើមានអ្នកទាក់ទងមកសុំ Remote ចូលកុំព្យូទ័ររបស់អ្នក សូមផ្អាកសិន រួចទូរស័ព្ទ ឬដើរទៅសួរក្រុមការងារ IT ផ្ទាល់នៅក្នុងការិយាល័យ ដើម្បីបញ្ជាក់ការពិត។
- កុំភ័យស្លន់ស្លោពេលជួប Mail Bombing៖ ការបាញ់ស្រោចអ៊ីមែលចូល Inbox គ្រាន់តែជាផ្សែងបង្វែរដាន និងបង្កើតការភ័យខ្លាចប៉ុណ្ណោះ វាមិនមែនមានន័យថាកុំព្យូទ័ររបស់អ្នកត្រូវគេហេកនោះឡើយ។ សូមរាយការណ៍ទៅកាន់ផ្នែក IT ភ្លាមៗ។
ទស្សនៈយល់ឃើញពី SecuDemy
ការវិវត្តនៃយុទ្ធនាការ Teams IT Support Scam នេះ បញ្ជាក់យ៉ាងច្បាស់ថា ឧក្រិដ្ឋជនសាយប័របានបង្វែរទិសដៅពីការវាយលុកតាមអ៊ីមែល (Phishing) មកប្រើប្រាស់ Collaboration Platforms ដូចជា Microsoft Teams និង Slack វិញម្តង។ មូលហេតុគឺដោយសារតែអ្នកប្រើប្រាស់តែងតែមានអារម្មណ៍ថា «សារក្នុង Teams គឺជាសារផ្ទៃក្នុង និងមានសុវត្ថិភាពជាងអ៊ីមែល»។ ការបណ្តុះបណ្តាលការយល់ដឹងអំពីសន្តិសុខសាយប័រ (Security Awareness Training) ដល់បុគ្គលិក ត្រូវតែធ្វើបច្ចុប្បន្នភាពជាបន្ទាន់ ដើម្បីឱ្យពួកគេស្គាល់ពីទម្រង់បោកបញ្ឆោតតាម Teams នេះ ជៀសវាងការធ្លាក់ខ្លួនជាស្ពានចម្លង Ransomware បំផ្លាញទិន្នន័យក្រុមហ៊ុនទាំងមូល!
ប្រភពដើម៖ The Hacker News (Ravie Lakshmanan) / Arctic Wolf Labs
អត្ថបទនេះផ្តល់ជូនដោយ Bitdefender Total Security
Bitdefender Total Security គឺជាកញ្ចប់កម្មវិធីការពារឧបករណ៍របស់អ្នកដែលអាចតំឡើងនៅលើប្រព័ន្ធប្រតិបត្តិការ (Windows, macOS, iOS, Android) ដែលប្រមូលផ្តុំនូវមុខងារជាច្រើន មានដូចជា មុខការទប់ស្កាត់និងកម្ចាត់មេរោគ មុខងារឯកជនភាព និងមុខងារសុវត្ថិភាពសំខាន់ៗផ្សេងទៀត ទៅក្នុងកញ្ចប់កម្មវិធីតែមួយ។ Bitdefender អាចបញ្ឈប់មេរោគកុំព្យូទ័រមិនឱ្យឆ្លង ទប់ស្កាត់មោរោគចាប់ជំរិតទារប្រាក់ (ransomware) ការវាយប្រហារតាមភាពងាយរងគ្រោះ/ចន្លោះប្រហោងទើបប្រទះឃើញ (zero-day exploits) និងមេរោគស៊ើបការណ៍ (spyware) មុនពេលដែលវាបង្កការខូចខាតដល់កុំព្យូទ័រ/ប្រព័ន្ធរបស់យើង។ លើសពីនេះ វាក៏មានការការពារនៅកម្រិតបណ្តាញ ដើម្បីរារាំងគេហទំព័រឆបោក (phishing) និងតំណភ្ជាប់ដែលមានមេរោគផងដែរ៕