ក្រុមហេគឃ័រប្រើប្រាស់ Autonomous AI Agents វាយលុកគេហទំព័រក្រុមហ៊ុនជាង ១,២០០ ដោយស្វ័យប្រវត្ត — ក្រុមហ៊ុនល្បីៗជាច្រើនរងការជ្រៀតចូល

យុគសម័យនៃការវាយប្រហារតាមបែបស្វ័យប្រវត្តិកម្មដោយប្រើប្រាស់បញ្ញាសិប្បនិម្មិត (AI-Powered Attacks) បានឈានដល់កម្រិតគ្រោះថ្នាក់ថ្មីមួយទៀតហើយ។ ក្រុមឧក្រិដ្ឋជនសាយប័រនិយាយភាសាចិន បានបញ្ចេញ Autonomous AI Agents (ភ្នាក់ងារ AI ដំណើរការដោយស្វ័យប្រវត្ត) ឱ្យធ្វើការរុករក និងវាយលុកទម្លុះគេហទំព័រក្រុមហ៊ុនពាណិជ្ជកម្មជាង ១,២០០ គេហទំព័រ ដោយមនុស្សស្ទើរតែមិនបាច់បញ្ជា ឬជួយអ្វីទាំងអស់។
របកគំហើញនេះត្រូវបានរកឃើញដោយលោក Snorre Fagerland អ្នកស្រាវជ្រាវមកពីក្រុមហ៊ុនសន្តិសុខ NorForge ដោយសារតែក្រុមហេគឃ័របានធ្វេសប្រហែស បើកផ្ទាំងគ្រប់គ្រង (Control Panels) របស់ឧបករណ៍ AI ចំហចោលនៅលើ Public Internet ដែលអនុញ្ញាតឱ្យអ្នកស្រាវជ្រាវអាចមើលឃើញសកម្មភាពវាយប្រហាររបស់ AI ក្នុងពេលជាក់ស្តែង (Real-time)។
«ហេគឃ័រគ្រាន់តែកំណត់គោលដៅ និងគោលបំណងខ្លីៗជាភាសាចិនមិនដល់ ១០០ តួអក្សរផង បន្ទាប់មកភ្នាក់ងារ AI Agents បានទទួលភារកិច្ច រៀបចំផែនការ ស្វែងរកចន្លោះប្រហោង និងទម្លុះចូលប្រព័ន្ធដោយខ្លួនឯង ដោយចំណាយពេលជាមធ្យមមិនដល់ ២៣ ម៉ោង និងអស់ថ្លៃដើមត្រឹមប្រហែល ៥០ ដុល្លារប៉ុណ្ណោះក្នុងមួយគេហទំព័រដែលជោគជ័យ!»
— ការដកស្រង់ចេញពីរបាយការណ៍ស្រាវជ្រាវរបស់ NorForge & Reuters
ក. ទំហំនៃការវាយប្រហារ និងក្រុមហ៊ុនរងគ្រោះ
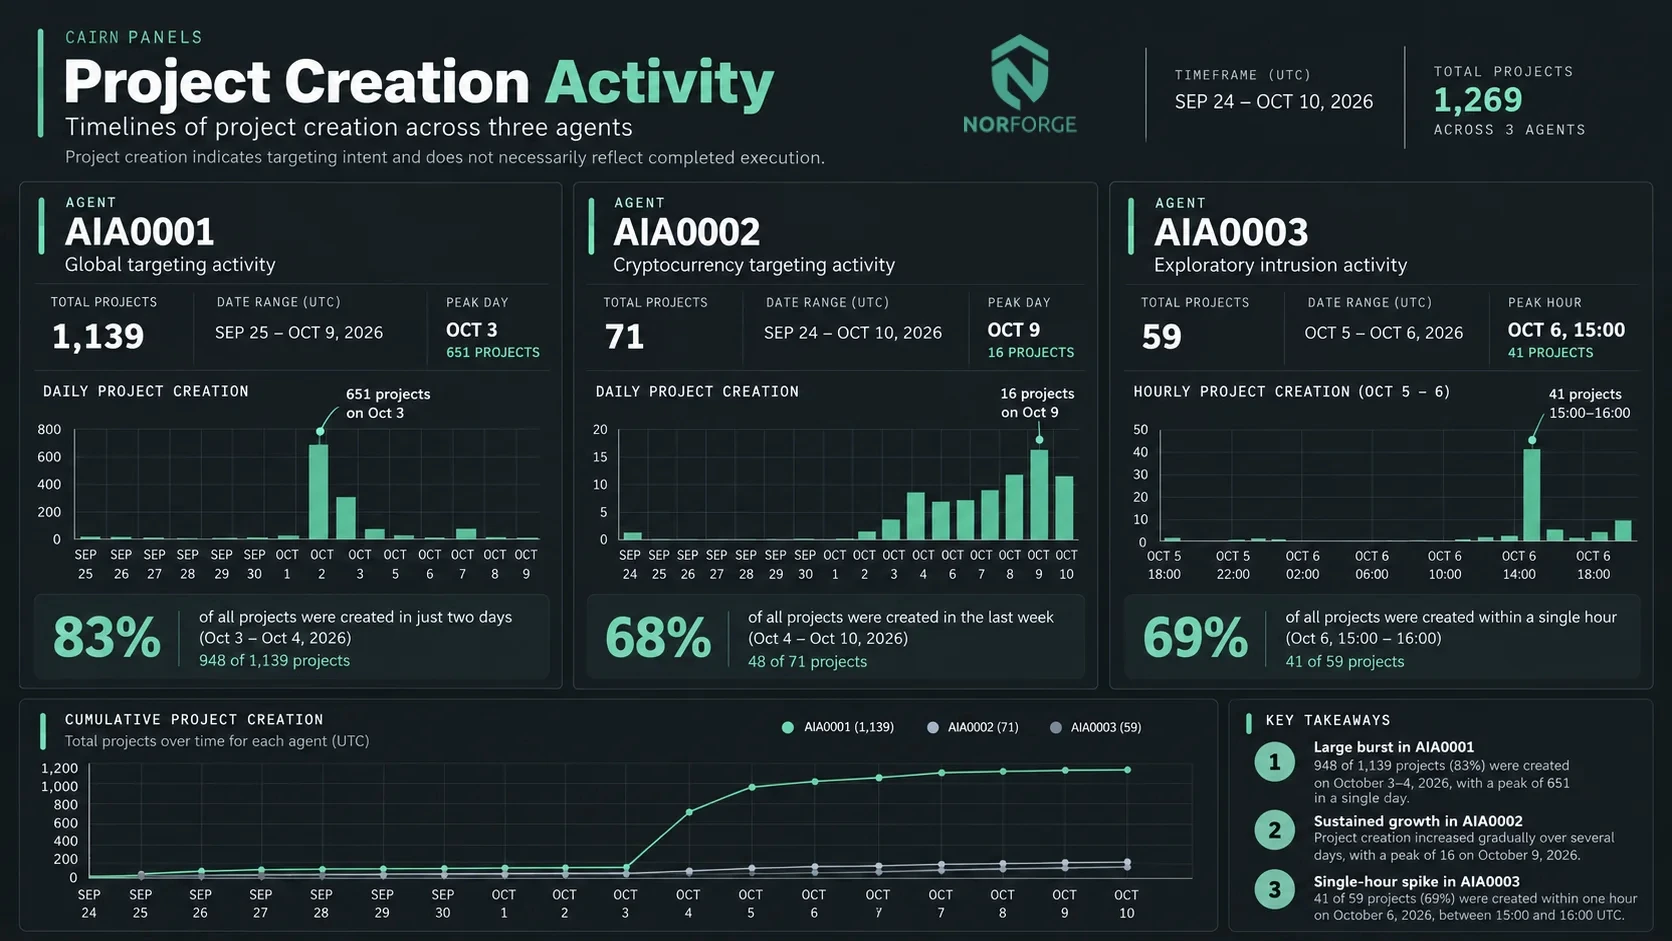
ហេតុផលនៃផ្នែកនេះ៖ បង្ហាញពីទំហំនៃការវាយលុក និងឈ្មោះក្រុមហ៊ុនធំៗដែលរងផលប៉ះពាល់ ដើម្បីដាស់តឿនឱ្យអាជីវកម្ម និងហាងទំនិញអនឡាញ (E-Commerce) ដឹងខ្លួនពីគ្រោះថ្នាក់ដែលកំពុងកើតឡើង។
១. គេហទំព័រជាង ១,២០០ រងការកំណត់គោលដៅ៖ ភ្នាក់ងារ AI បានព្យាយាមវាយប្រហារគេហទំព័រជាង ១,២០០ និងបានជ្រៀតចូលដោយជោគជ័យទៅកាន់គេហទំព័ររបស់ក្រុមហ៊ុនជាង ១០០ រួមមានក្រុមហ៊ុនផលិតគ្រឿងចក្រកសិកម្មយក្ស Deere, ក្រុមហ៊ុនផលិតឧបករណ៍ប្រើប្រាស់ SharkNinja, និងក្រុមហ៊ុនផលិតម៉ាស៊ីន Cummins ព្រមទាំងអាជីវកម្មខ្នាតតូចជាច្រើនទៀតនៅសហរដ្ឋអាមេរិក ជប៉ុន និងអូស្ត្រាលី។
២. ឧបករណ៍ AI “Cairn” ត្រូវបានកែច្នៃធ្វើជាអាវុធ៖ ហេគឃ័របានទាញយកផលប្រយោជន៍ពី Cairn ដែលជា Open-Source AI Tool ដើមឡើយបង្កើតឡើងសម្រាប់ Penetration Testing ស្របច្បាប់ (បង្កើតដោយអ្នកសរសេរកូដឈ្មោះ “le1xia0”) ប៉ុន្តែត្រូវបានក្រុមទុច្ចរិតយកមកបង្វែរទិសដៅសម្រាប់វាយប្រហារលួចចូលប្រព័ន្ធហាងទំនិញអនឡាញ (E-commerce Shops) ដោយគ្មានការអនុញ្ញាត។
៣. បណ្តុំប្រតិបត្តិការ AIA0001៖ NorForge បានបែងចែកផ្ទាំងបញ្ជាដែលចំហជា ៣ ក្រុម ដោយក្រុមសកម្មបំផុតមានឈ្មោះថា AIA0001ដំណើរការដោយភាសាចិន ភ្ជាប់ផ្ទាំងបញ្ជាចំនួន ១៤ ទៅកាន់គម្រោងវាយប្រហារជាង ១,១០០ ក្នុងគោលបំណងបង្កប់ខ្លួនរយៈពេលវែងលើប្រព័ន្ធទូទាត់ប្រាក់ (Payment Systems) សម្រាប់លួចទិន្នន័យនាពេលក្រោយ។
ខ. យន្តការបច្ចេកទេស៖ ថោក លឿន និងដំណើរការស្ទើរតែគ្មានការត្រួតពិនិត្យពីមនុស្ស
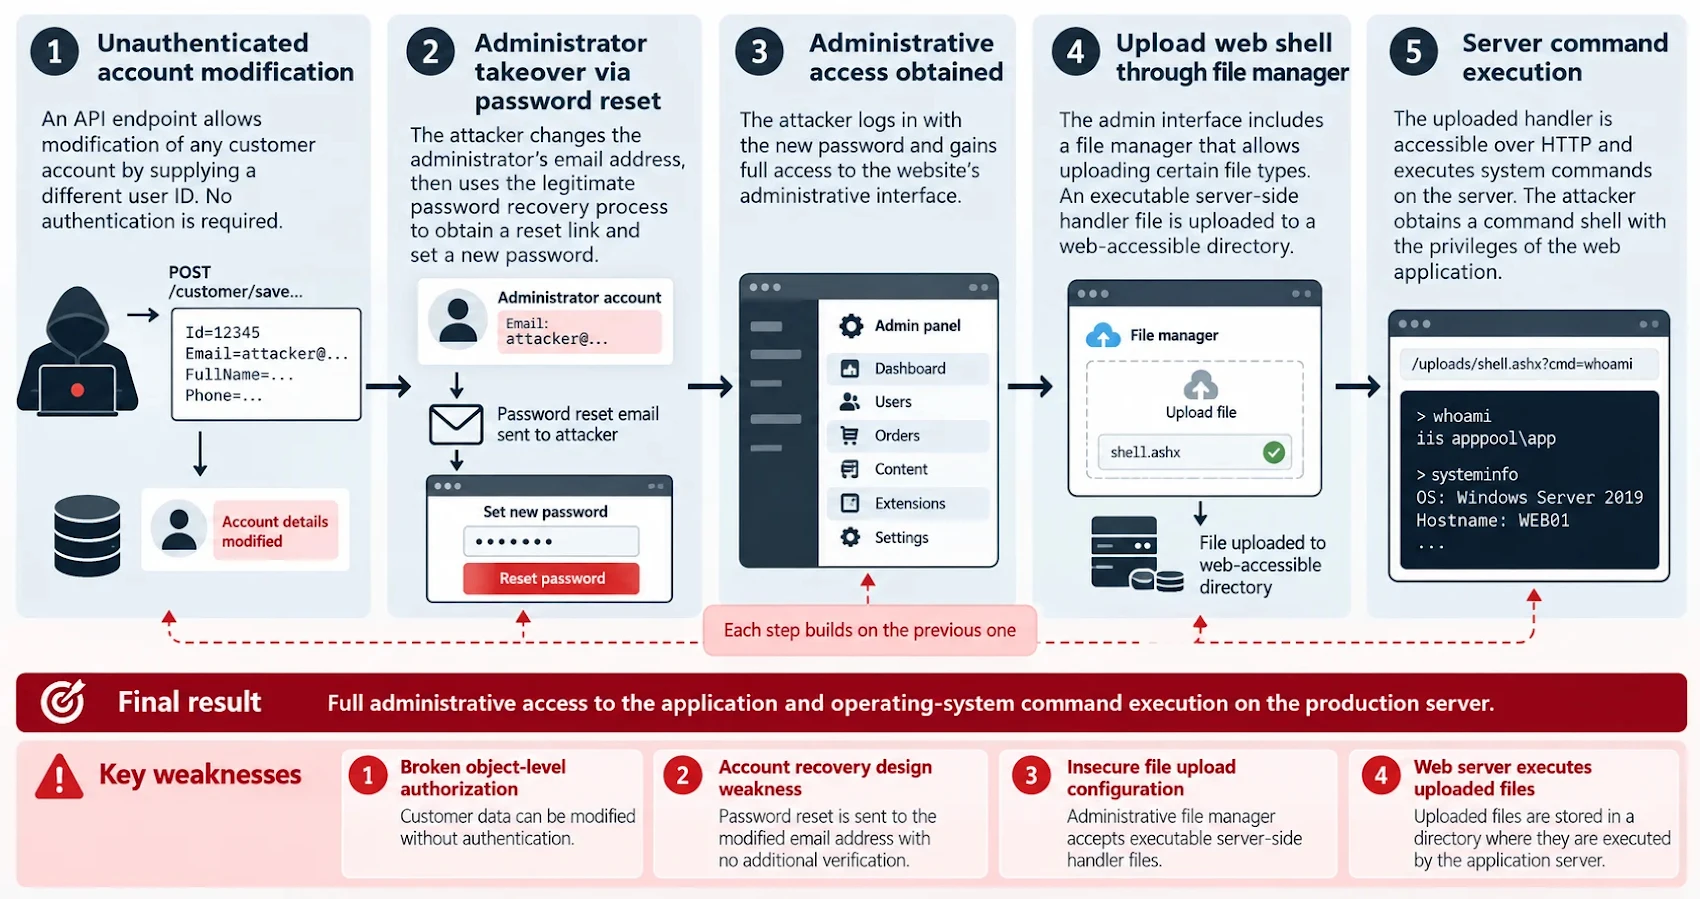
ហេតុផលនៃផ្នែកនេះ៖ ពន្យល់អំពីខ្សែច្រវាក់វាយប្រហារ (Attack Chain) របស់ AI និងរបៀបដែលវាស្វែងរកចន្លោះប្រហោង ដើម្បីឱ្យក្រុមការងារបច្ចេកទេសយល់ពីទម្រង់ TTPs របស់ AI។
១. ការទម្លាក់ Web Shell Uploader៖ ភារកិច្ចចម្បងដែល AI ទទួលបាន គឺស្វែងរកវិធីដំណើរការកូដពីចម្ងាយ (Remote Code Execution) រួចទម្លាក់ Form ផ្ទុកឡើងឯកសារ (Web Shell Uploader) ទៅក្នុង Directory សម្ងាត់ ដើម្បីទុកច្រកទ្វារក្រោយ (Backdoor) សម្រាប់ហេគឃ័រចូលមកប្តូរយកកូដគ្រោះថ្នាក់ផ្សេងទៀតនៅពេលក្រោយ។
២. ខ្សែច្រវាក់កេងប្រវ័ញ្ចស្មុគស្មាញ (Complex Exploit Chains)៖ ក្នុងករណីមួយដែលត្រូវបានកត់ត្រា ភ្នាក់ងារ AI បានវាយលុកចូលតាមរយៈការលួចសរសេរទិន្នន័យទៅកាន់ Memcached Session Store ដោយគ្មានសិទ្ធិ, ការទាញយកផលប្រយោជន៍ពី Unsafe PHP Object Deserialization, និងចន្លោះប្រហោងនៅលើកូដចាស់របស់ Zend Framework។
៣. ប្រសិទ្ធភាព និងការចំណាយទាបបំផុត៖
- អត្រាជោគជ័យរបស់ AI មានប្រមាណ ១០% លើគោលដៅទាំងអស់។
- ពេលវេលាជាមធ្យមក្នុងការទម្លុះប្រព័ន្ធជោគជ័យគឺ ២២ ម៉ោង និង ៤០ នាទី (ក្រោម ២៣ ម៉ោង)។
- ថ្លៃដើមគិតជា Token នៃម៉ូឌែល AI អស់ត្រឹមប្រហែល ៥ ដុល្លារក្នុងមួយ Task (គិតទាំងការបរាជ័យ) ឬប្រហែល ៥០ ដុល្លារប៉ុណ្ណោះក្នុងមួយគេហទំព័រដែលវាយលុកបានសម្រេច។
- ឈ្មោះ Worker ដំណើរការគឺ
claudecode_deepseek-v4.1-flashដែលសង្ស័យថាជាការរួមបញ្ចូលគ្នារវាងម៉ូឌែល DeepSeek V4.1 Flash ជាមួយឧបករណ៍ Claude Code របស់ Anthropic។
គ. ផ្ទាំងបញ្ជាចំហ បែកធ្លាយទិន្នន័យសម្ងាត់ជនរងគ្រោះបន្ថែមទៀត
ហេតុផលនៃផ្នែកនេះ៖ លាតត្រដាងពីបញ្ហាសន្តិសុខពីរបន្ថែមទៀត គឺការបែកធ្លាយទិន្នន័យសម្ងាត់របស់ជនរងគ្រោះនៅលើអ៊ីនធឺណិត និងការធ្វេសប្រហែសរបស់ក្រុមហ៊ុន Pentest មួយចំនួន។
១. Secrets និង API Keys ធ្លាយជាសាធារណៈ៖ ដោយសារតែផ្ទាំងគ្រប់គ្រង Cairn ត្រូវបានបើកចំហគ្មាន Password ព័ត៌មានជនរងគ្រោះ ចន្លោះប្រហោងដែលរកឃើញ និង Credential/API Keys ដែលលួចបាន សុទ្ធតែបង្ហាញនៅលើនោះ។ ការប្រើប្រាស់ឧបករណ៍ Trufflehog លើទិន្នន័យផ្ទាំងបញ្ជា បានរកឃើញ Secret Keys រាប់រយ ដែលក្នុងនោះ ១១% នៅតែមានសុពលភាពប្រើប្រាស់បាននៅឡើយ។
២. ការធ្វេសប្រហែសរបស់ក្រុមហ៊ុន Pentest ស្របច្បាប់៖ NorForge ក៏បានរកឃើញផងដែរថា ក្រុមហ៊ុនធ្វើតេស្តសុវត្ថិភាព (Penetration Testing Firms) ស្របច្បាប់មួយចំនួន ក៏បានទុកផ្ទាំងធ្វើតេស្តប្រព័ន្ធរបស់អតិថិជនចំហនៅលើអ៊ីនធឺណិតដោយគ្មានប្រព័ន្ធការពារដូចគ្នា ដែលធ្វើឱ្យទិន្នន័យអតិថិជនប្រឈមនឹងគ្រោះថ្នាក់ធ្ងន់ធ្ងរ។
ឃ. អនុសាសន៍ការពារបន្ទាន់ពី SecuDemy សម្រាប់អ្នកគ្រប់គ្រងគេហទំព័រ
ហេតុផលនៃផ្នែកនេះ៖ ផ្ដល់នូវ Checklists និងសកម្មភាពបន្ទាន់ ដើម្បីឱ្យ Web Admin និងក្រុម DevOps អាចត្រួតពិនិត្យ ស្វែងរក និងបិទច្រកទ្វារក្រោយដែល AI បានបន្សល់ទុក។
១. ស្វែងរក និងបិទផ្ទាំង Control Panel ដែលចំហ៖ ផ្ទាំងបញ្ជាភ្នាក់ងារ AI ប្រភេទនេះច្រើនតែដំណើរការលើ Port 8000។ ក្រុម IT ត្រូវស្កេនមើលថាតើស្ថាប័នរបស់ខ្លួនមានបើក Port ឬ Web Panel ណាមួយចំហទៅកាន់ Public Internet ដោយគ្មានការផ្ទៀងផ្ទាត់សិទ្ធិ (Authentication) ដែរឬទេ។
២. ត្រួតពិនិត្យឯកសារ និងទម្រង់ Upload មិនប្រក្រតី (Stray Upload Forms)៖ ធ្វើសវនកម្មលើគ្រប់ Directory ក្នុង Web Server ជាពិសេស Folder ផ្ទុកឯកសារ (Uploads/Assets/Temp) ក្រែងមាន Form Upload ប្លែកៗដែលមិនមែនជារបស់ប្រព័ន្ធដើម។
៣. ដំឡើង Patch សម្រាប់ Magento / Adobe Commerce ជាបន្ទាន់៖ ក្រុមស្រាវជ្រាវបានរកឃើញកូដវាយប្រហារ Proof-of-Concept សម្រាប់ចន្លោះប្រហោងកម្រិតធ្ងន់ធ្ងរលើ Magento ឈ្មោះ StyleSmuggler (CVE-2026-75650) នៅក្នុង Server របស់ហេគឃ័រ។ ហាងទំនិញណាដែលកំពុងប្រើប្រាស់ Adobe Commerce (2.4.4 ដល់ 2.4.9) ឬ Magento Open Source (2.4.6 ដល់ 2.4.9) ត្រូវដំឡើង Hotfix ជាបន្ទាន់បំផុត។
ទស្សនៈយល់ឃើញពី SecuDemy
ការវាយប្រហារនេះគឺជាសញ្ញាព្រមានជាក់ស្តែងថា របាំងនៃការក្លាយជាហេគឃ័រ (Barrier to Entry) ត្រូវបានបន្ទាបកាន់តែទាបដោយសារ AI។ ជនខិលខូចមិនចាំបាច់មានជំនាញ Pentest កម្រិតខ្ពស់ឡើយ ពួកគេគ្រាន់តែបញ្ចេញ AI Agents ឱ្យដើរស្វែងរកជនរងគ្រោះដោយស្វ័យប្រវត្តក្នុងតម្លៃដ៏ថោកបំផុត។ សម្រាប់ម្ចាស់គេហទំព័រ ការមិនអាប់ដេត Patch និងការពឹងផ្អែកលើកូដចាស់ៗ នឹងធ្វើឱ្យអ្នកក្លាយជាផ្ទាំងស៊ីបដ៏ងាយស្រួលបំផុតរបស់ AI។
ប្រភពដើម៖ The Hacker News (Swati Khandelwal)
អត្ថបទនេះផ្តល់ជូនដោយ Bitdefender Total Security
Bitdefender Total Security គឺជាកញ្ចប់កម្មវិធីការពារឧបករណ៍របស់អ្នកដែលអាចតំឡើងនៅលើប្រព័ន្ធប្រតិបត្តិការ (Windows, macOS, iOS, Android) ដែលប្រមូលផ្តុំនូវមុខងារជាច្រើន មានដូចជា មុខការទប់ស្កាត់និងកម្ចាត់មេរោគ មុខងារឯកជនភាព និងមុខងារសុវត្ថិភាពសំខាន់ៗផ្សេងទៀត ទៅក្នុងកញ្ចប់កម្មវិធីតែមួយ។ Bitdefender អាចបញ្ឈប់មេរោគកុំព្យូទ័រមិនឱ្យឆ្លង ទប់ស្កាត់មោរោគចាប់ជំរិតទារប្រាក់ (ransomware) ការវាយប្រហារតាមភាពងាយរងគ្រោះ/ចន្លោះប្រហោងទើបប្រទះឃើញ (zero-day exploits) និងមេរោគស៊ើបការណ៍ (spyware) មុនពេលដែលវាបង្កការខូចខាតដល់កុំព្យូទ័រ/ប្រព័ន្ធរបស់យើង។ លើសពីនេះ វាក៏មានការការពារនៅកម្រិតបណ្តាញ ដើម្បីរារាំងគេហទំព័រឆបោក (phishing) និងតំណភ្ជាប់ដែលមានមេរោគផងដែរ៕