Knowledge
-

អត្ថបទទី ១០៖ បើចោរលួចទូរស័ព្ទអ្នក… អ្នកអាចលុបទិន្នន័យពីចម្ងាយបាន!
រយៈពេលអាន៖ ២ នាទី | កម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ នៅក្នុង អត្ថបទទី ៩ យើងបាននិយាយពីជំហានបន្ទាន់ដែលត្រូវធ្វើនៅពេលចោរឆក់ទូរស័ព្ទ។ ថ្ងៃនេះ យើងនឹងរៀបចំ “សន្លឹកបៀរចុងក្រោយ”ទុកជាមុន នោះគឺការបើកមុខងារតាមដាន និងគ្រប់គ្រងទូរស័ព្ទពីចម្ងាយ (Find My Device)។ ១. ហានិភ័យ៖ ពេលបាត់ទូរស័ព្ទហើយ…
Read More » -
អត្ថបទទី ៩៖ ត្រឹមតែ ៣០ នាទី! បើទូរស័ព្ទអ្នកត្រូវចោរឆក់ លុយក្នុងគណនីធនាគារអាចបាត់អស់ — នេះជាអ្វីដែលអ្នកត្រូវធ្វើភ្លាមៗ!
រយៈពេលអាន៖ ២ នាទី | កម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ ប៉ុន្មានអត្ថបទមកនេះ យើងបានផ្តោតលើការការពារទូរស័ព្ទពីហេគឃ័រ (Hacker) នៅលើប្រព័ន្ធអ៊ីនធឺណិត។ ប៉ុន្តែ ថ្ងៃនេះ យើងនឹងនិយាយពីការគំរាមកំហែងនៅក្នុងពិភពពិត គឺ ចោរឆក់ និងការបាត់ទូរស័ព្ទដោយចៃដន្យ។ ស្រមៃមើលថា នៅពេលអ្នកកំពុងជិះកង់បី (Tuk-Tuk) ហើយឆែកមើលផែនទី…
Read More » -
អត្ថបទទី ៨៖ កុំបើក Bluetooth ចោល! សញ្ញាតូចមួយនេះអាចនាំហេគឃ័រមកក្បែរអ្នក
រយៈពេលអាន៖ ២ នាទី | កម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ កន្លងមក យើងបានចាក់សោប្រព័ន្ធ Wi-Fi និងការដំឡើងកម្មវិធីរួចរាល់ហើយ។ ថ្ងៃនេះ យើងនឹងក្រឡេកមើលប្រព័ន្ធតភ្ជាប់ឥតខ្សែមួយទៀត ដែលអ្នកប្រហែលជាកំពុងបើកចោលនៅពេលនេះ នោះគឺ Bluetooth។ មនុស្សជាច្រើនតែងតែបើក Bluetooth ចោលរហូត ដើម្បីងាយស្រួលភ្ជាប់ជាមួយកាស (AirPods)…
Read More » -
អត្ថបទទី ៧៖ ប្រយ័ត្ន! ទូរស័ព្ទអ្នកអាចភ្ជាប់ WiFi គេ auto – ការពារទូរស័ព្ទកុំឱ្យរត់ចូលអន្ទាក់ដោយមិនដឹងខ្លួន!
រយៈពេលអាន៖ ២ នាទី | កម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ កាលពីអត្ថបទទី ៦ អ្នកបានដឹងពីហានិភ័យនៃការប្រើ Wi-Fi សាធារណៈ។ ហើយថ្ងៃនេះ យើងនឹងដោះស្រាយបញ្ហាមួយទៀតដែលទូរស័ព្ទរបស់អ្នកតែងតែលួចធ្វើដោយស្ងាត់ៗ គឺការរត់ទៅភ្ជាប់ Wi-Fi ដោយខ្លួនឯង។ 🛑 ហានិភ័យ៖ អន្ទាក់ “Wi-Fi…
Read More » -
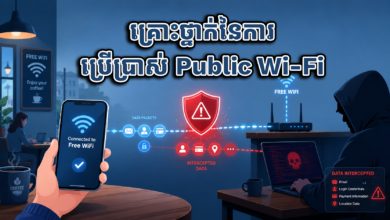
អត្ថបទទី ៦៖ គ្រោះថ្នាក់នៃការប្រើប្រាស់ (Public Wi-Fi Risks) – កុំវេរលុយ ឬឆែកគណនីធនាគារតាមសេវាអ៊ីនធឺណិតហាងកាហ្វេ!
រយៈពេលអាន៖ ២ នាទី | កម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ នៅក្នុង អត្ថបទទី ៥ យើងបានរៀនពីរបៀបបង្ការការពារប្រព័ន្ធទូរស័ព្ទតាមរយៈការអាប់ដេត (Update)។ ហើយថ្ងៃនេះ យើងនឹងនិយាយអំពីផ្លូវដែលអ្នកប្រើប្រាស់ដើម្បីភ្ជាប់ទៅកាន់ពិភពខាងក្រៅ នោះគឺការប្រើប្រាស់ Wi-Fi សាធារណៈ (Public Wi-Fi)។ តើអ្នកធ្លាប់អង្គុយក្នុងហាងកាហ្វេ ឬផ្សារទំនើប…
Read More » -
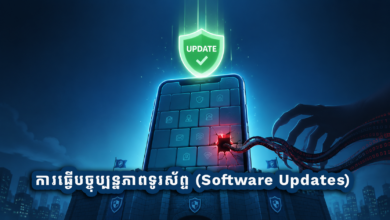
អត្ថបទទី ៥៖ ការធ្វើបច្ចុប្បន្នភាពទូរស័ព្ទ (Software Updates) – ហេតុអ្វីការព្រងើយកន្តើយនឹងសារ “System Update” ជារឿងគ្រោះថ្នាក់?
រយៈពេលអាន៖ ២ នាទី | កម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ កាលពីអត្ថបទទី ៤ យើងបាននិយាយពីការទប់ស្កាត់មិនឱ្យមេរោគចូលតាមរយៈការដំឡើងកម្មវិធី។ ហើយថ្ងៃនេះ យើងនឹងមកនិយាយអំពី “វ៉ាក់សាំង” ការពារមេរោគដ៏មានឥទ្ធិពលបំផុតសម្រាប់ទូរស័ព្ទរបស់អ្នក។ តើអ្នកធ្លាប់ឃើញសារលោតរំលឹក “Software Update” (សូមធ្វើបច្ចុប្បន្នភាពប្រព័ន្ធ) ហើយអ្នកចុចលើពាក្យ “Remind Me Later” (រំលឹកខ្ញុំពេលក្រោយ) ម្តងហើយម្តងទៀត រាប់សប្តាហ៍ ឬរាប់ខែដែរឬទេ? ការធ្វើបែបនេះ គឺអ្នកកំពុងតែបើកទ្វារឱ្យជនខិលខូចចូលមកយ៉ាងងាយស្រួល។ 🛑 ហានិភ័យ៖ ហេតុអ្វីការមិន Update…
Read More » -
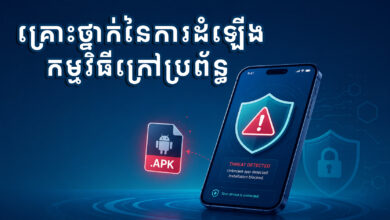
អត្ថបទទី ៤៖ គ្រោះថ្នាក់នៃការដំឡើងកម្មវិធីក្រៅប្រព័ន្ធ (APKs) – កុំប្រថុយទាញយកកម្មវិធីពីប្រភពមិនច្បាស់លាស់!
រយៈពេលអាន៖ ២ នាទី កម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ កាលពីអត្ថបទមុនអ្នកបានរៀនពីរបៀបបិទសិទ្ធិកម្មវិធីដែលគួរឱ្យសង្ស័យរួចមកហើយ។ ថ្ងៃនេះ យើងនឹងឈានទៅដល់ចំណុចមួយទៀតដែលសំខាន់បំផុត នោះគឺ “ប្រភព” ដែលអ្នកទាញយកកម្មវិធី (Apps) ទាំងនោះមកដំឡើង។ តើអ្នកធ្លាប់ឃើញគេផ្ញើលីង (Link) តាម Telegram ឬ Facebook ឱ្យទាញយកកម្មវិធីដើម្បីទទួលបានរង្វាន់ ឬមើលរឿងភាគឥតគិតថ្លៃដែរឬទេ? នេះហើយជាអន្ទាក់! 🛑 ហានិភ័យ៖ អ្វីទៅជាការដំឡើងកម្មវិធីក្រៅប្រព័ន្ធ (APK)? ជាទូទៅ អ្នកគួរតែទាញយកកម្មវិធីពីកន្លែងផ្លូវការដូចជា Google Play Store…
Read More » -
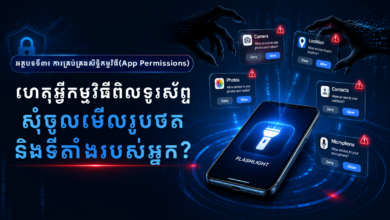
អត្ថបទទី ៣៖ ការគ្រប់គ្រងសិទ្ធិកម្មវិធី (App Permissions) – ហេតុអ្វីកម្មវិធីពិលទូរស័ព្ទ សុំចូលមើលរូបថត និងទីតាំងរបស់អ្នក?
រយៈពេលអាន៖ ២ នាទី | កម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ តើអ្នកដឹងទេ? កម្មវិធីពិល (Flashlight) ដែលអ្នកប្រើរាល់ថ្ងៃ អាចកំពុងលួចមើលរូបថត និងតាមដានទីតាំងរបស់អ្នក… ដោយអ្នកផ្ទាល់ជាអ្នកអនុញ្ញាតឱ្យវាធ្វើកិច្ចការនេះ! នៅក្នុង អត្ថបទទី ២ យើងបានជួយអ្នកចាក់សោទូរស័ព្ទ (ទ្វារផ្ទះ) ឱ្យជិតល្អ ការពារពីអ្នកខាងក្រៅ។ ប៉ុន្តែ តើនឹងមានប្រយោជន៍អ្វី បើអ្នកផ្ទាល់ជាអ្នកបើកទ្វារឱ្យ…
Read More » -
ថ្ងៃទី ២៖ ការប្រើប្រាស់ក្រយៅដៃ និងទម្រង់មុខ (Biometrics) ដោះសោលឿន ហើយសុវត្ថិភាពខ្ពស់!
រយៈពេលអាន៖ ២ នាទី កម្រិតយល់ដឹង៖ មូលដ្ឋានគ្រឹះ សូមអបអរសាទរ! កាលពីម្សិលមិញ អ្នកបានផ្លាស់ប្តូរលេខសម្ងាត់អេក្រង់ទូរស័ព្ទទៅជា ៦ ខ្ទង់រួចរាល់ហើយ។ ប៉ុន្តែ ការវាយលេខ ៦ ខ្ទង់រាល់ពេលដែលអ្នកចង់បើកមើលសារ Telegram ម្តងៗ អាចជារឿងធុញទ្រាន់។ ថ្ងៃនេះ យើងនឹងដោះស្រាយបញ្ហានេះ ដោយប្រើប្រាស់រាងកាយរបស់អ្នកផ្ទាល់ធ្វើជា “សោ” ដោះសោទូរស័ព្ទ។ បញ្ហា៖ ការលួចមើលលេខសម្ងាត់ពីក្រោយខ្នង (Shoulder…
Read More » -
អត្ថបទទី១ — អ្នកមិនអាចយាមផ្ទះមួយបានទេ ប្រសិនបើអ្នកមិនដឹងថាវាមានទ្វារប៉ុន្មាននោះ? ចំនុចដ៏គ្រោះថ្នាក់បំផុតក្នុងបរិបទសន្តិសុខសាយប័រ គឺជាអ្វីដែលអ្នកមិនដឹងថា វាមានវត្តមាន
សាកស្រមៃថាអ្នកជាម្ចាស់អគារដ៏ធំមួយ។ អ្នកបានដំឡើងប្រព័ន្ធសុវត្ថិភាពដ៏ទំនើបបំផុត ជួលសន្តិសុខ និងចាក់សោទ្វារខាងមុខរៀងរាល់យប់។ ប៉ុន្តែបញ្ហានៅត្រង់ថា — អគាររបស់អ្នកមានទ្វារចំនួន 47 ហើយអ្នកដឹងត្រឹមតែ 12 ប៉ុណ្ណោះ។ ចុះ 35 ទៀត? វាត្រូវបានលាក់នៅក្នុងច្រករបៀង ភ្លេចចោលនៅក្រោមដី ហើយត្រូវបានទុកចោលដោយមិនចាក់សោ ដោយសារលែងមានមនុស្សធ្វើការនៅទីនោះទៀត។ នេះគឺជាស្ថានភាពជាក់ស្តែងដែលស្ថាប័នភាគច្រើនកំពុងជួបប្រទះនាពេលបច្ចុប្បន្ន —…
Read More » -
អន្ទាក់លេខ “1234” – ហេតុអ្វីការប្រើកូដសម្ងាត់ទូរស័ព្ទងាយៗ ធ្វើឱ្យអ្នកប្រឈមមុខនឹងគ្រោះថ្នាក់ខ្លាំង?
រយៈពេលអាន៖ ២ នាទី ក្រុមគោលដៅ៖ អ្នកប្រើប្រាស់ទូរស័ព្ទដៃទាំងអស់នៅកម្ពុជា កម្រិតយល់ដឹង៖ ងាយស្រួលបំផុត យើងចាប់ផ្តើមចេញពីចំណុចដំបូងបង្អស់នៃទូរស័ព្ទដៃរបស់អ្នក៖ ការកំណត់កូដសម្ងាត់ចាក់សោអេក្រង់ (Lock Screen PIN)។ គ្រោះថ្នាក់៖ ហេតុអ្វីទូរស័ព្ទរបស់អ្នកជា “ធនធានសំខាន់” របស់ចោរ? សាកគិតមើលថា តើមានអ្វីខ្លះនៅក្នុងទូរស័ព្ទរបស់អ្នកឥឡូវនេះ? គណនី Telegram សម្រាប់ទាក់ទងការងារ, គណនី Facebook ផ្ទាល់ខ្លួន, និងកម្មវិធីធនាគារដូចជា Bakong ឬ ACELEDA, CANADIA និង ABA Mobile ជាដើម។ ប្រសិនបើមានគេលួច…
Read More » -
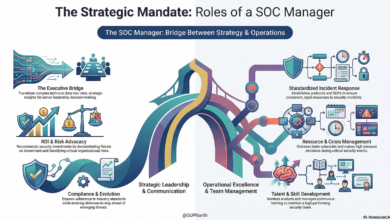
ភាគ ២៖ តួនាទីជាយុទ្ធសាស្ត្ររបស់អ្នកគ្រប់គ្រងមជ្ឈមណ្ឌលត្រួតពិនិត្យសន្តិសុខសាយប័រ (SOC Manager)
បន្តពីចំណេះដឹងអំពី SOC ខ្ញុំនឹងលើកយកអំពីតួនាទីរបស់អ្នកគ្រប់គ្រងមជ្ឈមណ្ឌលត្រួតពិនិត្យសន្តិសុខសាយប័រវិញម្តង។ អ្នកគ្រប់គ្រង SOC គឺជាអ្នកយុទ្ធសាស្ត្រ ដើរតួនាទីសំខាន់ក្នុងការបកប្រែព័ត៌មានបច្ចេកទេសស្មុគស្មាញទៅជាភាសាដែលថ្នាក់ដឹកនាំជាន់ខ្ពស់អាចយល់បាន។ ពួកគេមិនត្រឹមតែធ្វើរបាយការណ៍ទៅថ្នាក់ដឹកនាំអំពីស្ថានភាពសន្តិសុខសាប៏ររបស់អង្គភាព និងការគំរាមកំហែងបច្ចុប្បន្នប៉ុណ្ណោះទេ ប៉ុន្តែថែមទាំងផ្តល់អនុសាសន៍ជាយុទ្ធសាស្ត្រអំពីការវិនិយោគលើការងារសន្តិសុខសាយប័រ ដោយបង្ហាញពីផលចំណេញលើការវិនិយោគ (ROI) និងហានិភ័យដែលពាក់ព័ន្ធ។ សមត្ថភាពក្នុងការប្រាស្រ័យទាក់ទងដោយប្រសិទ្ធភាពរវាងក្រុមបច្ចេកទេស និងអ្នកពាក់ព័ន្ធ គឺចាំបាច់សម្រាប់ការធានាបាននូវការគាំទ្រផ្នែកថវិកា និងធនធាន។ ១. ការងារគ្រប់គ្រងប្រតិបត្តិការក្រុមការងារ អ្នកគ្រប់គ្រង…
Read More » -
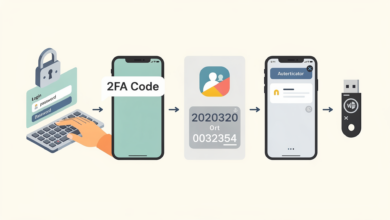
ការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវពីរកត្តា— អង្គរក្សឌីជីថលរបស់អ្នក
ការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវពីរកត្តា (2FA) ឬហៅថាការផ្ទៀងផ្ទាត់ពីរជំហាន គឺដូចជាការបន្ថែមសោរទីពីរទៅកាន់ទ្វារឌីជីថលរបស់អ្នក។ ទោះបីជាមាននរណាម្នាក់លួចពាក្យសម្ងាត់របស់អ្នក (កត្តាទីមួយ) ក៏ដោយ ពួកគេនៅតែមិនអាចចូលបានទេ ប្រសិនបើគ្មានកត្តាទីពីរ—អ្វីមួយដែលមានតែអ្នកប៉ុណ្ណោះដែលអាចចូលប្រើបាន។ ជំហានបន្ថែមដ៏សាមញ្ញនេះធ្វើឱ្យគណនីឌីជីថលរបស់អ្នកមានសុវត្ថិភាពខ្ពស់យ៉ាងខ្លាំង ដោយរារាំងការវាយប្រហារដោយស្វ័យប្រវត្តិបានជាង 99% ។ ឧទាហរណ៍ថា 2FA ជាកន្លែងត្រួតពិនិត្យសុវត្ថិភាពនៅព្រលានយន្តហោះ។ ពាក្យសម្ងាត់របស់អ្នក គឺដូចជាសំបុត្ររបស់អ្នក—វានាំអ្នកទៅកាន់ទីតាំង check-in របស់ក្រុមហ៊ុនយន្តហោះ។…
Read More » -
កំហុសដ៏ធ្ងន់ធ្ងរនៃការប្រើពាក្យសម្ងាត់ដដែលៗ
ហេតុអ្វីរឿងនេះសំខាន់ជាងអ្វីដែលអ្នកគិត ស្រមៃថាអ្នកមានកូនសោមួយដែលអាចបើកផ្ទះ ឡាន ការិយាល័យ និងបន្ទប់ដែករបស់ធនាគាររបស់អ្នក។ ងាយស្រួលមែនទេ? ឥឡូវស្រមៃថាអ្នកបាត់កូនសោនោះ ឬមាននរណាម្នាក់លួចវា។ នោះហើយជាអ្វីដែលកើតឡើងនៅពេលអ្នកប្រើពាក្យសម្ងាត់តែមួយសម្រាប់គណនីច្រើន។ ការលួចចូលមួយអាចបំផ្លាញអ្វីៗទាំងអស់។ ការពិតគឺថា គេហទំព័រធំៗត្រូវបានគេលួចចូលគ្រប់ពេល ហើយក្រុមហេគឃ័រ យកបានអាសយដ្ឋានអុីមែលរាប់លាន និងពាក្យសម្ងាត់ដែលភ្ជាប់ជាមួយនោះ។ ព័ត៌មានសម្ងាត់ដែលត្រូវបានលួចទាំងនេះត្រូវបានលក់នៅលើ Dark Web ហើយត្រូវបានប្រើដើម្បីព្យាយាមចូលទៅក្នុងសេវាកម្មអនឡាញពេញនិយមផ្សេងទៀត។ ប្រសិនបើអ្នកប្រើពាក្យសម្ងាត់ដូចគ្នាសម្រាប់ Gmail, Facebook, ធនាគារ និង Telegram ក្រុមហេគឃ័រដែលមានពាក្យសម្ងាត់របស់អ្នក ពីវេបសាយដែលត្រូវបានលួចចូលមួយ…
Read More » -
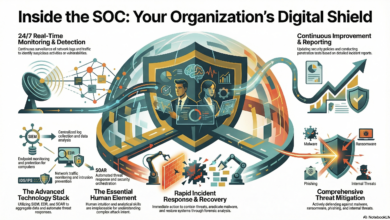
ភាគ ១៖ ស្វែងយល់អំពីមជ្ឈមណ្ឌលត្រួតពិនិត្យសន្តិសុខសាយប័រ Cybersecurity Operation Center (SOC)
មជ្ឈមណ្ឌលប្រតិបត្តិការសន្តិសុខសាយប័រ (Security Operation Center) គឺជាទីកន្លែងមួយដែលក្រុមអ្នកជំនាញបានធ្វើការសម្របសម្រួលគ្នាយ៉ាងល្អ មានភារកិច្ចត្រួតពិនិត្យ វិភាគ និងការពារអង្គភាពមួយពីឧប្បតិ្តហេតុសន្តិសុខសាយប័រ។ ពួកគេធ្វើការ 24/7 ដើម្បីតាមដានសកម្មភាពទាំងអស់នៅលើបណ្តាញ ប្រព័ន្ធ និងកម្មវិធីនានារបស់ស្ថាប័ន ដើម្បីកំណត់និងឆ្លើយតបចំពោះការគំរាមកំហែងដែលអាចកើតមានឡើង។ ក្នុងយុគសម័យឌីជីថលបច្ចុប្បន្នដែលការវាយប្រហារតាមអុីនធឺណិតមានភាពស្មុគស្មាញនិងញឹកញាប់ ការមាន SOC គឺចាំបាច់ដើម្បីរក្សាបាននូវភាពធន់ និងសុចរិតភាព (integrity)…
Read More »